Gute Vorlagen entstehen in der Praxis. Teilen wir sie.
Was eine Institution einmal sauber modelliert hat, muss die nächste nicht neu erfinden. Die Community sammelt Vorlagen und Erfahrungen auf GitHub, prüft sie vor der Veröffentlichung und stellt sie unter CC BY-SA 4.0 bereit, wie den Grundschutz++-Katalog selbst.
Diskussionen jetzt offenEinreichungen ab Januar 2027CC BY-SA 4.0
Sechs Arten von Beiträgen.
Vorlagen tauschst du als signierte Datei aus, die RiskScope importiert. Berichtsvorlagen und Erfahrungen werden als Dokument oder in den Diskussionen geteilt.
Blaupausen
Anforderungsauswahl für eine Art von Informationsverbund.
Eine Blaupause ist eine wiederverwendbare Regel-Menge: Ausschlüsse mit Begründung, zusätzliche Anforderungen und Parameterwerte. Ein Informationsverbund nimmt sie als Ganzes an. Sie ist an Katalogversionen gebunden, und bei einem neuen Katalogstand zeigt RiskScope, was sich ändert. Ausgetauscht wird sie als OSCAL-Profil.
Teilen lohnt sich zum Beispiel für
- Branchentypische Auswahl, etwa für Bürgerportale einer Kommune, Kundenportale von Stadtwerken oder Praxisverwaltungen
- Begründete Ausschlüsse, die andere nachvollziehen und übernehmen können
- Parameterwerte, die sich bewährt haben, zum Beispiel Prüfintervalle und Fristen
Informationsverbundvorlagen
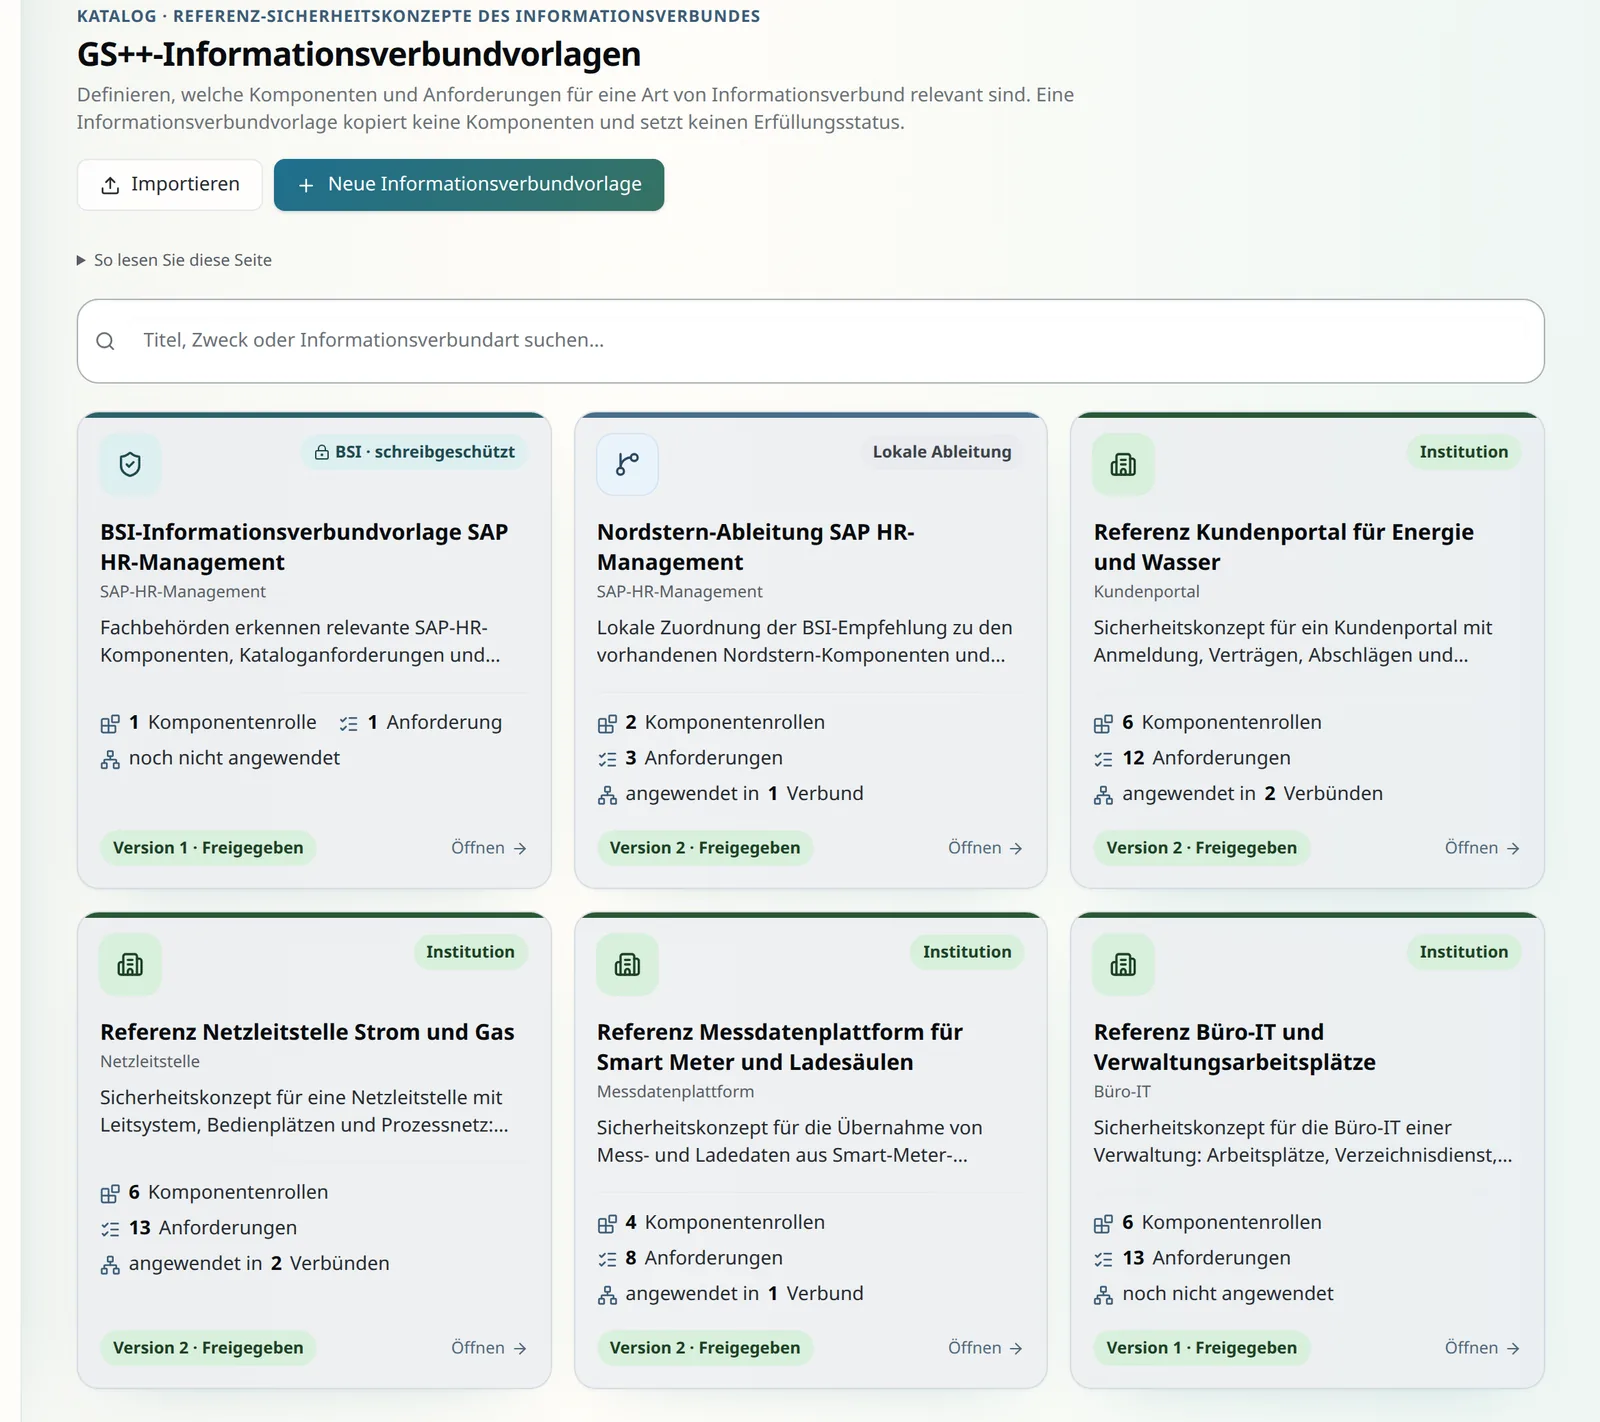
Referenz-Sicherheitskonzept für eine Art von Informationsverbund.
Die Vorlage legt fest, welche Komponenten und Anforderungen für eine Art von Informationsverbund relevant sind. Sie kopiert keine Komponenten und setzt keinen Umsetzungsstatus. BSI-Vorlagen bleiben schreibgeschützt, eigene Ableitungen sind möglich.
Teilen lohnt sich zum Beispiel für
- Referenz für bekannte Verbünde, zum Beispiel Büro-IT mit Arbeitsplätzen und Fileserver, Abrechnung oder Kundenportal
- Lokale Ableitung einer BSI-Vorlage, die zu einer Branche passt
- Vorlagen für kleine Institutionen, die mit wenigen Komponenten auskommen
Komponentensatz-Vorlagen
Ein bewährter Stack aus mehreren Komponenten.
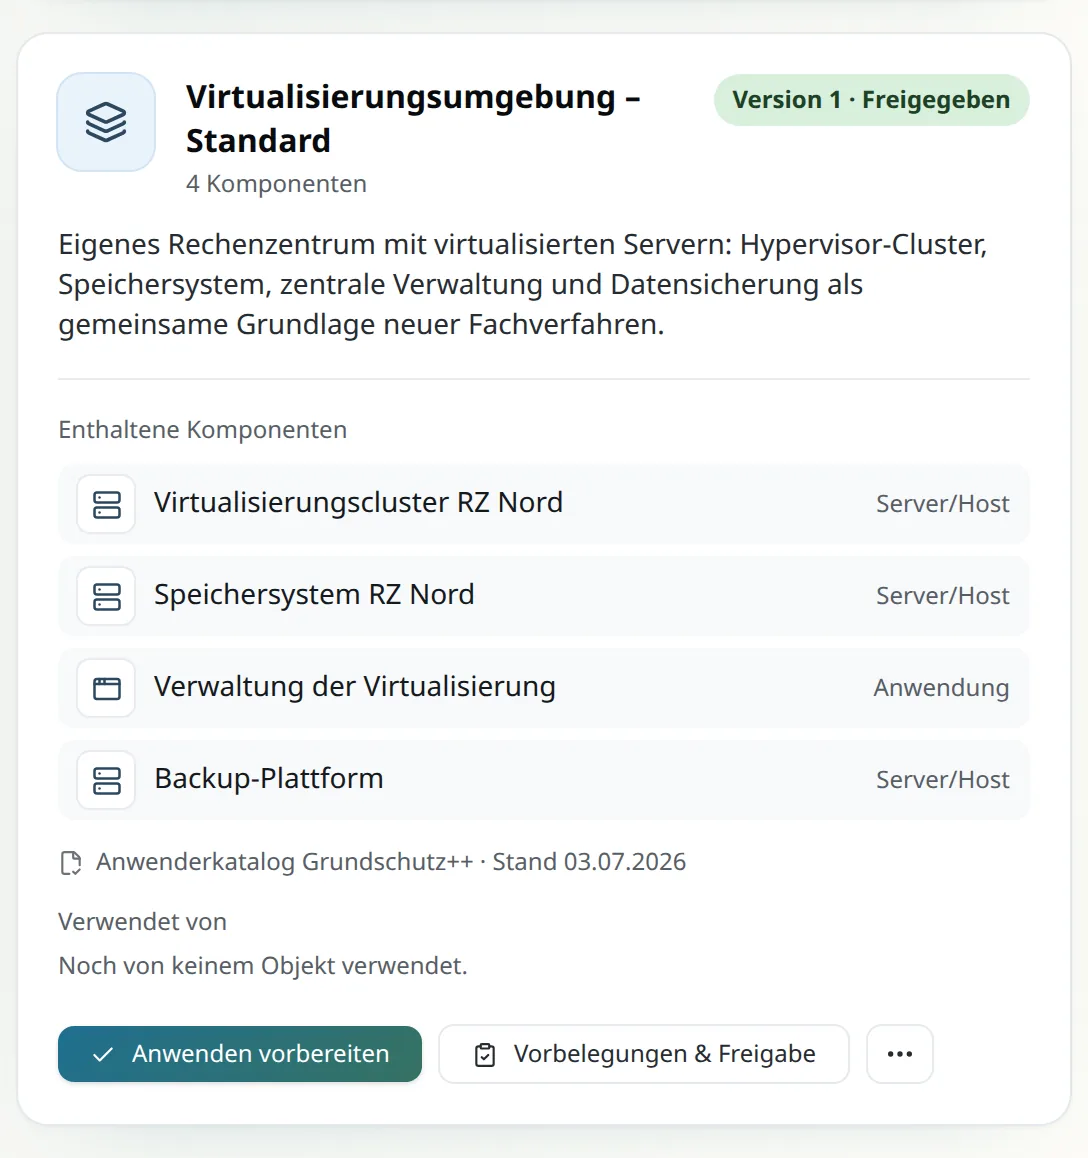
Ein Komponentensatz ist ein Schnappschuss mehrerer Komponenten, etwa eine Virtualisierungsumgebung mit Hosts, Verwaltung, Speicher und Sicherung oder ein Internetportal mit zentraler Anmeldung, WAF und Datenbank. Anwenden erzeugt neue, unabhängige Komponenten. Freigegebene Vorlagen können neuen Anforderungszeilen einen nachvollziehbaren Startstatus mitgeben.
Teilen lohnt sich zum Beispiel für
- Virtualisierungsumgebung im eigenen Rechenzentrum
- Standard-Stack für Portale mit externem Zugriff
- Fachverfahren mit Datenbank, Dateiablage und Sicherung
Komponentenvorlagen
Eine wiederverwendbare Komponente mit Vorbelegungen.
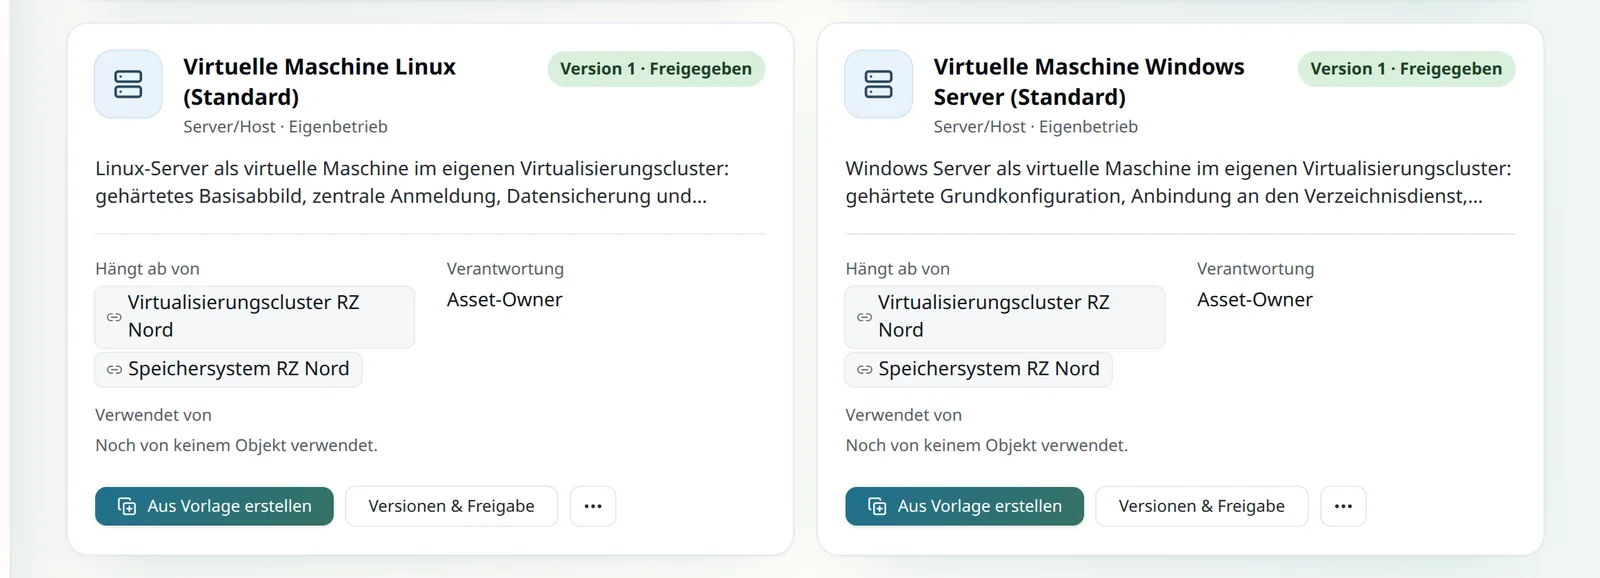
Der typische Fall ist die virtuelle Maschine im eigenen Virtualisierungscluster: Eine Komponentenvorlage enthält Beschreibung, Kategorie, Abhängigkeiten, Betriebsmodell und Statusvorbelegungen. Name und Standort werden beim Anlegen bewusst neu festgelegt. Dienstleister erscheinen nur als Archetyp, nie mit Namen.
Teilen lohnt sich zum Beispiel für
- Virtuelle Maschine mit Linux oder Windows Server, gehärtet, gesichert und überwacht
- Firewall-Cluster, Mail-Gateway, Identitätsdienst
- Typische Cloud-Dienste mit klarer Aufteilung der Verantwortung
Berichtsvorlagen
Gliederungen und Textbausteine für wiederkehrende Berichte.
RiskScope erzeugt Gesamtbericht, Sicherheitskonzept, Prüfpaket und OSCAL-Exporte aus den Daten. Was darüber hinaus berichtet wird, etwa die Managementbewertung oder ein Quartalsbericht an die Leitung, lässt sich als Vorlage teilen.
Teilen lohnt sich zum Beispiel für
- Managementbewertung auf wenigen Seiten
- Quartalsbericht zur Sicherheitslage für die Leitung
- Gliederung für das interne Audit
Erfahrungen
Was funktioniert hat und was nicht.
Erfahrungen gehören in die Diskussionen: Umstellung auf Grundschutz++, Schutzbedarf mit Fachbereichen erheben, vier Augen im kleinen Team. Fragen zur Methodik und Wünsche für Vorlagen haben eigene Kategorien.
Teilen lohnt sich zum Beispiel für
- Womit ihr bei der Umstellung auf Grundschutz++ angefangen habt
- Wie ihr Fachbereiche zur Pflege ihrer Objekte gebracht habt
- Vier Augen ohne zweite Sicherheitsrolle
Vom lokalen Entwurf zur geteilten Vorlage.
RiskScope kommuniziert nie selbst nach außen. Einreichen und Importieren sind bewusste Schritte mit Dateien, und jede Seite entscheidet selbst.
- 1Lokal freigeben
Nur eine mit vier Augen freigegebene Version einer Vorlage kann eingereicht werden.
- 2Redaktion prüfen
Der Assistent sucht in Freitexten nach Namen, Kontaktdaten, IP-Adressen, Hostnamen und Geheimnissen. Jede Fundstelle braucht eine Entscheidung.
- 3Paket erzeugen
Mit Lizenz, Rechteerklärung und vier Bestätigungen entsteht ein Einreichungspaket samt maschinenlesbarem Prüfbericht.
- 4Moderation
Die Einreichung läuft als Pull Request im Community-Repository auf GitHub. Die Moderation prüft Inhalt, Rechte und Sicherheit nach bestem Wissen und Gewissen.
- 5Signiert veröffentlichen
Angenommene Pakete werden signiert, damit ihre Herkunft nachvollziehbar ist. Beim Import entsteht immer ein lokaler Entwurf, den du selbst prüfst und freigibst.
Verantwortung
Auch eine sorgfältige Moderation kann Fehler nicht ausschließen. Jede Vorlage ist eine lesbare Textdatei, die du vor dem Import vollständig ansehen kannst. Der Import erzeugt nur einen lokalen Entwurf, den du selbst prüfst und freigibst. Für den Inhalt einer Einreichung ist verantwortlich, wer sie einreicht; ob eine Vorlage zur eigenen Institution passt, entscheidet, wer sie importiert. BlueProceedings stellt die Vorlagen unentgeltlich und ohne Gewähr bereit.
Was beim Einreichen mit deinen Daten passiert
- Öffentlich über GitHub
- Einreichungen laufen als Pull Request. Dafür brauchst du ein GitHub-Konto; Benutzername, Zeitpunkt und Beitrag sind öffentlich sichtbar. Für dein Konto ist GitHub verantwortlich.
- Nennung nach deiner Wahl
- CC BY-SA 4.0 sieht eine Nennung vor. Du entscheidest, ob dein Name, ein Pseudonym oder nur dein GitHub-Benutzername erscheint, und kannst die Nennung später entfernen lassen.
- Keine Daten Dritter
- Vorlagen enthalten keine Namen, Kontaktdaten oder Angaben, die auf Personen oder deine Institution schließen lassen. Wer für eine Institution einreicht, klärt vorher, ob die Vorlage geteilt werden darf.
- Rücknahme mit Grenzen
- Auf Wunsch nehmen wir einen Beitrag aus dem aktuellen Stand. Die Lizenz lässt sich nicht widerrufen, und die Versionsgeschichte sowie bereits erstellte Kopien bleiben bestehen. Prüfe deshalb vor dem Einreichen, was du teilst.
Einzelheiten und Rechtsgrundlagen stehen in der Datenschutzerklärung.
Veröffentlichte Beiträge
Noch keine veröffentlichten Beiträge. Einreichungen sind ab der ersten Version im Januar 2027 möglich. Wünsche für Vorlagen kannst du schon jetzt in den Diskussionen sammeln.