Produktstand · geprüft am 27.10.2026

Berichte, die ihren Datenstand kennen.

Ein Bericht ist eine Momentaufnahme. Wenn sich später Risiken, Schutzbedarf oder andere Grundlagen ändern, sollte das sichtbar sein – statt eine alte Fassung weiter für aktuell zu halten.

  • Arbeitsweise: welches Problem die Funktion löst und wie der Ablauf zusammenhängt
  • Produktstand: was heute in der Pre-Alpha vorhanden ist und wo ihre Grenzen liegen
Aus der Pre-Alpha

Veraltet statt falsch-grün.

Das Sicherheitskonzept speichert seinen Ausgabestand. Ändern sich danach Grundlagen, zeigt die Anwendung den betroffenen Bereich und Angaben zur Änderung.

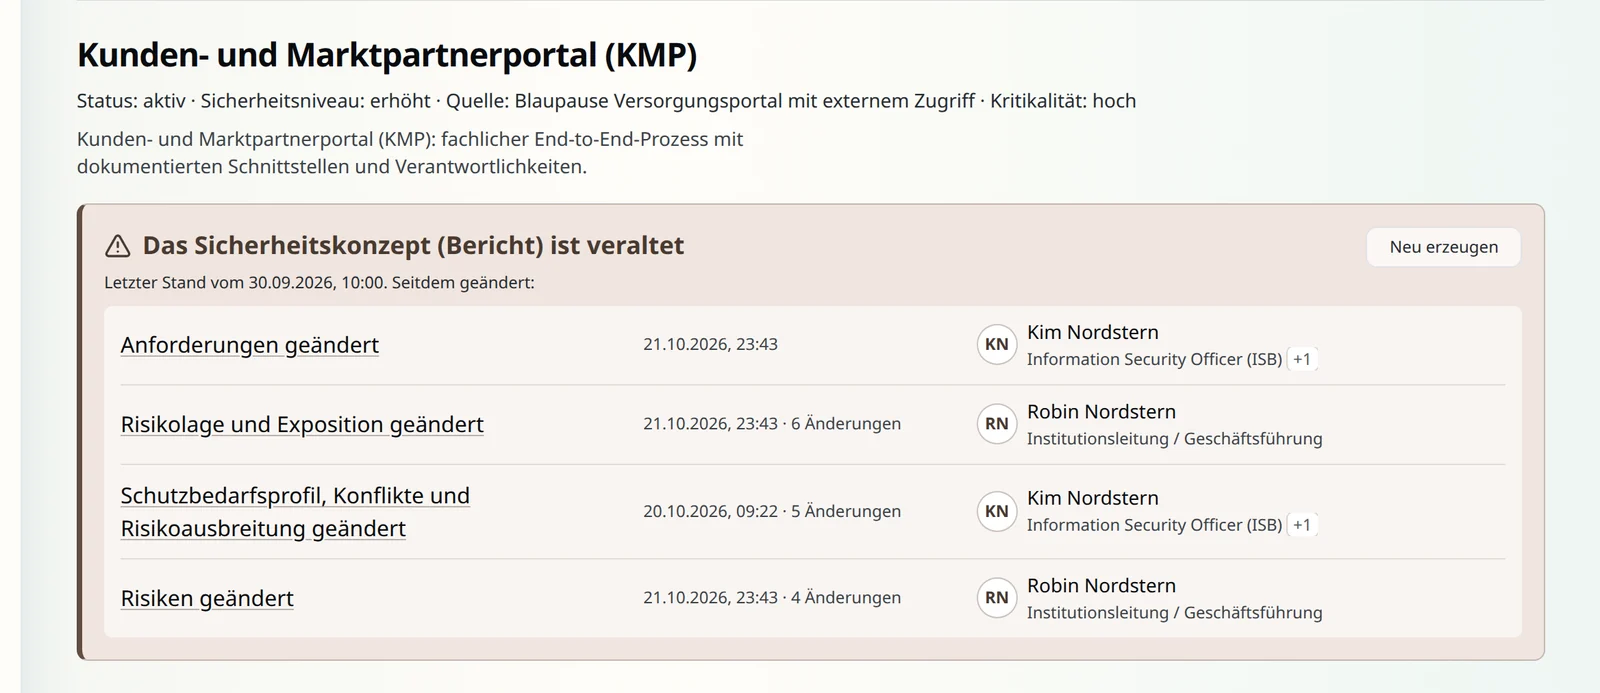
Im Beispiel sind unter anderem Risiken und Schutzbedarfsprofil nach dem Berichtsstand geändert worden. Die Verantwortlichen entscheiden, was neu zu prüfen ist.
BlueProceedings ISMS · Pre-Alpha
Informationsverbund Kunden- und Marktpartnerportal: Hinweis „Das Sicherheitskonzept (Bericht) ist veraltet“, letzter Stand vom 30.09.2026. Je geänderter Bereich steht, wann zuletzt geändert wurde, wie oft und von wem in welcher Rolle, etwa Risiken durch die Institutionsleitung und das Schutzbedarfsprofil durch die Informationssicherheitsbeauftragte.
Fiktive Demo-Daten aus der Pre-Alpha

Der passende Bericht für die Aufgabe.

Sicherheitskonzept

Der Bericht fasst den Stand eines Informationsverbunds zusammen und macht spätere Änderungen an seiner Grundlage sichtbar.

Auditbericht

Berichtsvorlagen stellen Prüfungsstand, Ergebnisse und Feststellungen für die jeweilige Prüfung zusammen.

Bericht für die Leitung

Eine Leitungsvorlage bereitet Feststellungen, Risiken, Kennzahlen und anstehende Maßnahmen für Entscheidungen auf.

Prüfpaket und OSCAL

Für den Austausch stehen neben lesbaren Berichten auch Prüfpakete und maschinenlesbare OSCAL-Ausgaben zur Verfügung.

Aus der Pre-Alpha

Eine Vorlage, verschiedene Berichte.

Eine Berichtsvorlage legt fest, welche Abschnitte ein Auditbericht enthält, zum Beispiel Prüfumfang, Nachweise, Feststellungen, Risiken und Kennzahlen. Du wählst das Audit; die Anwendung stellt den Bericht aus dem gepflegten Datenstand zusammen.

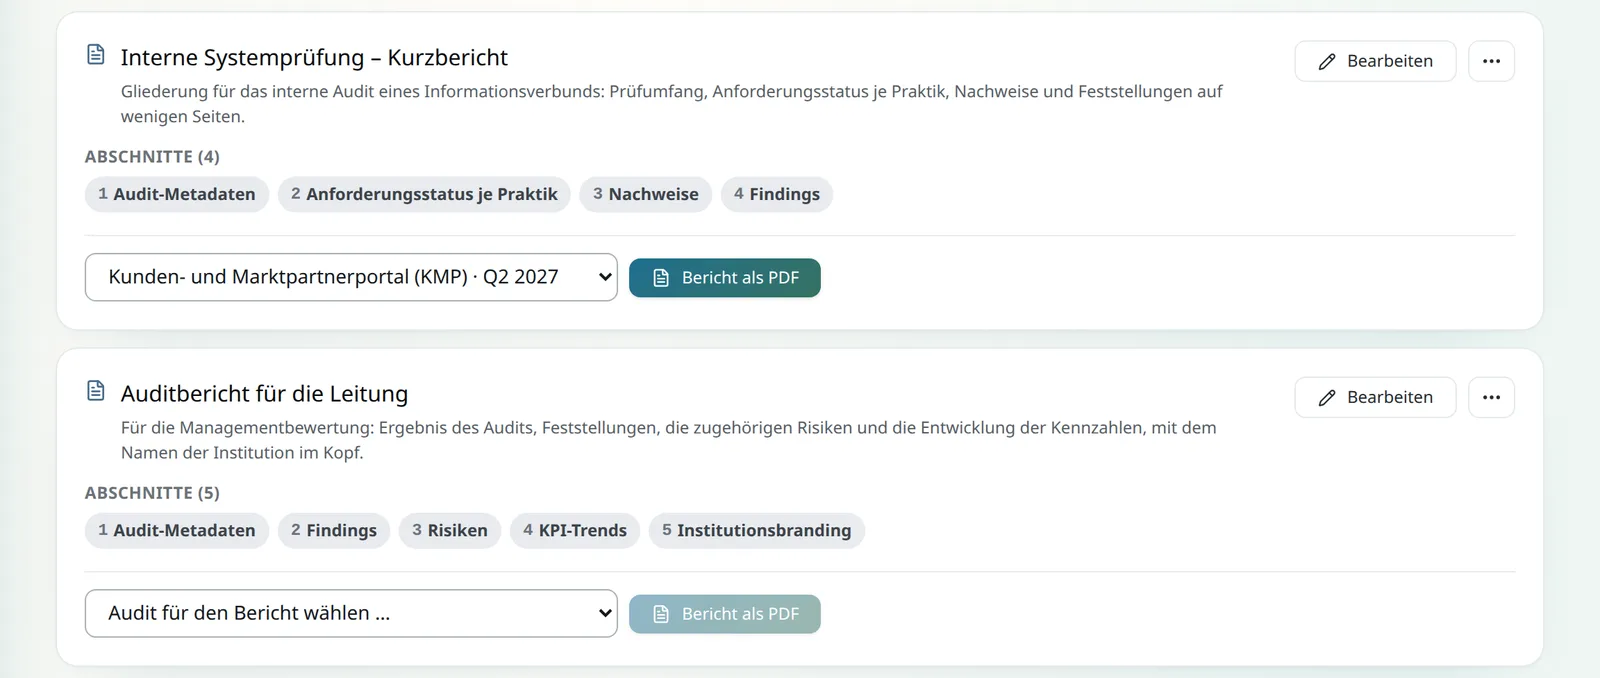
Die Beispiele zeigen die Vorlagenübersicht, einen Kurzbericht und einen Bericht für die Leitung mit fiktiven Daten.

BlueProceedings ISMS · Pre-Alpha
Zwei Berichtsvorlagen für Audits als Karten: „Interne Systemprüfung – Kurzbericht“ mit den Abschnitten Audit-Metadaten, Anforderungsstatus je Praktik, Nachweise und Findings sowie „Auditbericht für die Leitung“ mit Audit-Metadaten, Findings, Risiken, KPI-Trends und Institutionsbranding. Je Karte lässt sich ein Audit wählen, aus dem ein PDF-Bericht entsteht.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
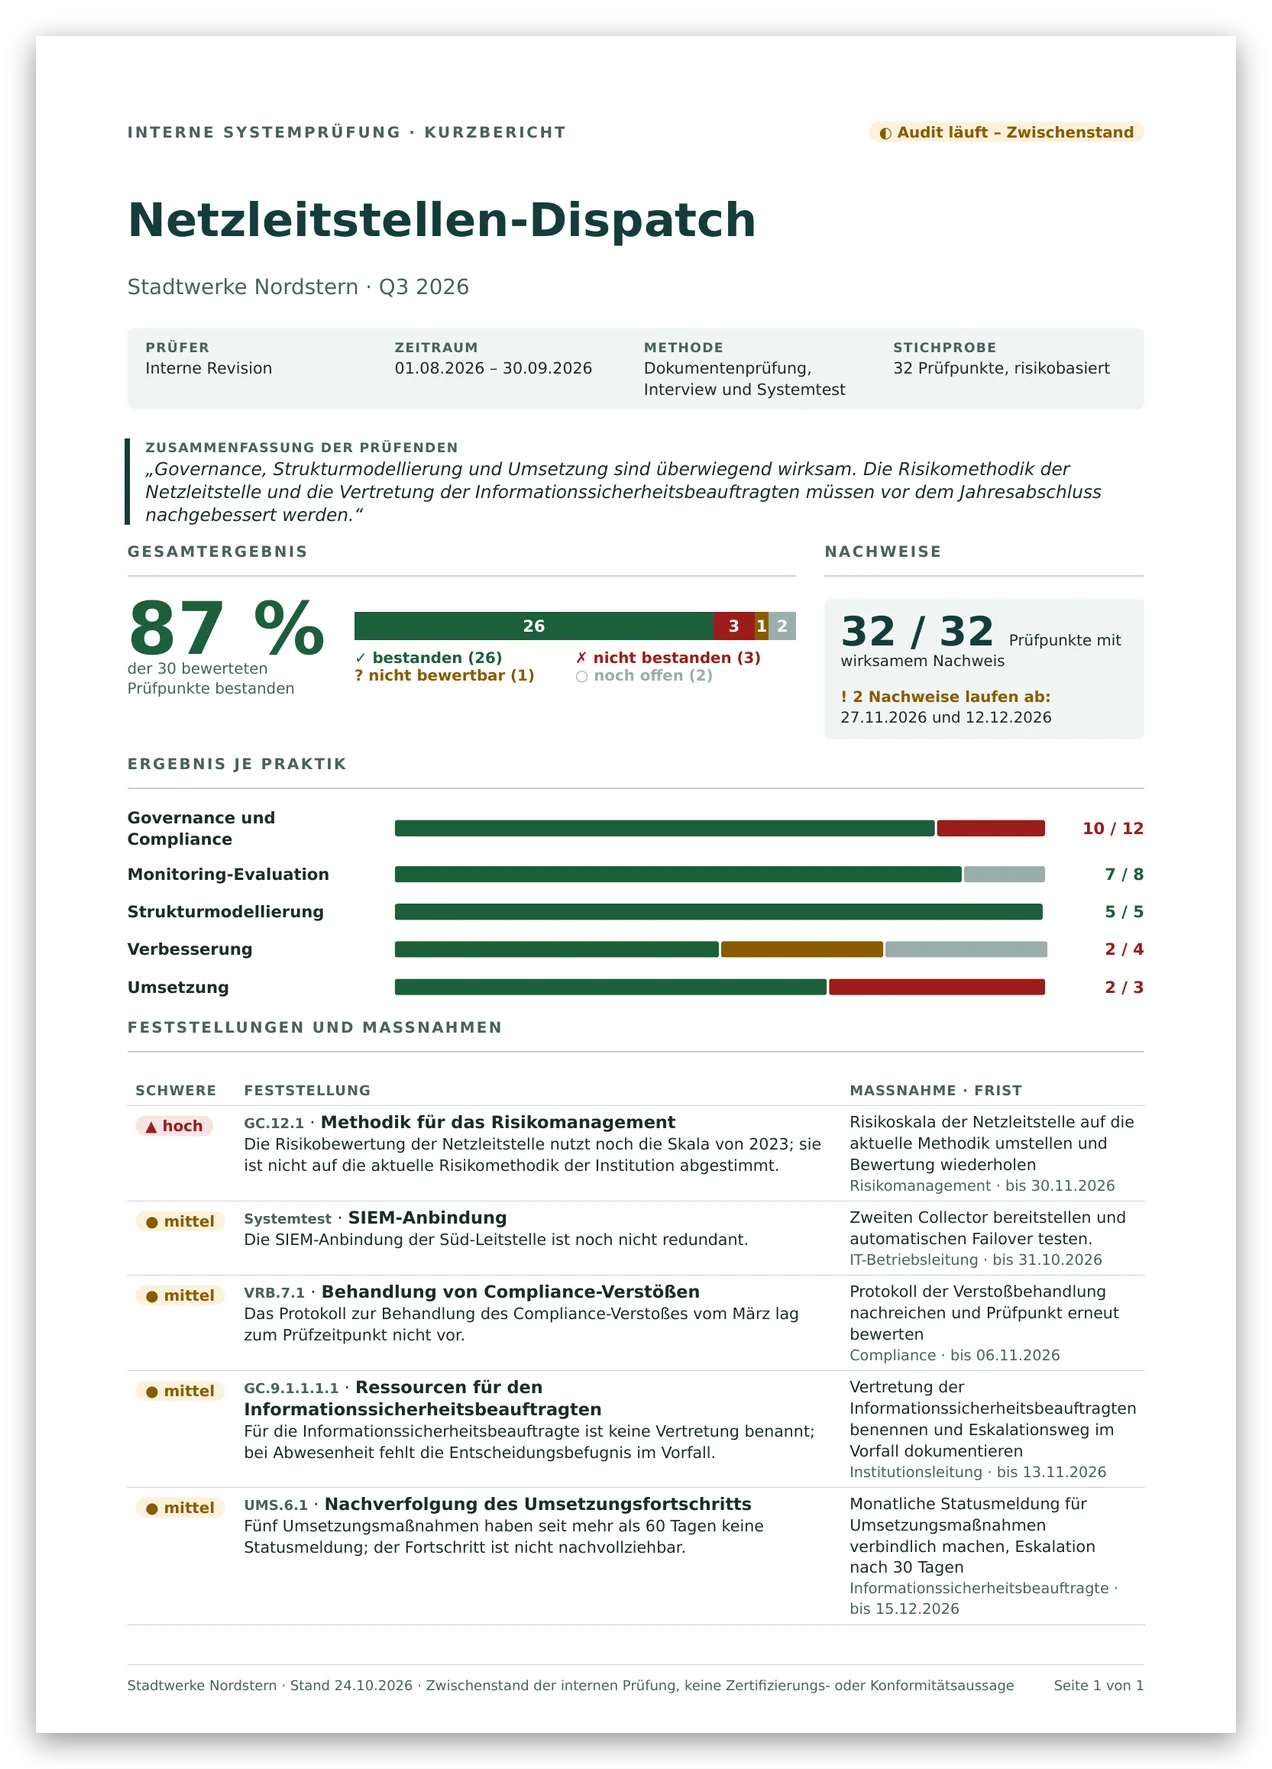
Seite des PDF-Berichts „Interne Systemprüfung – Kurzbericht“ für den Netzleitstellen-Dispatch der Stadtwerke Nordstern: Zusammenfassung der Prüfenden, 87 Prozent der 30 bewerteten Prüfpunkte bestanden, ein Balken für bestanden, nicht bestanden, nicht bewertbar und offen, 32 von 32 Prüfpunkten mit wirksamem Nachweis und zwei ablaufende Nachweise, das Ergebnis je Praktik als Balken und fünf Feststellungen mit Schwere, Maßnahme, Verantwortlichen und Frist.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
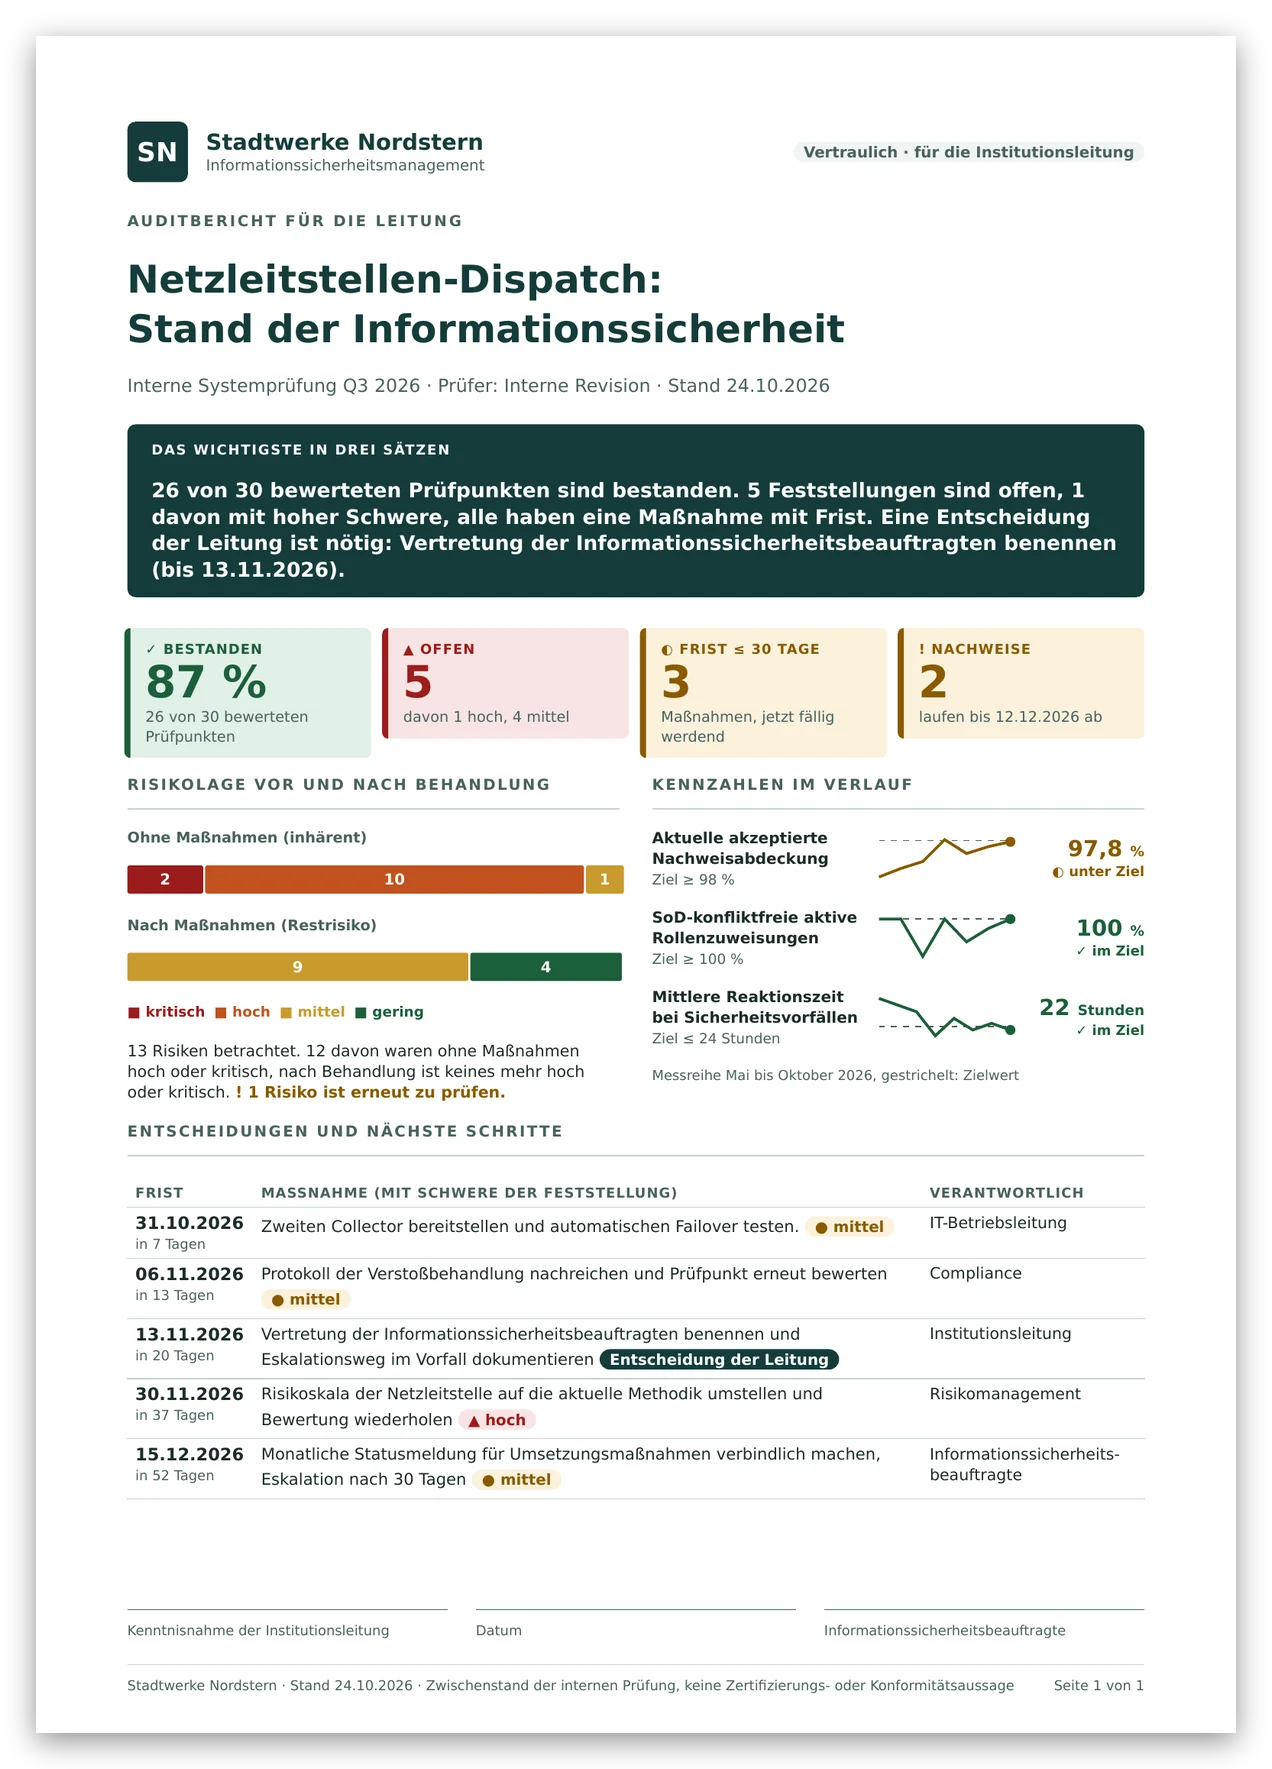
Seite des PDF-Berichts „Auditbericht für die Leitung“ mit dem Namen der Institution im Kopf: Kernaussage in drei Sätzen, vier Kennzahlen (87 Prozent bestanden, 5 offene Feststellungen, 3 Fristen in 30 Tagen, 2 ablaufende Nachweise), 13 Risiken vor und nach Behandlung als Balken, drei Kennzahlen im Verlauf mit Zielwert, die nächsten Maßnahmen mit Frist, Verantwortlichen und einer Entscheidung der Leitung sowie Zeilen für die Kenntnisnahme.
Fiktive Demo-Daten aus der Pre-Alpha

Berichte vorbereiten und austauschen.

Vorlagen übernehmen

Berichtsvorlagen lassen sich als Datei weitergeben und einlesen, etwa von einer prüfenden Stelle oder einer anderen Institution. Vertraue der Quelle und prüfe die Vorlage vor ihrer Verwendung.

Aus dem ISMS-Bestand

Sicherheitskonzept, Management- und Auditberichte greifen auf gepflegte Informationen zurück. So müssen dieselben Angaben nicht für jeden Bericht erneut zusammengestellt werden.

Version und Freigabe

Das Dokumentregister hält Dokumentversionen, Klassifikation, Freigabe und Review zusammen. Ein freigegebener Stand bleibt als Momentaufnahme nachvollziehbar.

Lesbar oder maschinenlesbar

Je nach Bericht stehen HTML und PDF zur Verfügung; für den Austausch gibt es unter anderem OSCAL-Ausgaben und Prüfpakete. Vertrauliche Übergaben können in unterstützten Formaten geschützt werden.

Aus der Pre-Alpha

Ein Bericht für die Leitung.

Im Beispiel fasst der Auditbericht die Kernaussage, offene Feststellungen, Fristen und Risikoverteilung für die Leitung zusammen.

Die Daten sind fiktiv. Welche Aussage aus ihnen folgt, entscheiden die Verantwortlichen.

BlueProceedings ISMS · Pre-Alpha
Seite des PDF-Berichts „Auditbericht für die Leitung“ mit dem Namen der Institution im Kopf: Kernaussage in drei Sätzen, vier Kennzahlen (87 Prozent bestanden, 5 offene Feststellungen, 3 Fristen in 30 Tagen, 2 ablaufende Nachweise), 13 Risiken vor und nach Behandlung als Balken, drei Kennzahlen im Verlauf mit Zielwert, die nächsten Maßnahmen mit Frist, Verantwortlichen und einer Entscheidung der Leitung sowie Zeilen für die Kenntnisnahme.
Fiktive Demo-Daten aus der Pre-Alpha

Ein Bericht ersetzt keine Prüfung.

Ein PDF oder ein maschinenlesbarer Export dokumentiert einen Stand. Ob die Angaben vollständig und fachlich tragfähig sind, prüfen Menschen. Der BSI-Standard 300-1 beschreibt Leistungsbewertung und Managementbewertung in Kapitel 5.

Das ist noch nicht alles.

Weitere Funktionen sind bereits umgesetzt. Wir bereiten ihre Vorstellung noch vor – schau später wieder vorbei.

Veraltet statt falsch-grün.

Berichte sollen nicht nur gut aussehen, sondern sagen, wenn ihre Grundlage nicht mehr stimmt.