Produktstand · geprüft am 27.10.2026

Risiken und Maßnahmen zusammenhalten.

Eine Zeile im Risikoregister verrät selten, woher ein Risiko kommt, was dagegen getan wird und was danach übrig bleibt. BlueProceedings ISMS hält diesen Weg in einer Risikoakte zusammen.

  • Arbeitsweise: welches Problem die Funktion löst und wie der Ablauf zusammenhängt
  • Produktstand: was heute in der Pre-Alpha vorhanden ist und wo ihre Grenzen liegen

Von der Ursache zur Wiedervorlage.

  1. Risiko erkennenEin Kandidat kann zum Beispiel aus einer Umsetzungslücke, einem Vorfall oder einer Feststellung entstehen. Die Verantwortlichen prüfen ihn und entscheiden über die Übernahme.
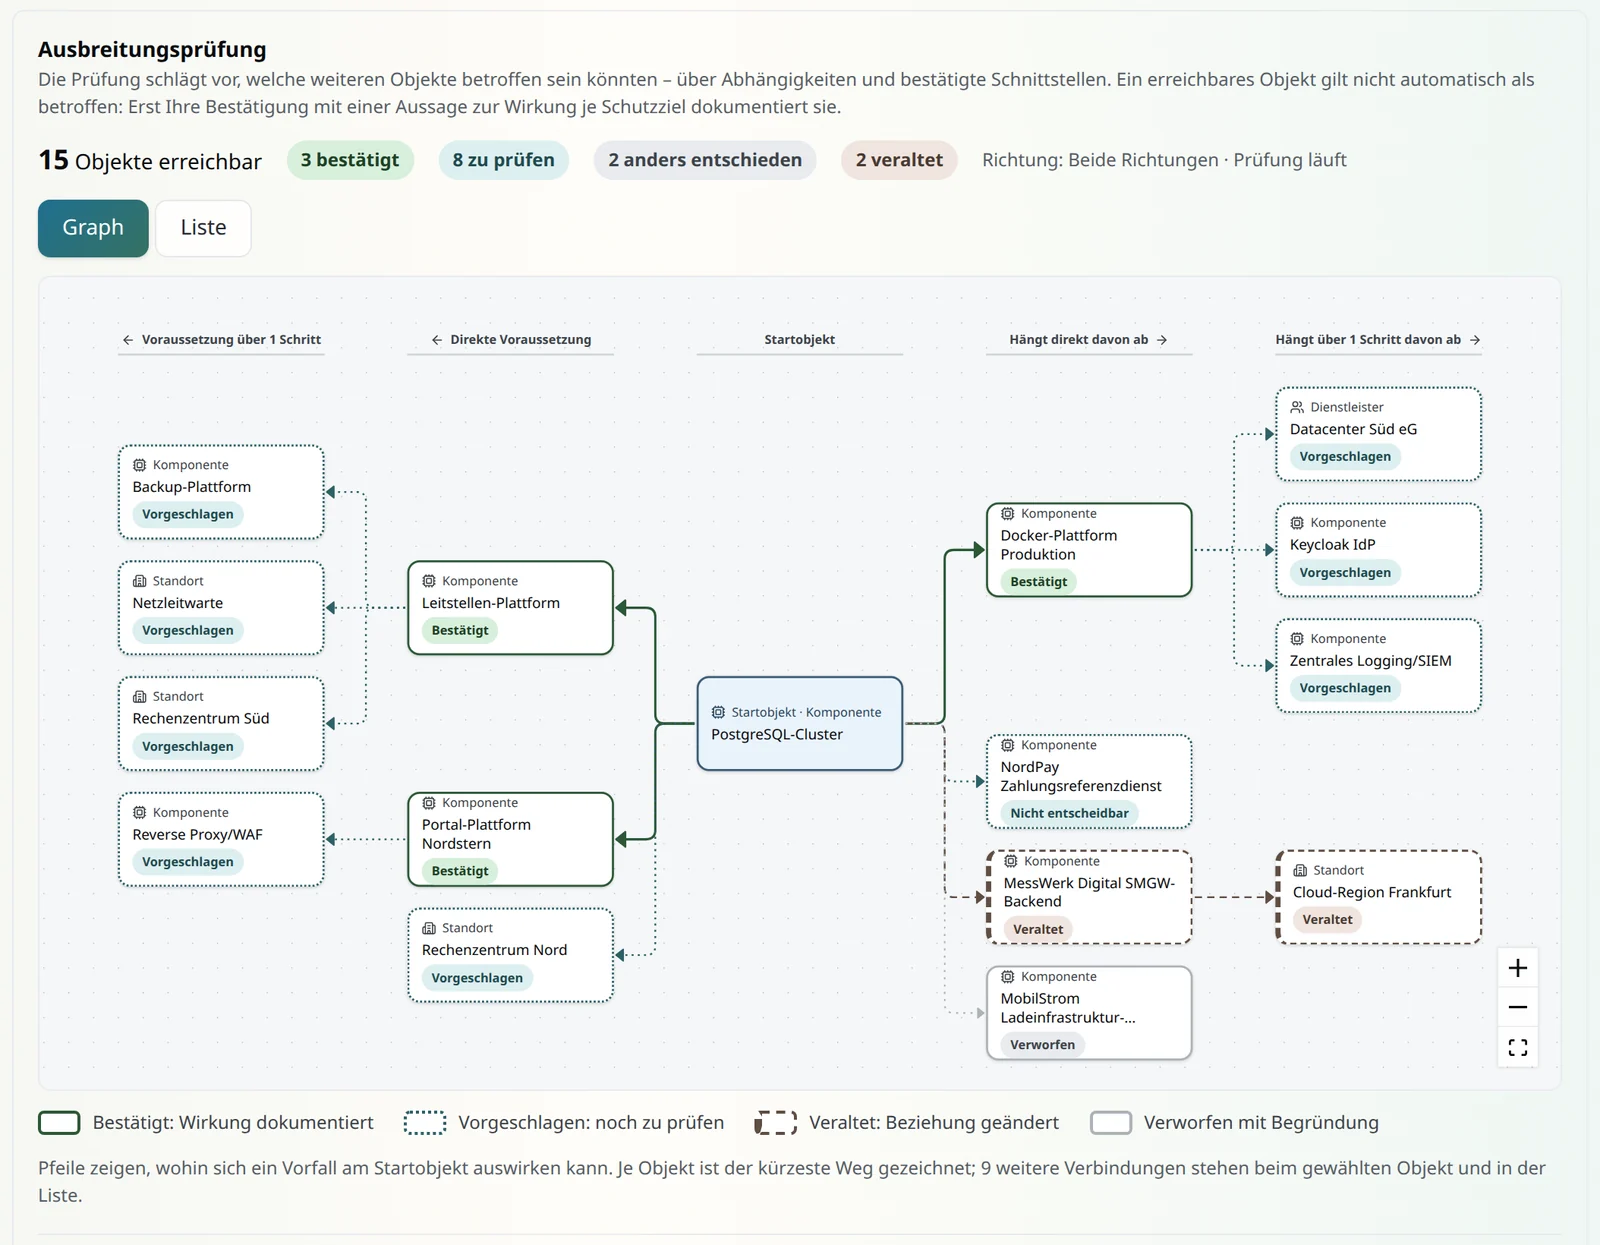
  2. Betroffenheit klärenEin Abhängigkeitsgraph schlägt mögliche betroffene Objekte vor. Erreichbar heißt nicht betroffen: Jeder Vorschlag wird geprüft und begründet.
  3. BewertenEintritt und Auswirkung werden anhand der festgelegten Kriterien eingeschätzt; betroffene Schutzziele und Risikoeigentümer bleiben zugeordnet.
  4. BehandelnDie gewählte Behandlung verweist auf Maßnahmen mit Verantwortung, Fortschritt und Frist.
  5. Restrisiko entscheidenWas nach der Behandlung verbleibt, wird bewertet und im festgelegten Rahmen autorisiert. Befristete Entscheidungen erhalten einen Prüftermin.
Aus der Pre-Alpha

Der Risikoweg auf einer Seite.

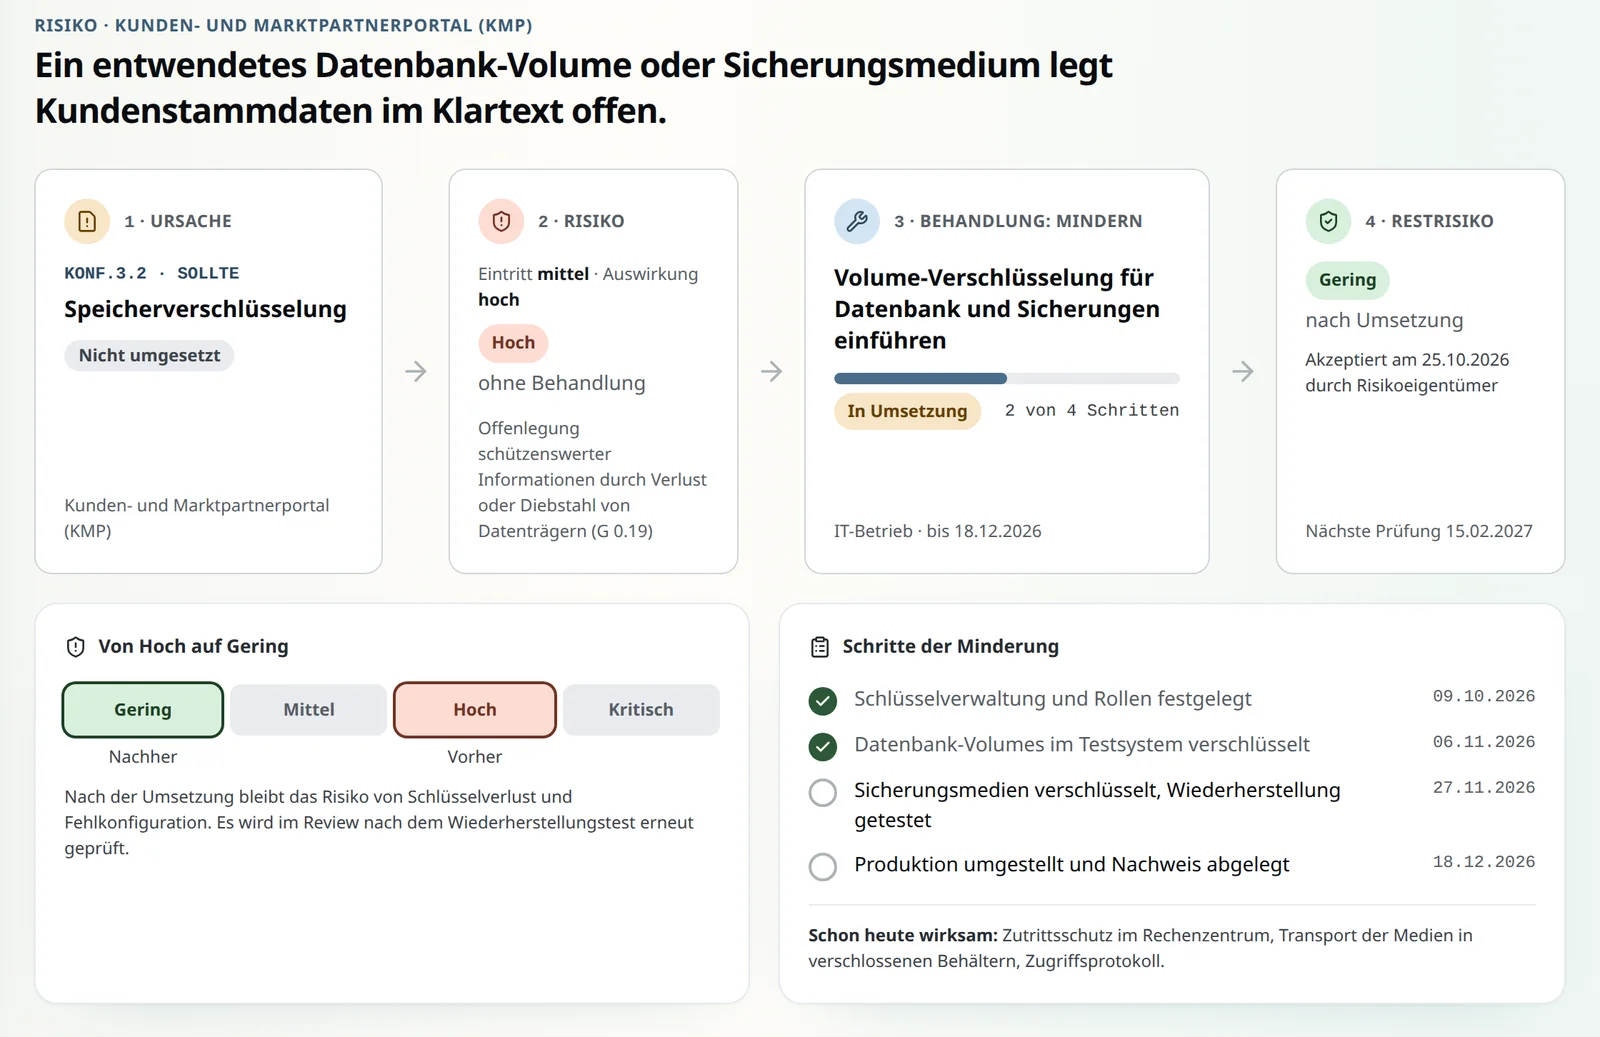
Im Beispiel ist eine Anforderung zur Speicherverschlüsselung noch nicht umgesetzt. Das Risiko beschreibt die mögliche Offenlegung; daneben stehen die Maßnahme, ihr Fortschritt und das geschätzte Restrisiko.

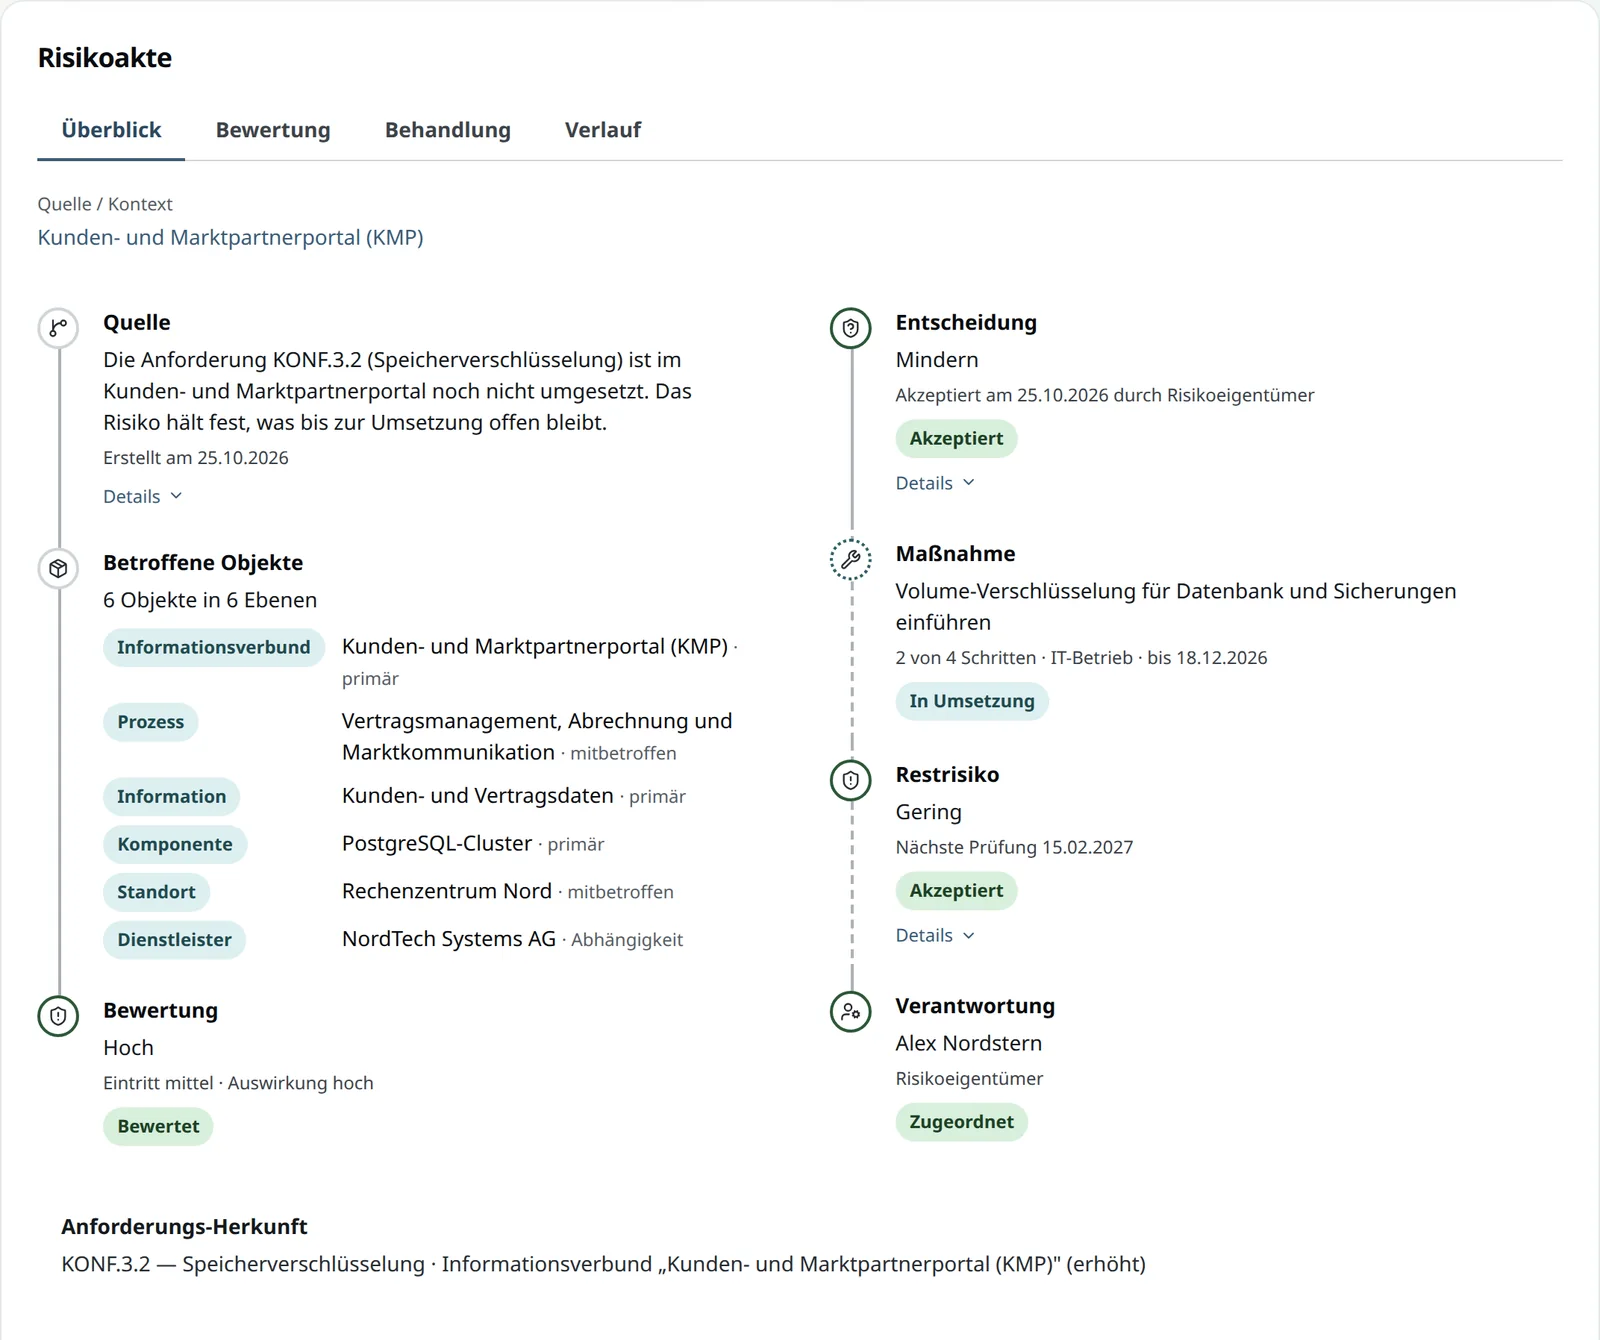
Die Risikoakte zeigt zusätzlich, welche Prozesse, Informationen und Komponenten betroffen sind. Das Beispiel verwendet Demodaten.
BlueProceedings ISMS · Pre-Alpha
Risikoseite zu einem Risiko im Kunden- und Marktpartnerportal: „Ein entwendetes Datenbank-Volume oder Sicherungsmedium legt Kundenstammdaten im Klartext offen.“ In vier Stationen von links nach rechts: 1 Ursache, die nicht umgesetzte Anforderung KONF.3.2 Speicherverschlüsselung; 2 Risiko, Eintritt mittel, Auswirkung hoch, inhärent hoch; 3 Behandlung Mindern mit der Maßnahme „Volume-Verschlüsselung für Datenbank und Sicherungen einführen“, in Umsetzung, zwei von vier Schritten, IT-Betrieb, bis 18.12.2026; 4 Restrisiko gering nach Umsetzung, akzeptiert durch den Risikoeigentümer, nächste Prüfung 15.02.2027. Darunter eine Skala von Gering bis Kritisch mit den Marken vorher (Hoch) und nachher (Gering) und die vier Schritte der Minderung mit Termin, zwei davon erledigt.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
Risikoakte, Reiter Überblick, in zwei Bahnen: links Quelle, Betroffene Objekte und Bewertung, rechts Entscheidung, Maßnahme, Restrisiko und Verantwortung. Die sechs betroffenen Objekte stehen nach Ebene geordnet: Informationsverbund Kunden- und Marktpartnerportal, Prozess Vertragsmanagement, Abrechnung und Marktkommunikation, Information Kunden- und Vertragsdaten, Komponente PostgreSQL-Cluster, Standort Rechenzentrum Nord und Dienstleister NordTech Systems AG, jeweils mit Art des Bezugs. Bei der Maßnahme stehen Titel, Fortschritt, Verantwortliche und Frist. Unten die Herkunft der Anforderung KONF.3.2.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

Was könnte mitbetroffen sein?

Fällt eine Komponente aus, können auch davon abhängige Prozesse und Systeme betroffen sein. Die Ausbreitungsprüfung folgt den erfassten Beziehungen und schlägt mögliche Betroffenheiten vor.

Im Beispiel steht ein Datenbank-Cluster im Mittelpunkt. Du bestätigst oder verwirfst die Vorschläge mit Begründung oder hältst fest, welche Informationen für eine Entscheidung fehlen.

BlueProceedings ISMS · Pre-Alpha
Ausbreitungsprüfung als zweiseitiger Graph: in der Mitte das Startobjekt PostgreSQL-Cluster, links seine Voraussetzungen, rechts die davon abhängigen Objekte, je Spalte eine Ebene. Drei Objekte sind bestätigt, zwei veraltet, eines verworfen, eines nicht entscheidbar, acht noch zu prüfen. Eine Legende erklärt die Randformen.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

Wenn sich eine Entscheidungsgrundlage ändert.

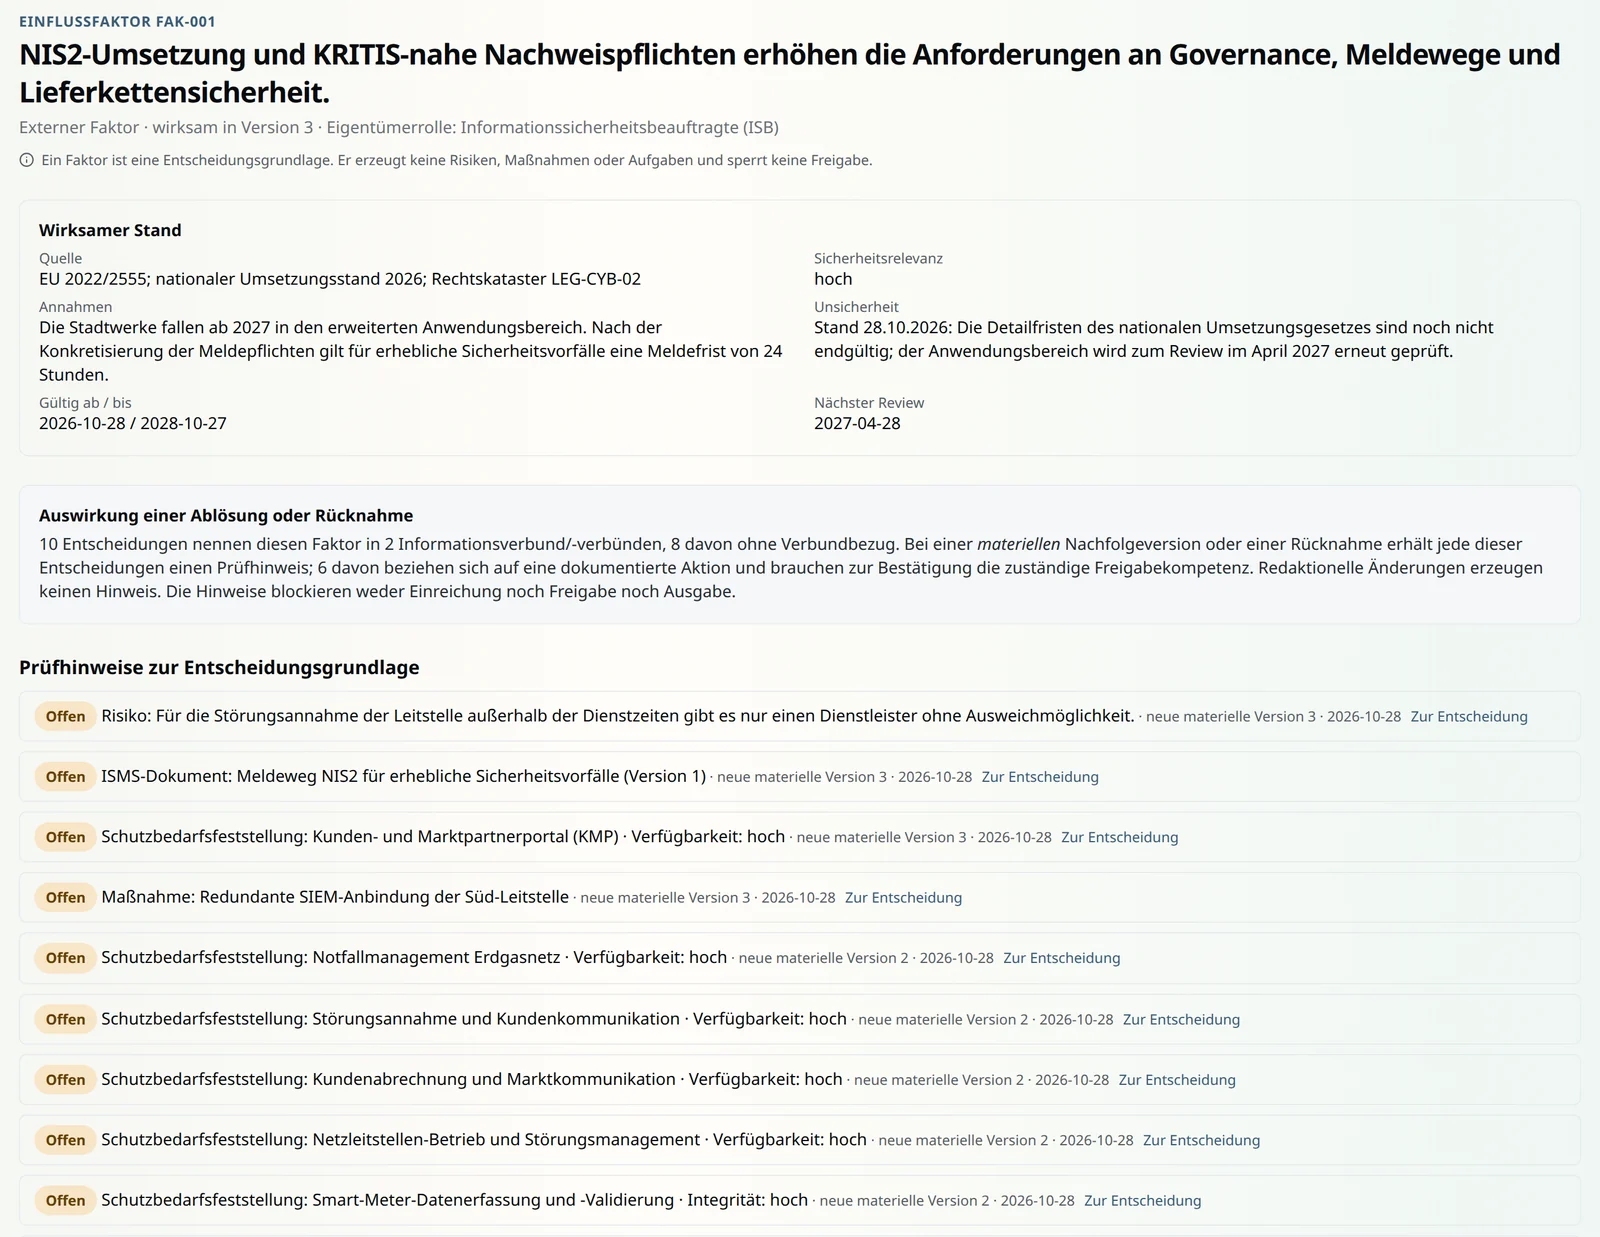
Interne und externe Einflussfaktoren, etwa eine Änderung der Rechtslage oder der Lieferkette, lassen sich mit Risikobewertungen und anderen Entscheidungen verknüpfen. Quelle, Annahmen, Unsicherheit und nächster Review bleiben beim Faktor.

Wird eine inhaltlich geänderte Folgeversion freigegeben oder ein verwendeter Faktor zurückgezogen, zeigt die Anwendung Prüfhinweise bei den betroffenen Entscheidungen: etwa Risiken, Schutzbedarfen, Dokumenten und Maßnahmen. Die Verantwortlichen prüfen, ob sich ihre Entscheidung ändern muss. Der Faktor erzeugt nicht automatisch ein neues Risiko und ändert keine Bewertung selbst.

Das Beispiel zeigt einen Faktor mit seinen offenen Prüfhinweisen und Links zu den Entscheidungen.

BlueProceedings ISMS · Pre-Alpha
Externer Einflussfaktor NIS2-Umsetzung mit Quelle, Annahmen, Unsicherheit und nächstem Review. Darunter die Auswirkung einer Ablösung und offene Prüfhinweise mit Namen der betroffenen Entscheidungen: ein Risiko, ein ISMS-Dokument, mehrere Schutzbedarfsfeststellungen und eine Maßnahme, je mit Link zur Entscheidung.
Fiktive Demo-Daten aus der Pre-Alpha

Risiken im Betrieb verfolgen.

Kandidaten prüfen

Lücken, Vorfälle, Auditfeststellungen oder Kennzahlen können Anlass für einen Risikokandidaten sein. Erst die bewusste Übernahme macht daraus ein formales Risiko.

Bewertung nachvollziehen

Die freigegebene Risikomatrix verbindet Eintritt und Auswirkung zu einer nachvollziehbaren Risikostufe. Risikoeigentümer, Schutzziele und betroffene Objekte bleiben zugeordnet.

Behandlung und Wirksamkeit

Maßnahmen tragen Verantwortung, Fristen und Fortschritt. Nachweise und Wirksamkeitsprüfung zeigen, ob die Behandlung trägt.

Risikolage und Review

Übersichten zeigen verbleibende Belastungen und führen zu den einzelnen Risiken zurück. Wiedervorlagen und Änderungen geben Anlass, Bewertungen und befristete Entscheidungen erneut zu prüfen.

Wann Grundschutz++ eine Betrachtung verlangt.

Der BSI-Standard 300-1 nennt in Kapitel 2.11 und Anhang 3 unter anderem diese Auslöser:

Hoher Schutzbedarf

Ein Geschäftsprozess hat bei mindestens einem Schutzziel hohen Schutzbedarf (Mindestkriterium 32).

Nicht ausreichend abgedecktes Asset

Ein relevantes Asset ist durch Zielobjektkategorien und zugeordnete Anforderungen nicht hinreichend abgedeckt (Mindestkriterium 33).

Dauerhaft offene SOLLTE-Anforderung

Eine anwendbare SOLLTE-Anforderung wird auf absehbare Zeit oder endgültig nicht erfüllt (Mindestkriterium 34). Eine MUSS-Anforderung lässt sich nicht durch Risikoakzeptanz ersetzen.

Änderung oder regelmäßige Prüfung

Die Risikobetrachtung ist mindestens jährlich und bei wesentlichen Änderungen zu überprüfen (Mindestkriterium 35).

Die Leitung verantwortet den Rahmen.

Die Leitung autorisiert Risikomethodik, Kriterien und Risikoappetit sowie Restrisiken (BSI-Standard 300-1, Anhang 3, Kriterien 9 und 30). BlueProceedings bildet dafür festgelegte Regeln und Entscheidungen ab; es trifft die fachliche Entscheidung nicht selbst.

Das ist noch nicht alles.

Weitere Funktionen sind bereits umgesetzt. Wir bereiten ihre Vorstellung noch vor – schau später wieder vorbei.

Vom Auslöser bis zur Wiedervorlage.

Die Risikoakte hält fest, wie eine Entscheidung entstanden ist und wann sie wieder auf den Tisch kommt.