Mehr als eine Momentaufnahme
Auf LinkedIn ansehen (Mehr als eine Momentaufnahme) ↗ (groß ansehen)1 / 11
 (groß ansehen)2 / 11
 (groß ansehen)3 / 11
 (groß ansehen)4 / 11
 (groß ansehen)5 / 11
 (groß ansehen)6 / 11
 (groß ansehen)7 / 11
 (groß ansehen)8 / 11
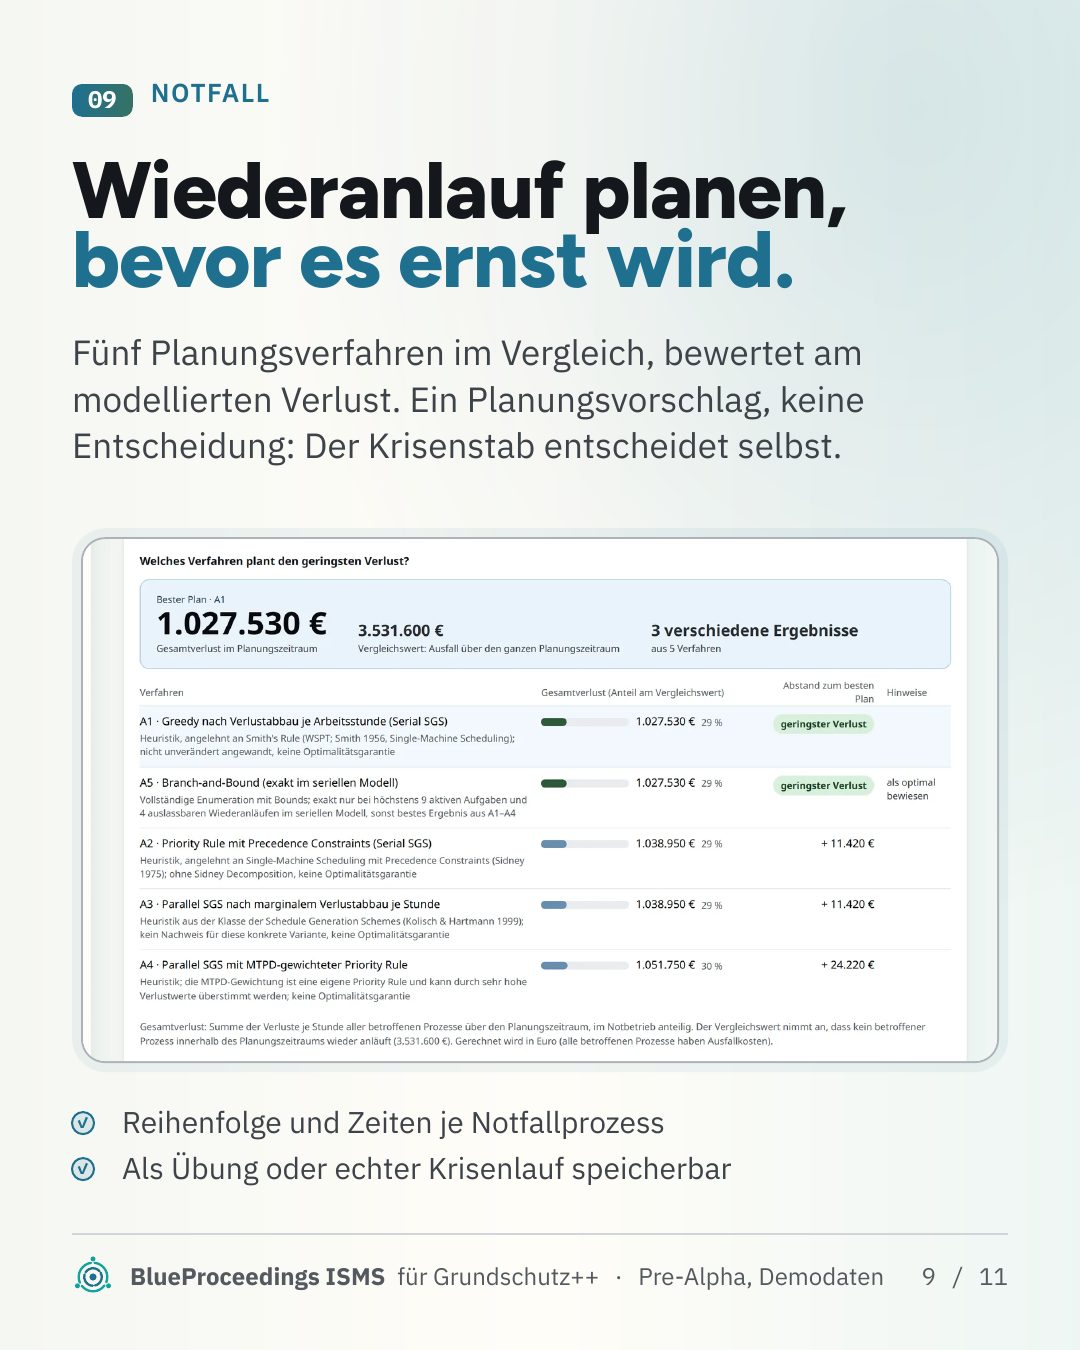 (groß ansehen)9 / 11
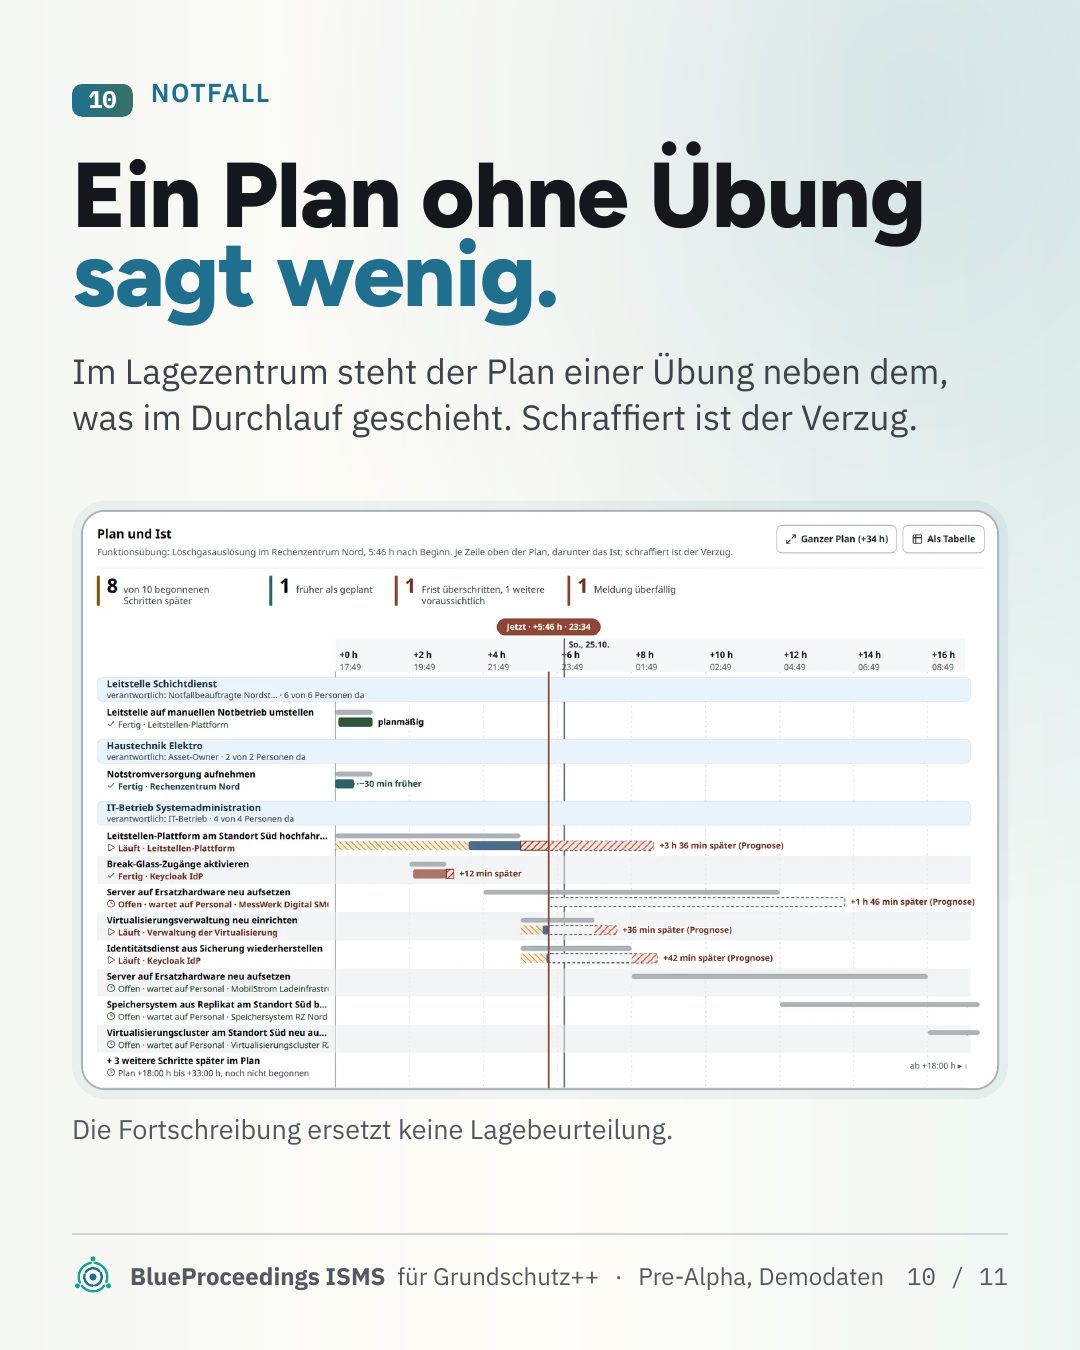 (groß ansehen)10 / 11
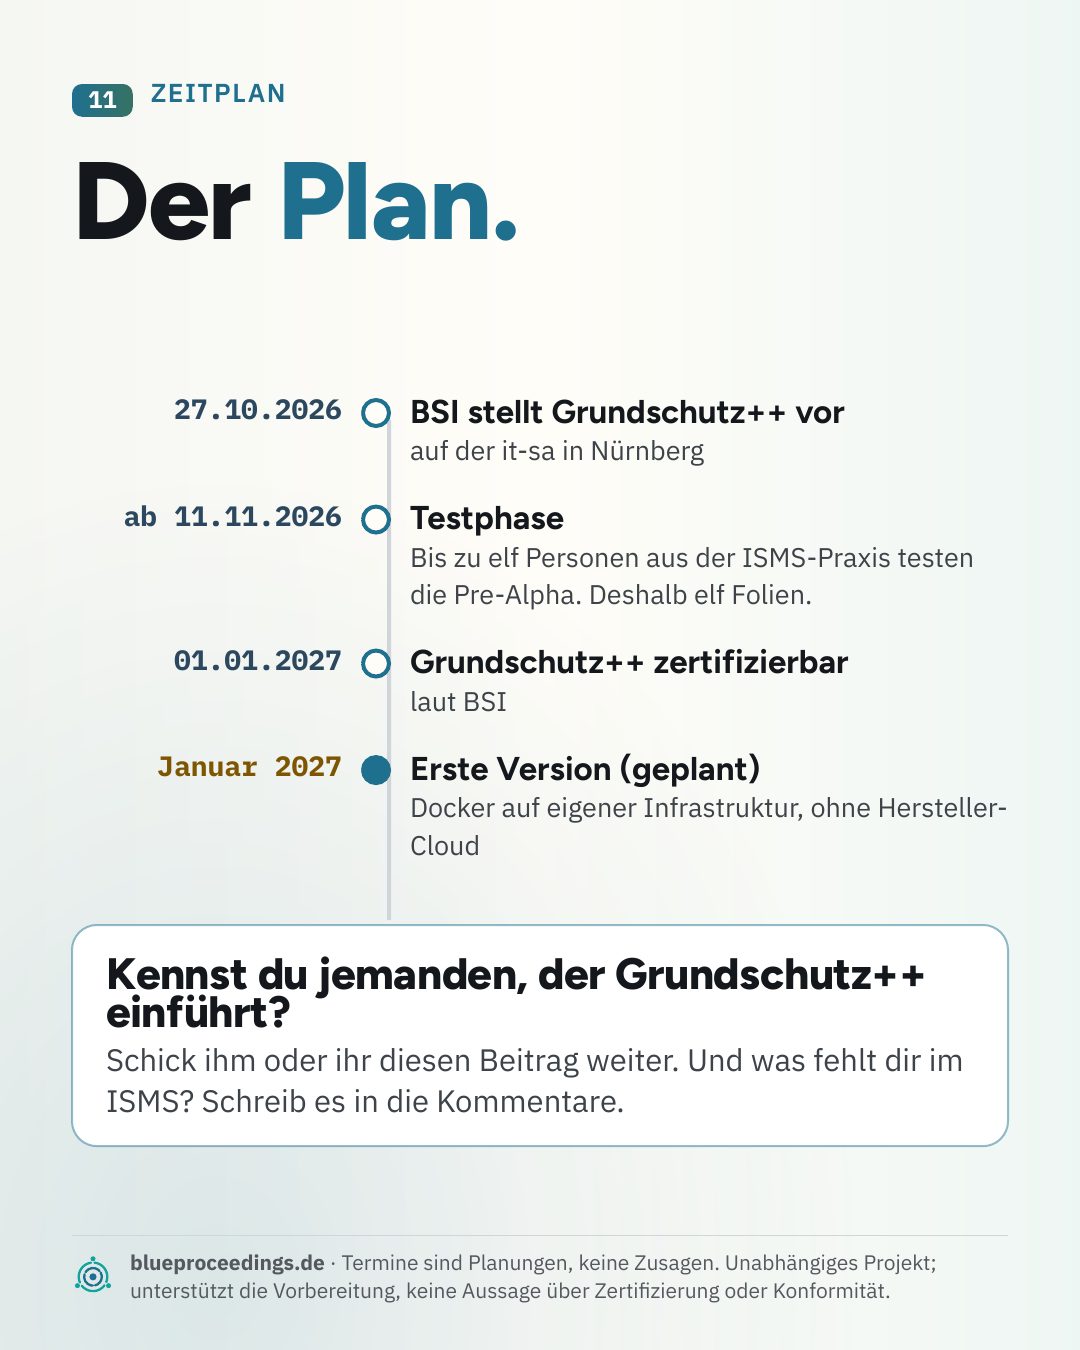 (groß ansehen)11 / 11
Wischen oder scrollen, zum Vergrößern eine Folie antippen. Alle Bilder zeigen fiktive Demodaten. Karussell als PDF öffnen (4 MB)
Der Beitrag
Ich habe auf LinkedIn noch nie etwas gepostet.
Das ändert sich ab heute: Übermorgen stellt das BSI Grundschutz++ auf der it-sa vor, und ich arbeite seit Anfang des Jahres an etwas, das dazu passt.
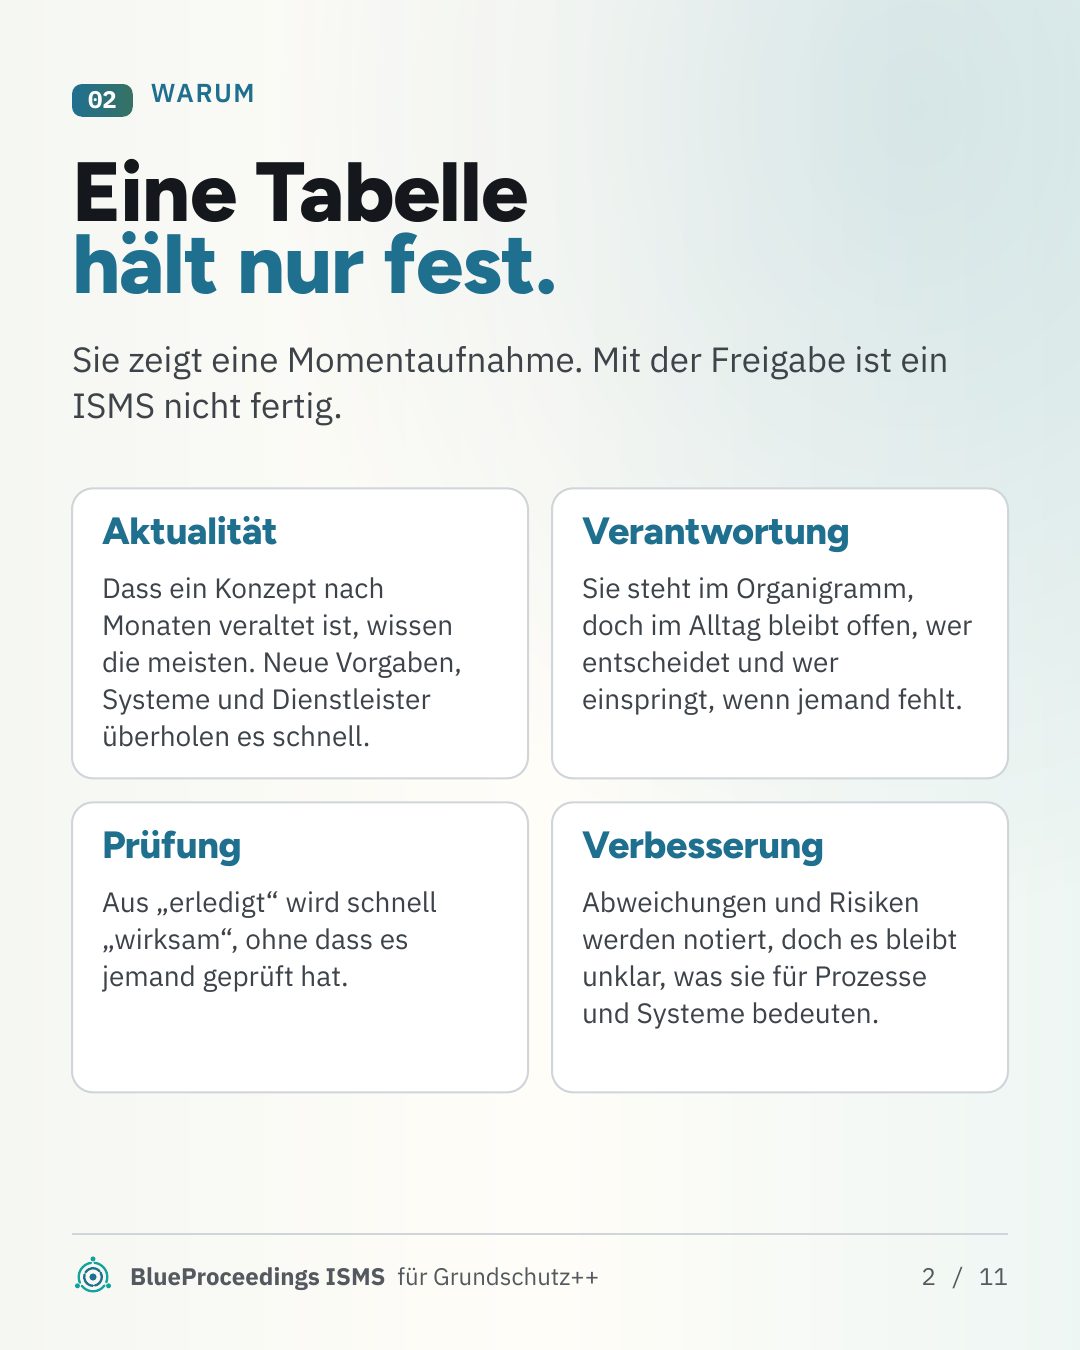
Wer länger mit ISMS arbeitet, weiß: Tabellen, Vorlagen und One-Pager gibt es genug. Sie halten eine Momentaufnahme fest. Mit der Freigabe ist ein ISMS nicht fertig.
Weiterlesen
- Aktualität: Dass ein Sicherheitskonzept nach Monaten veraltet ist, wissen die meisten. Neue Vorgaben, Systeme und Dienstleister überholen es schnell, und in kleinen Teams fällt es oft niemandem auf.
- Verantwortung: Sie steht im Organigramm, doch im Alltag bleibt offen, wer entscheidet und wer einspringt, wenn jemand fehlt. Vier Augen gelten oft nur, bis es eilig wird.
- Prüfung: Aus „erledigt“ wird schnell „wirksam“, ohne dass es jemand geprüft hat.
- Verbesserung: Abweichungen und Risiken werden notiert, doch ohne Übersicht bleibt unklar, was sie für Prozesse und Systeme bedeuten.
Ich bin überzeugt: Eine maschinenlesbare Methodik birgt enormes Potenzial, weil Software damit leisten kann, was von Hand kaum machbar ist: Daten laufend pflegen, überwachen und nachvollziehen.
So entsteht BlueProceedings ISMS, ein ISMS-Werkzeug für Grundschutz++, das ich in meiner Freizeit unter BlueProceedings entwickle, meinem Einzelunternehmen in Bonn. Das ISMS läuft darin im Alltag mit, statt im Ordner zu liegen.
Erster Blick in die App (Karussell mit elf Folien, Demodaten):
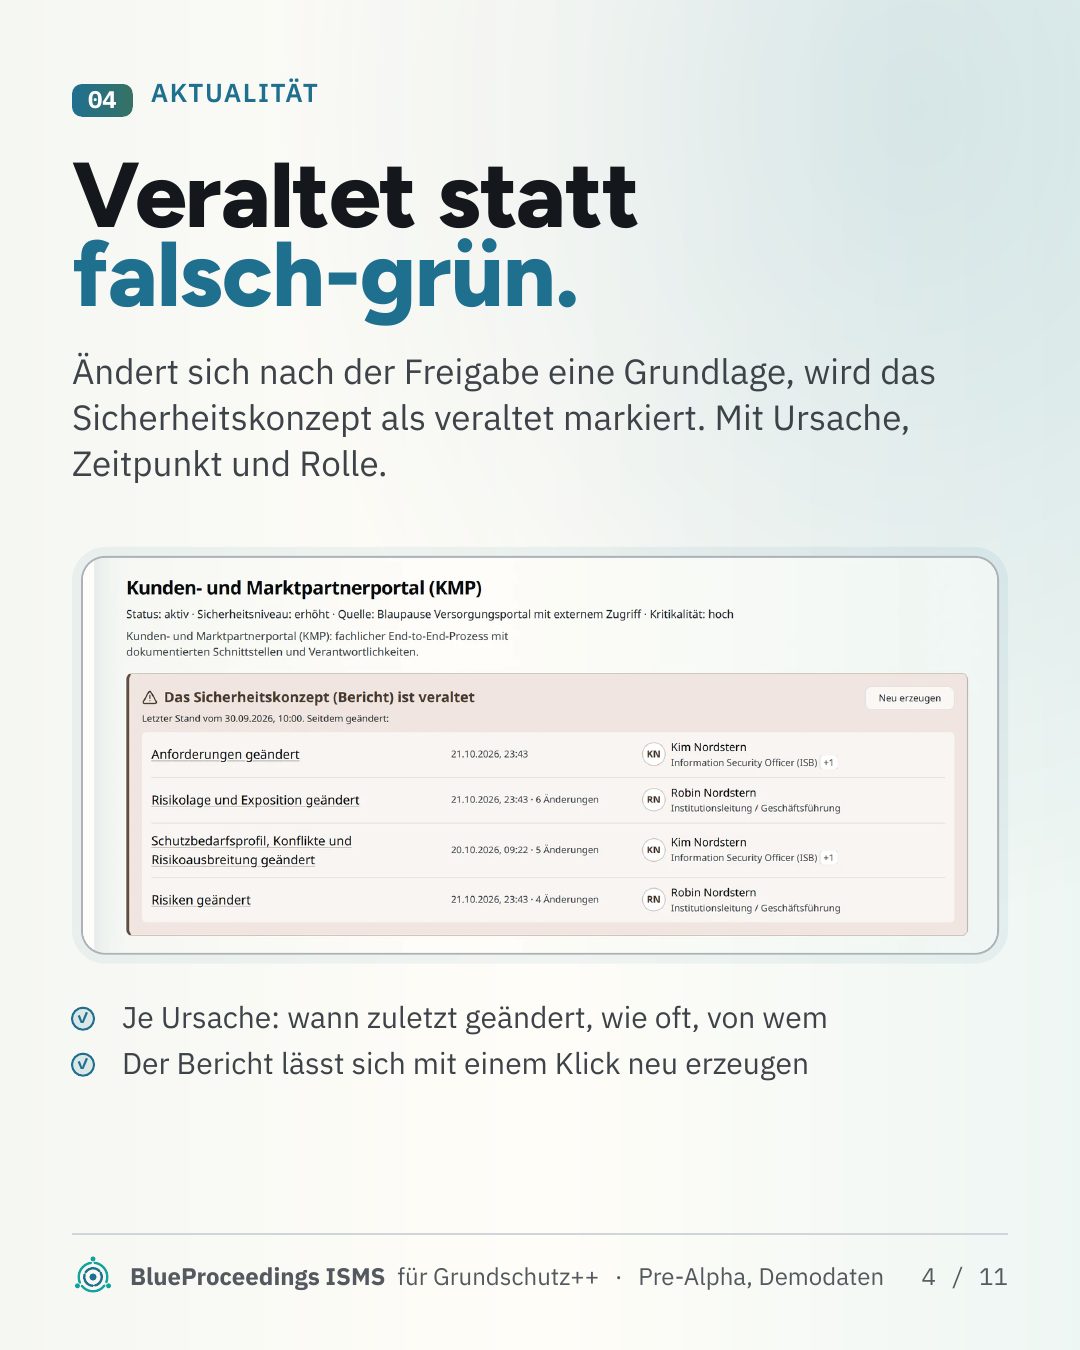
- Veraltet statt falsch-grün: Das Sicherheitskonzept nennt die Ursache
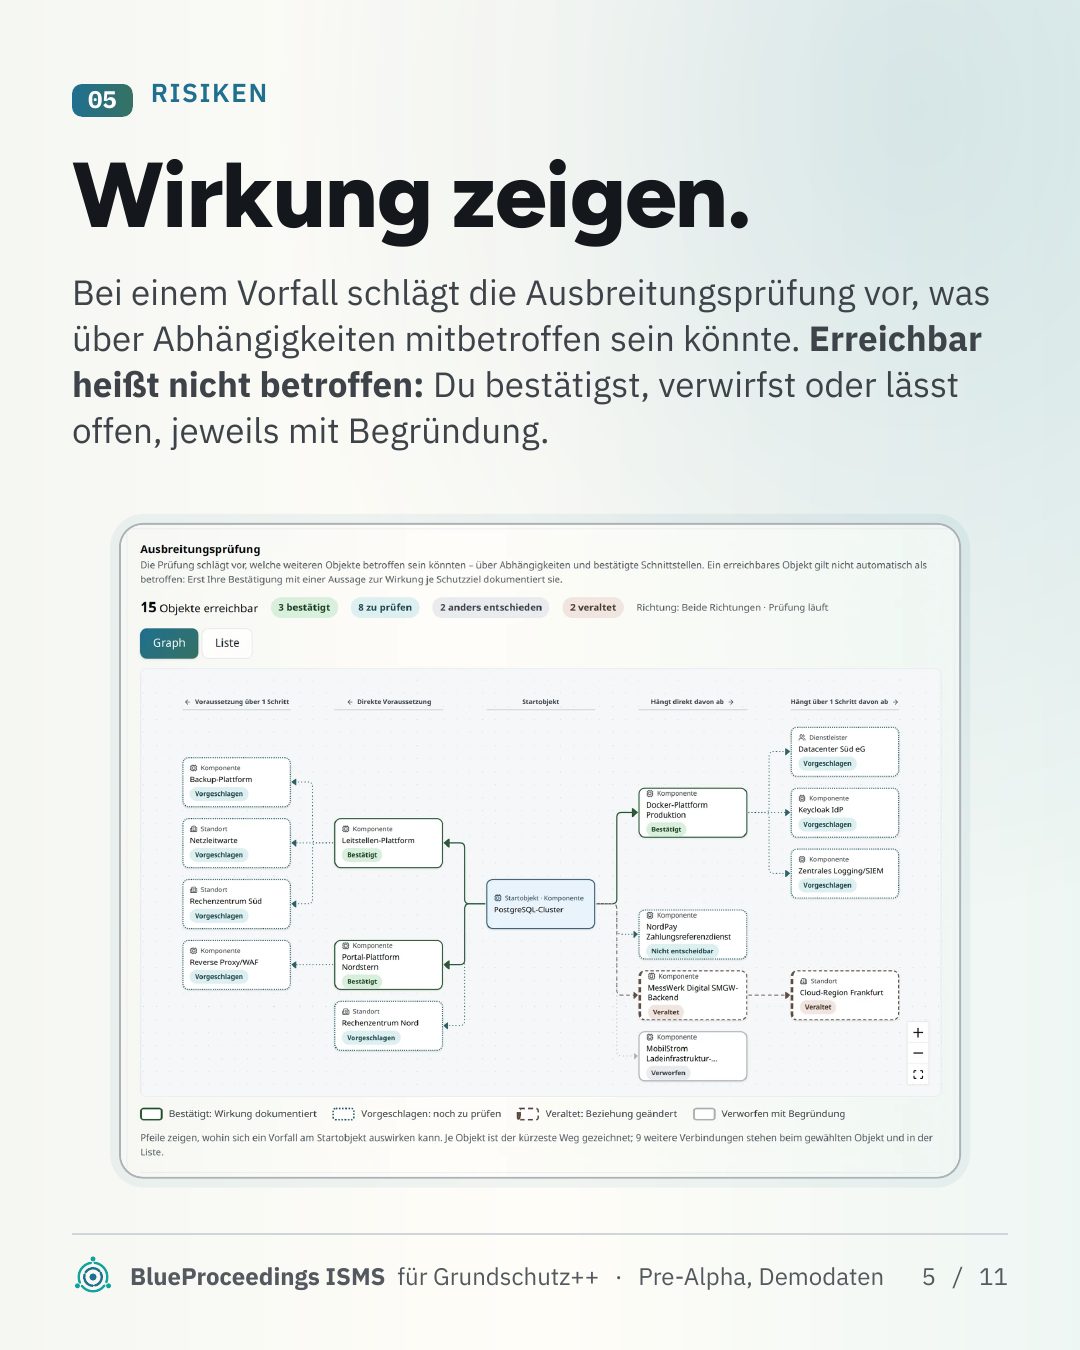
- Wirkung zeigen: bei einem Vorfall sehen, was mitbetroffen sein könnte
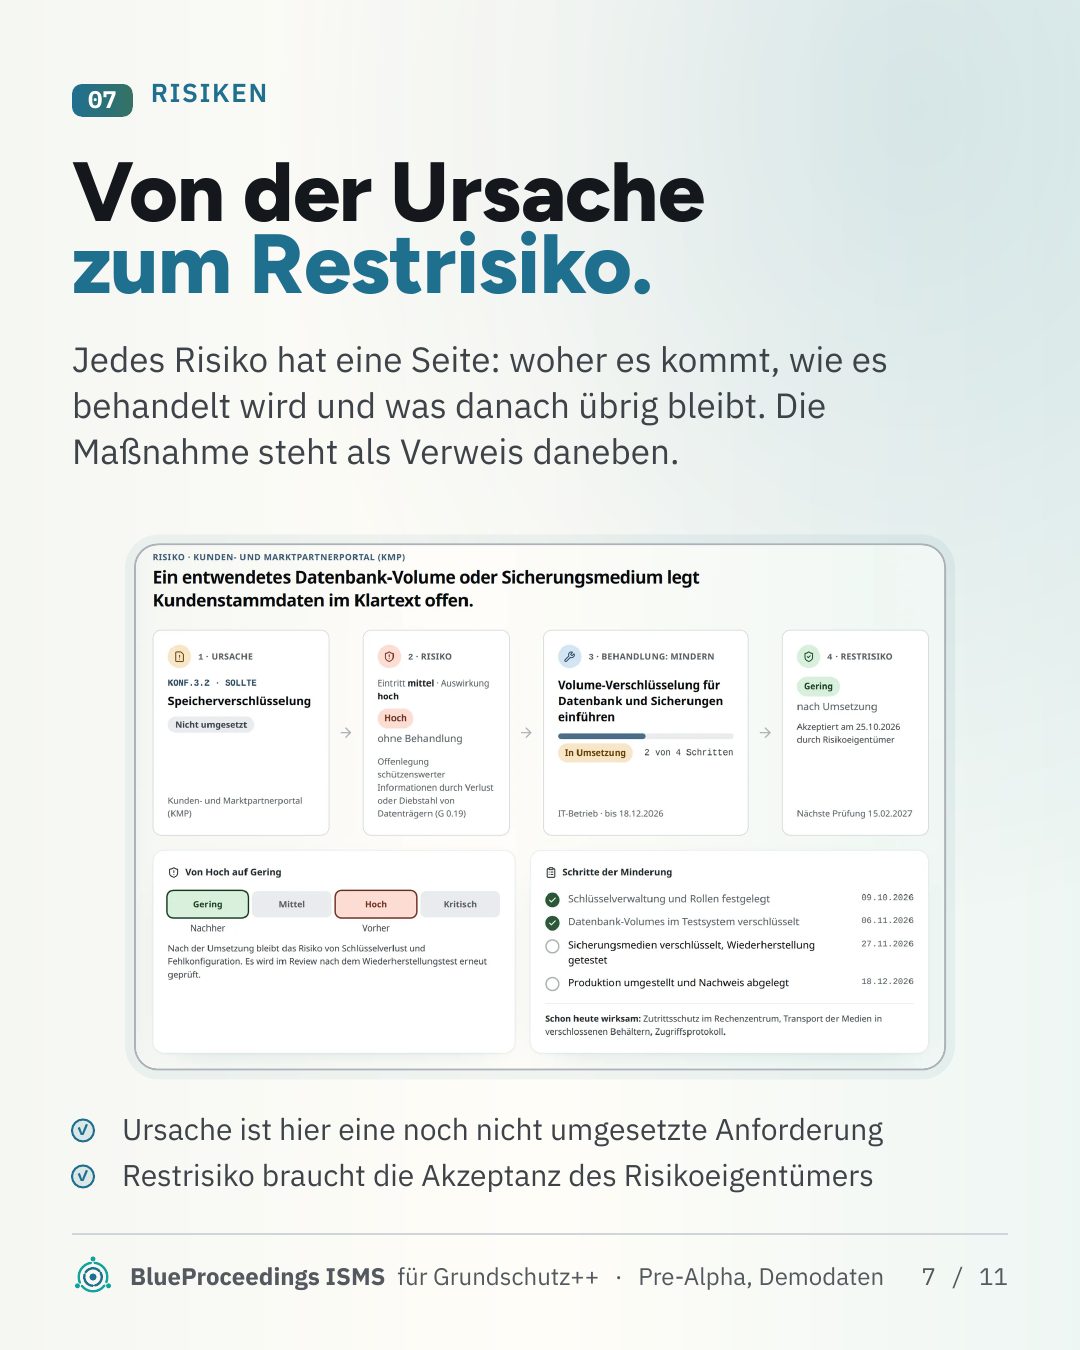
- Risikoweg: von der Ursache bis zum Restrisiko auf einer Seite
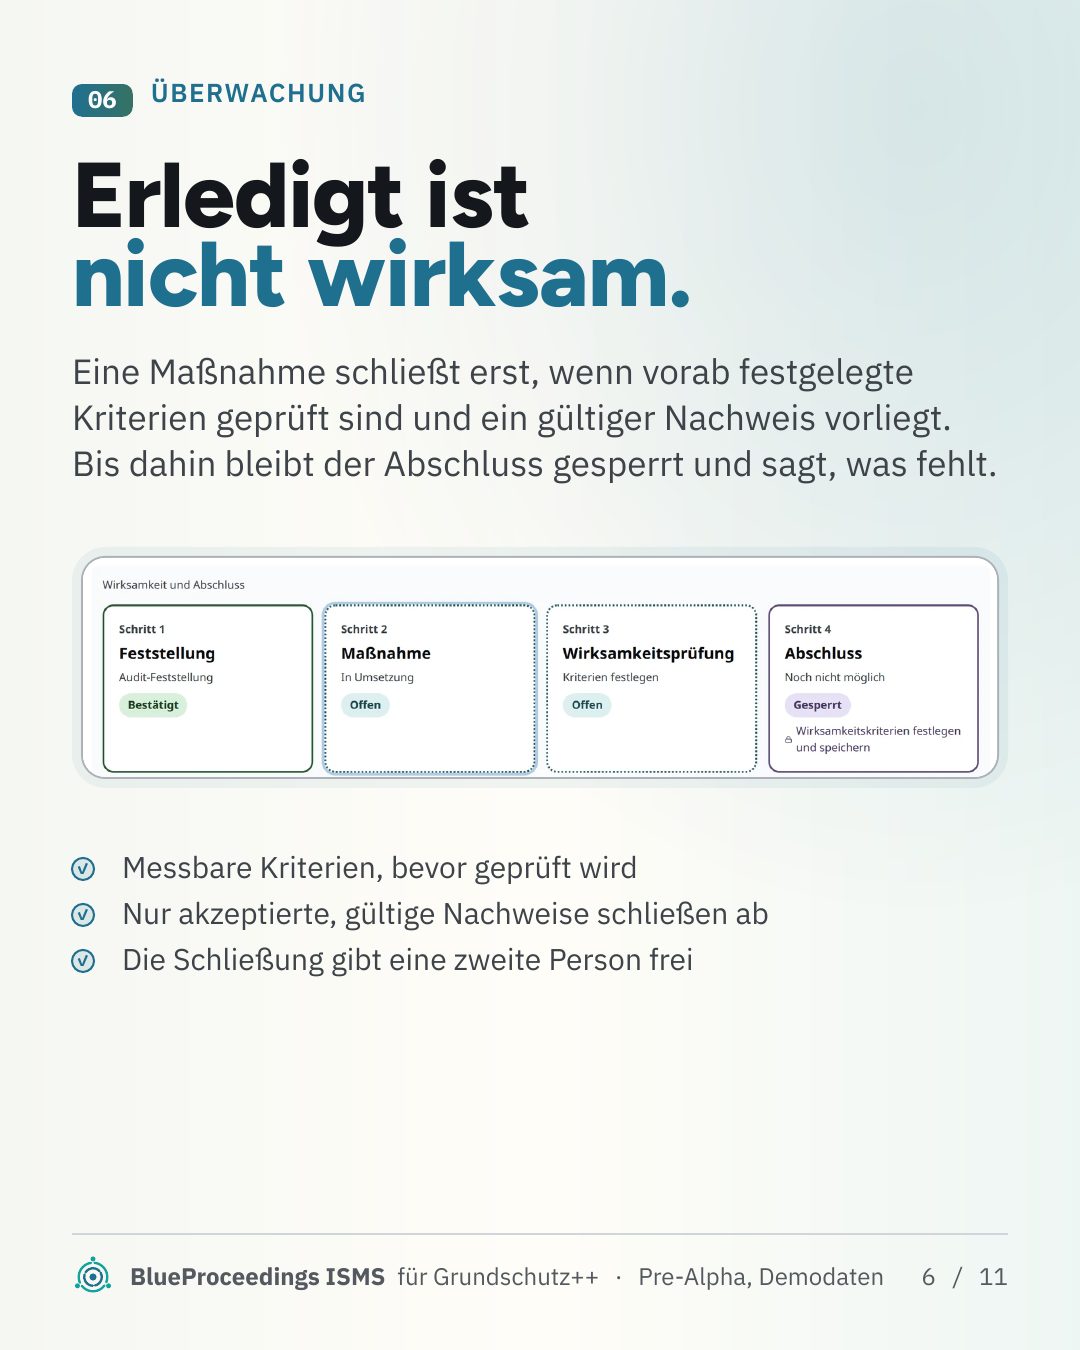
- Erledigt ist nicht wirksam: Eine Maßnahme schließt erst nach geprüften Kriterien
- Lagezentrum: Plan und Ist einer Notfallübung nebeneinander, mit dem Verzug
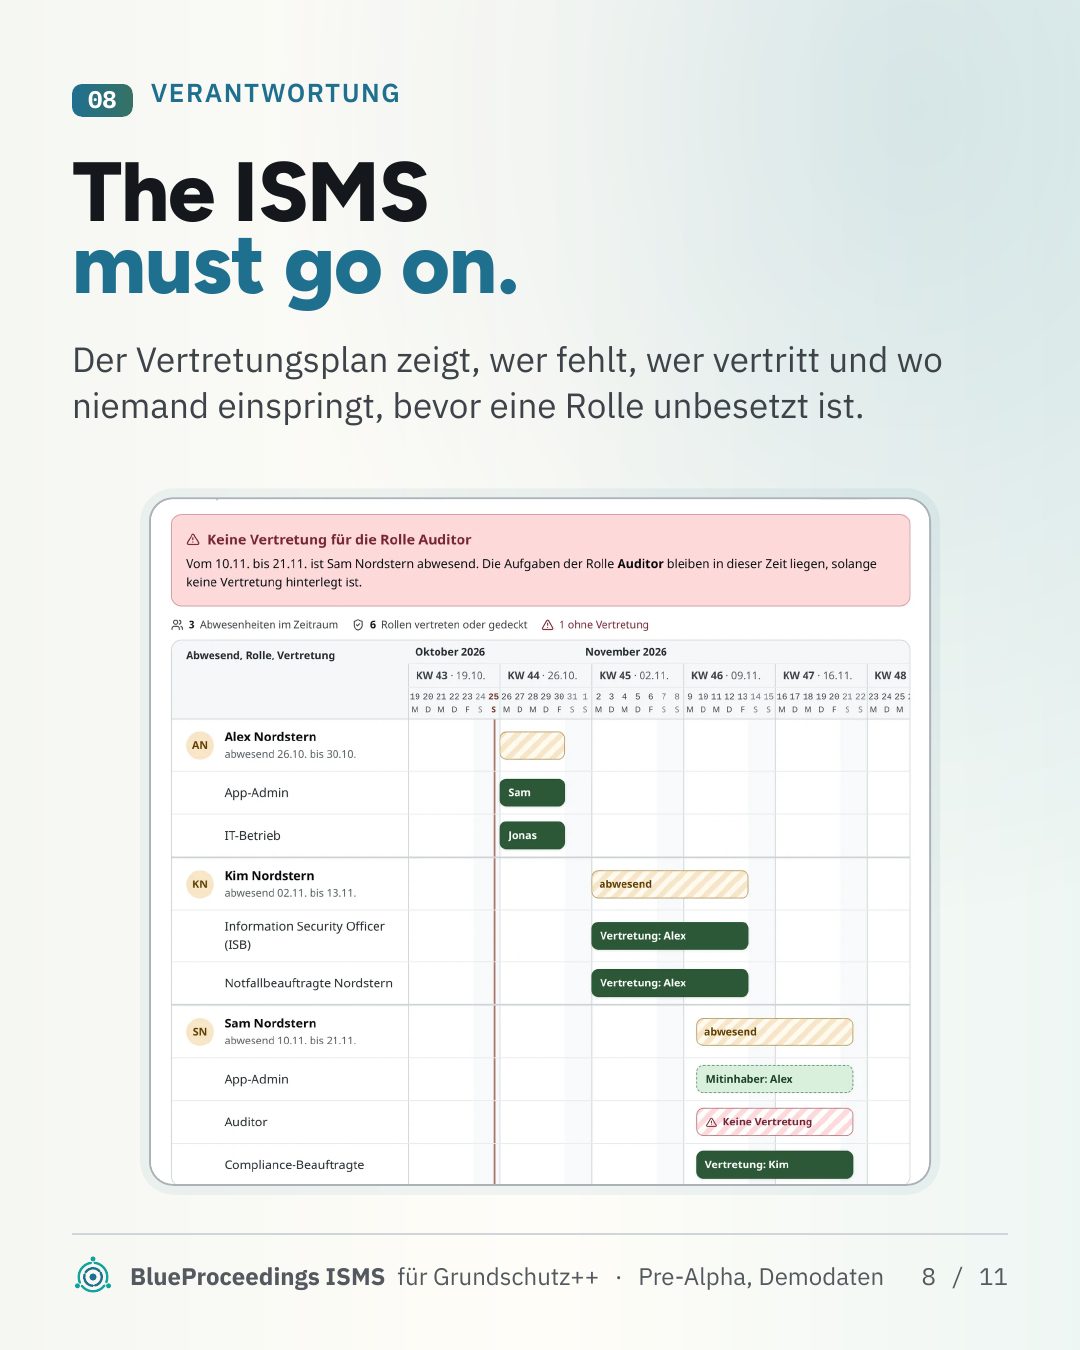
- The ISMS must go on: sehen, wer fehlt und wer vertritt
Der Plan:
- 27.10.2026: BSI stellt Grundschutz++ auf der it-sa vor
- ab 11.11.2026: Testphase mit bis zu elf Personen aus der ISMS-Praxis
- 01.01.2027: Grundschutz++ wird laut BSI zertifizierbar
- Januar 2027: erste Version geplant, per Docker auf eigener Infrastruktur, ohne Hersteller-Cloud
Heute: Pre-Alpha. Die Alpha ist unentgeltlich (für Unternehmen und öffentliche Stellen) und befristet; Bedingungen stehen vor dem Download.
Alle Funktionen, den Plan und die Bewerbung für die Testphase findest du auf blueproceedings.de. Ab jetzt zeige ich auf der Seite von BlueProceedings regelmäßig eine Funktion samt dem Problem dahinter.
Kennst du jemanden, der Grundschutz++ gerade einführt? Schick ihm oder ihr den Beitrag weiter. Und was fehlt dir im ISMS? Schreib es in die Kommentare.
BlueProceedings ISMS ist ein unabhängiges, privates Projekt und macht keine Aussage über Zertifizierung oder Konformität. Es nutzt den Grundschutz++-Katalog des BSI (OSCAL). Mein Arbeitgeber ist weder beteiligt noch beauftragt.