Schritt 1: Erhebung und Planung
Auf LinkedIn ansehen (Schritt 1: Erhebung und Planung) ↗ (groß ansehen)1 / 15
 (groß ansehen)2 / 15
 (groß ansehen)3 / 15
 (groß ansehen)4 / 15
 (groß ansehen)5 / 15
 (groß ansehen)6 / 15
 (groß ansehen)7 / 15
 (groß ansehen)8 / 15
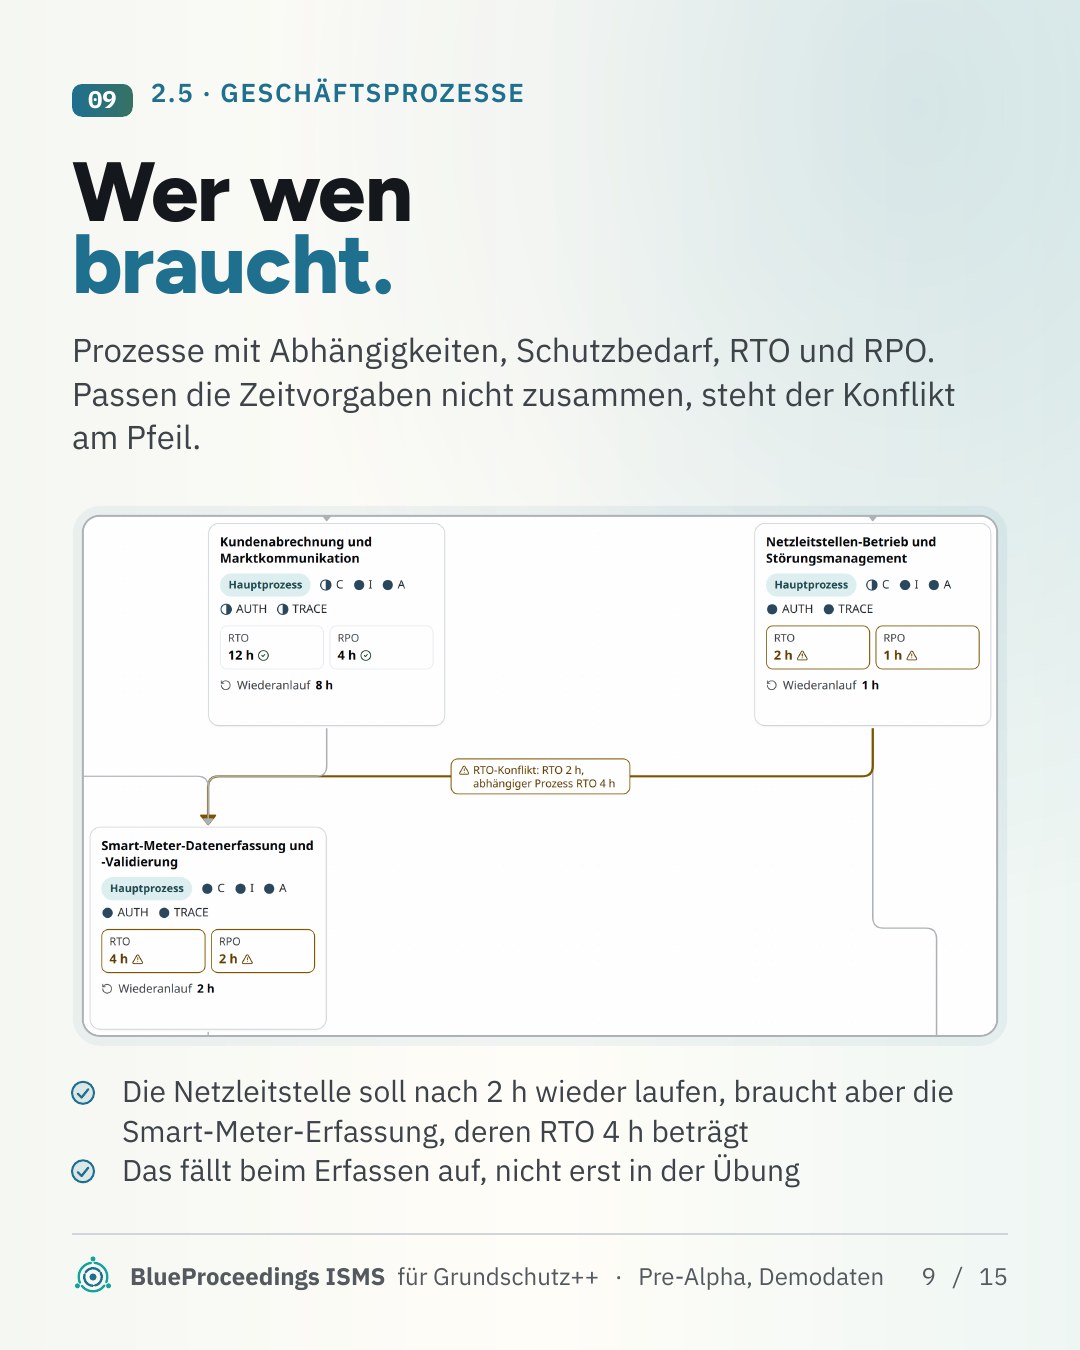 (groß ansehen)9 / 15
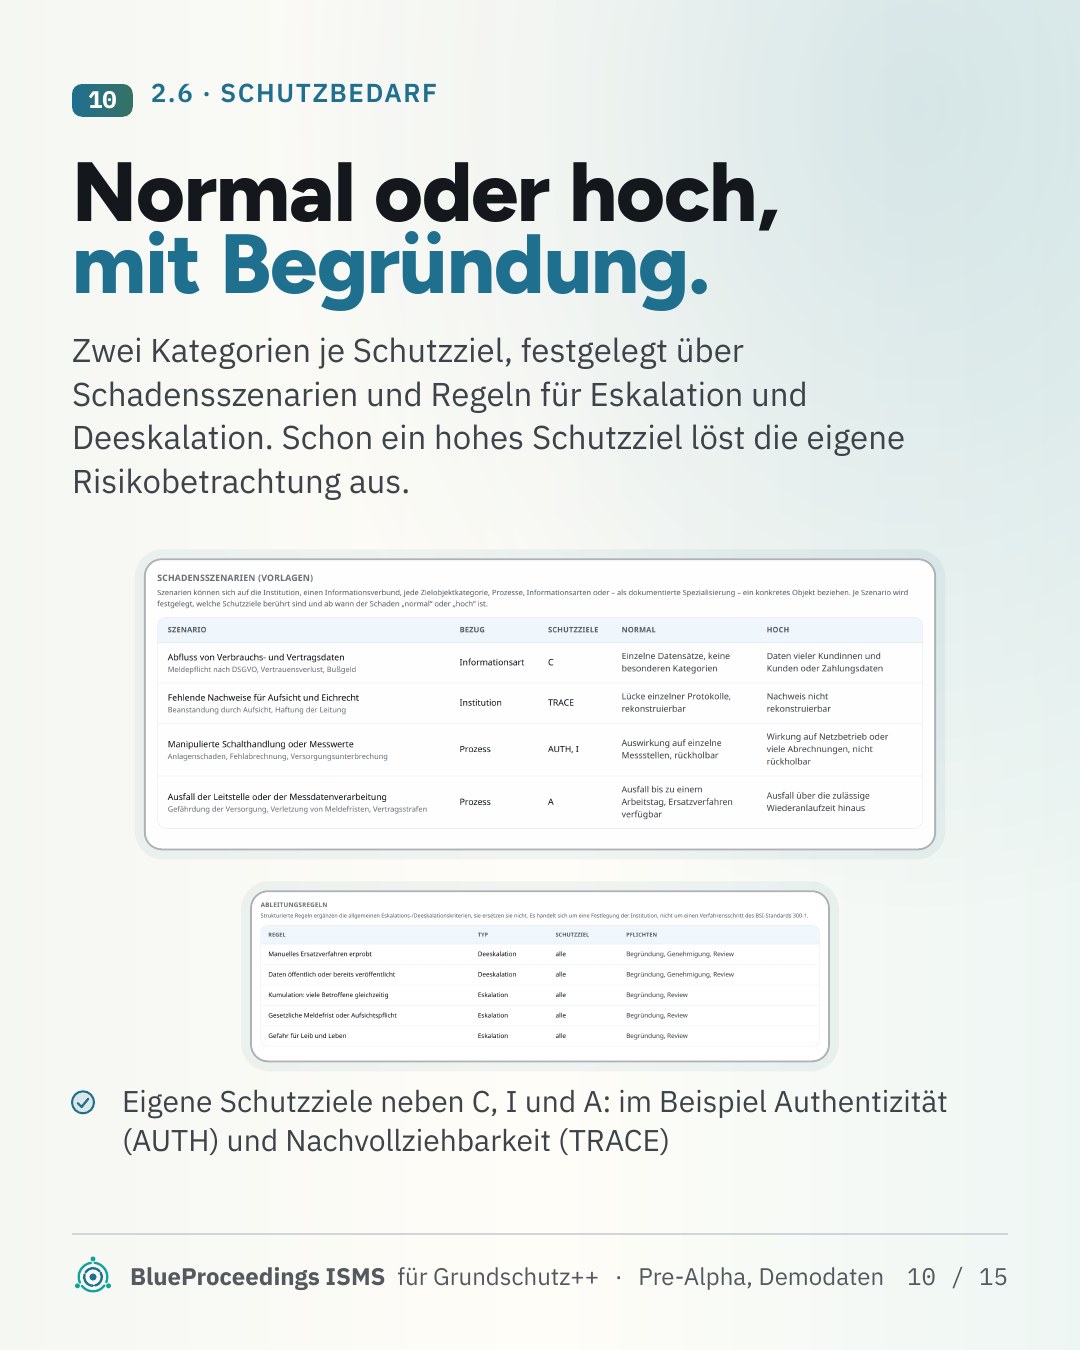 (groß ansehen)10 / 15
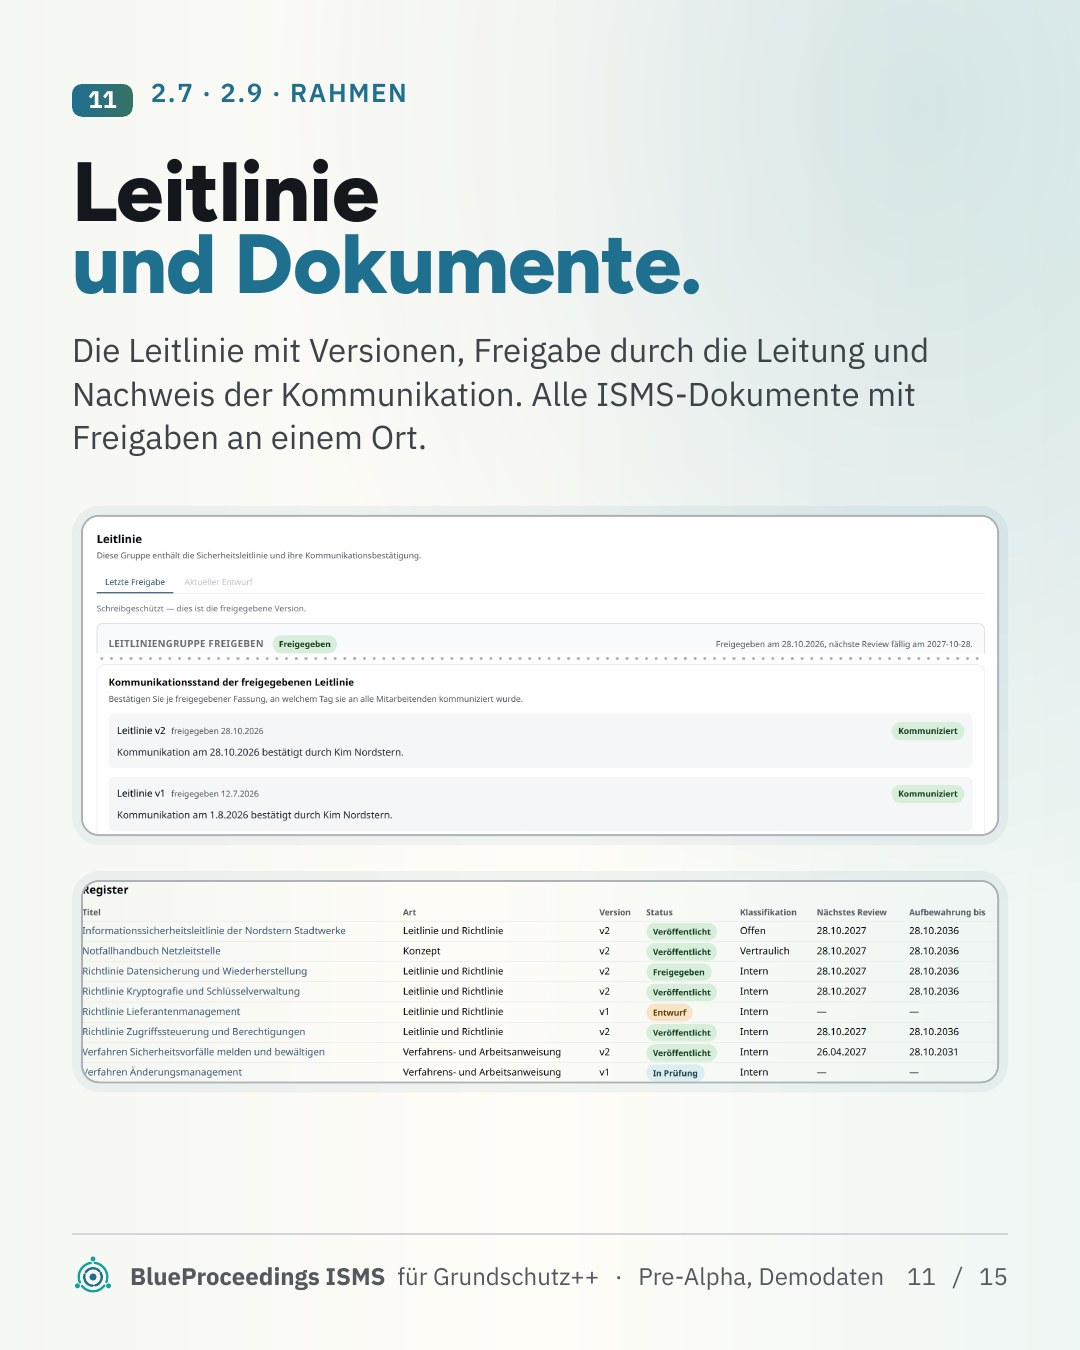 (groß ansehen)11 / 15
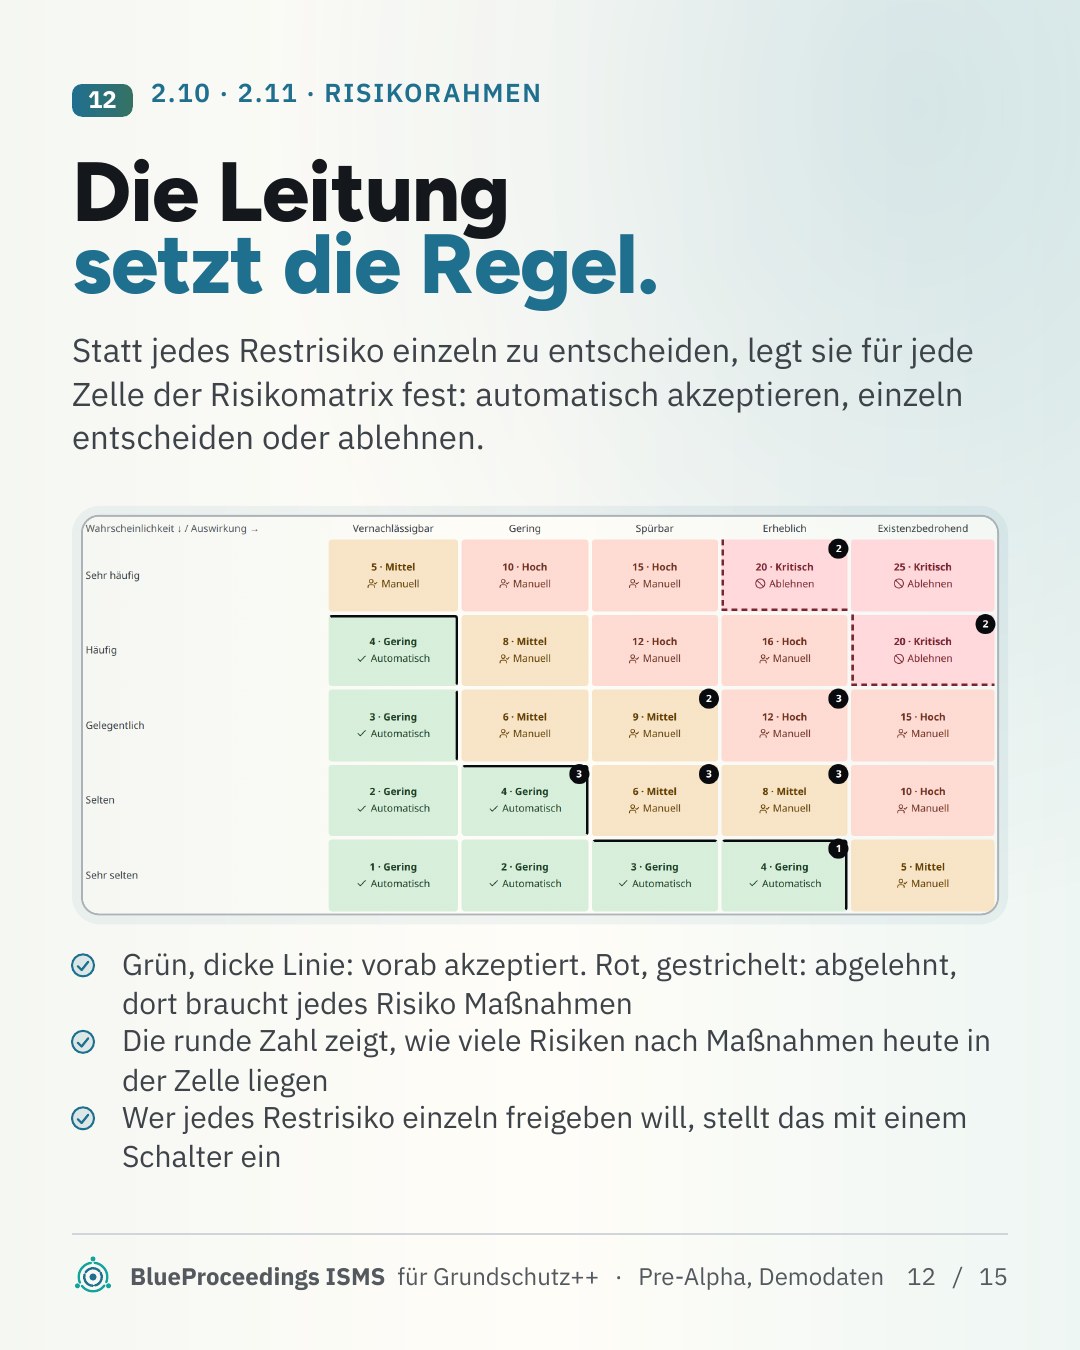 (groß ansehen)12 / 15
 (groß ansehen)13 / 15
 (groß ansehen)14 / 15
 (groß ansehen)15 / 15
Wischen oder scrollen, zum Vergrößern eine Folie antippen. Alle Bilder zeigen fiktive Demodaten. Karussell als PDF öffnen (4 MB)
Der Beitrag
Grundschutz++ nach BSI-Standard 300-1, Schritt 1: Wie BlueProceedings ISMS die Erhebung und Planung fast vollständig abbildet.
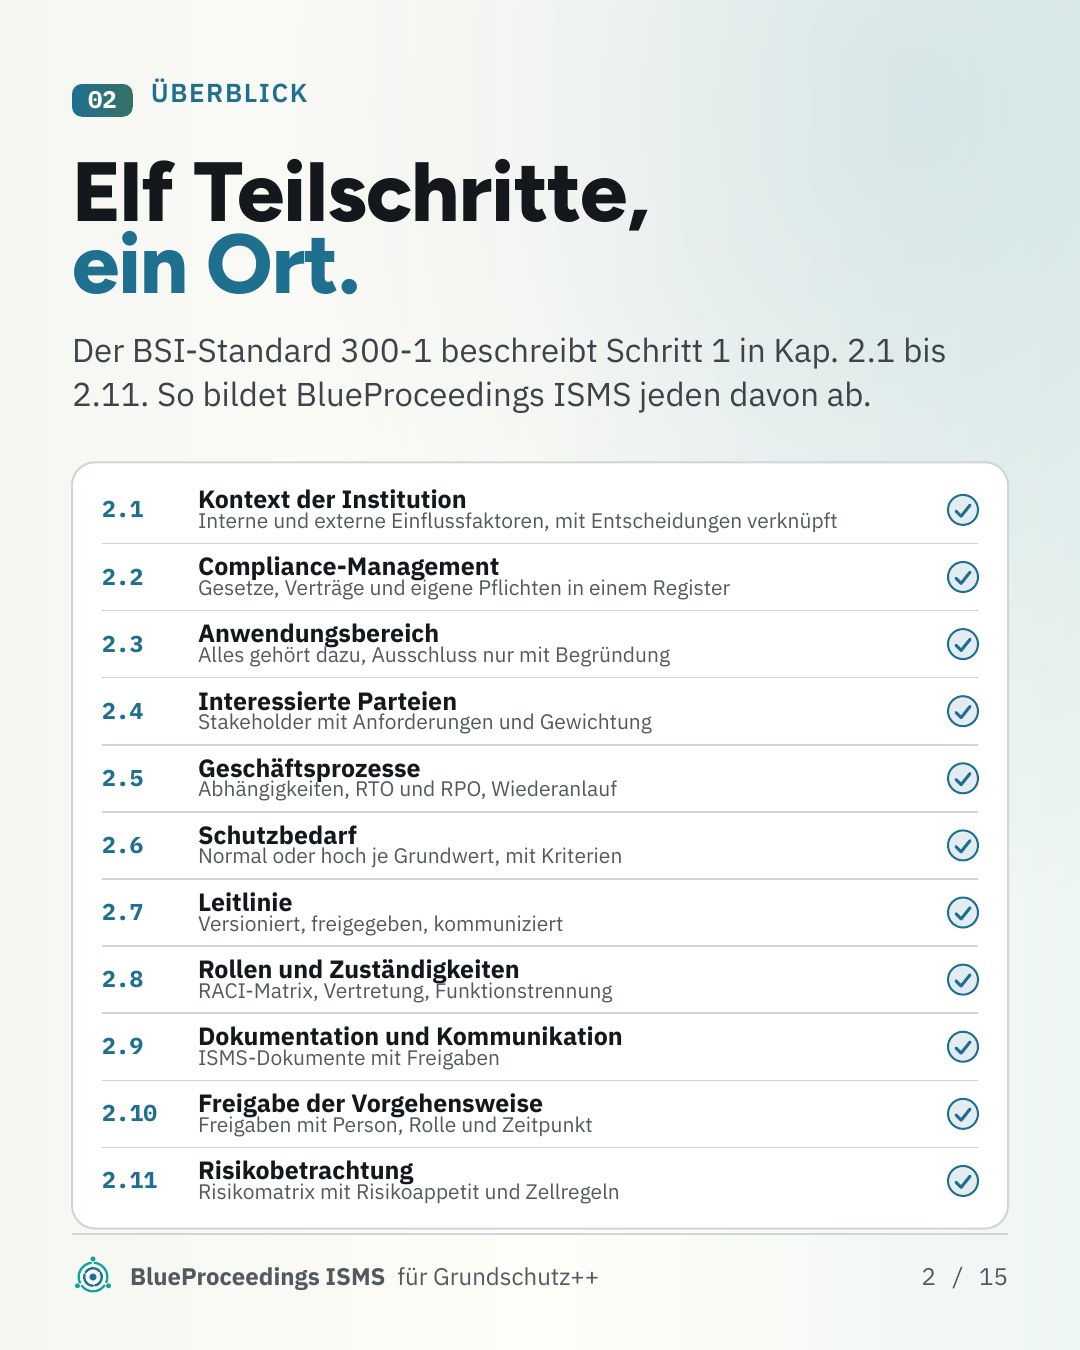
Das BSI hat Grundschutz++ auf der it-sa vorgestellt. Die Methodik dahinter, der BSI-Standard 300-1, hat fünf Prozessschritte. Ich gehe sie Beitrag für Beitrag durch. Heute Schritt 1: elf Teilschritte vom Kontext der Institution bis zum Risikorahmen (Kap. 2.1 bis 2.11).
Weiterlesen
Was mich überzeugt:
- Erst verstehen, dann absichern: Kontext und Prozesse kommen vor jeder Maßnahme.
- Nur zwei Schutzbedarfskategorien: normal und hoch. Eine eigene Risikobetrachtung braucht es nur, wo der Katalog nicht reicht, aber schon, wenn ein einziges Schutzziel hoch ist.
- Die Verantwortung liegt bei der Leitung und lässt sich nicht delegieren (Kap. 2.10). Richtig so, NIS2 verlangt das ohnehin.
Wo es in der Praxis schwierig werden kann: Auf dem Papier ist das schlüssig, im Alltag kostet es Zeit, denn fast alles läuft über zwei Personen. Die Leitung gibt Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen, Leitlinie und Risikorahmen frei, dazu jedes einzelne Restrisiko (Anhang 3, Kriterium 30). Ja, wirklich jedes.
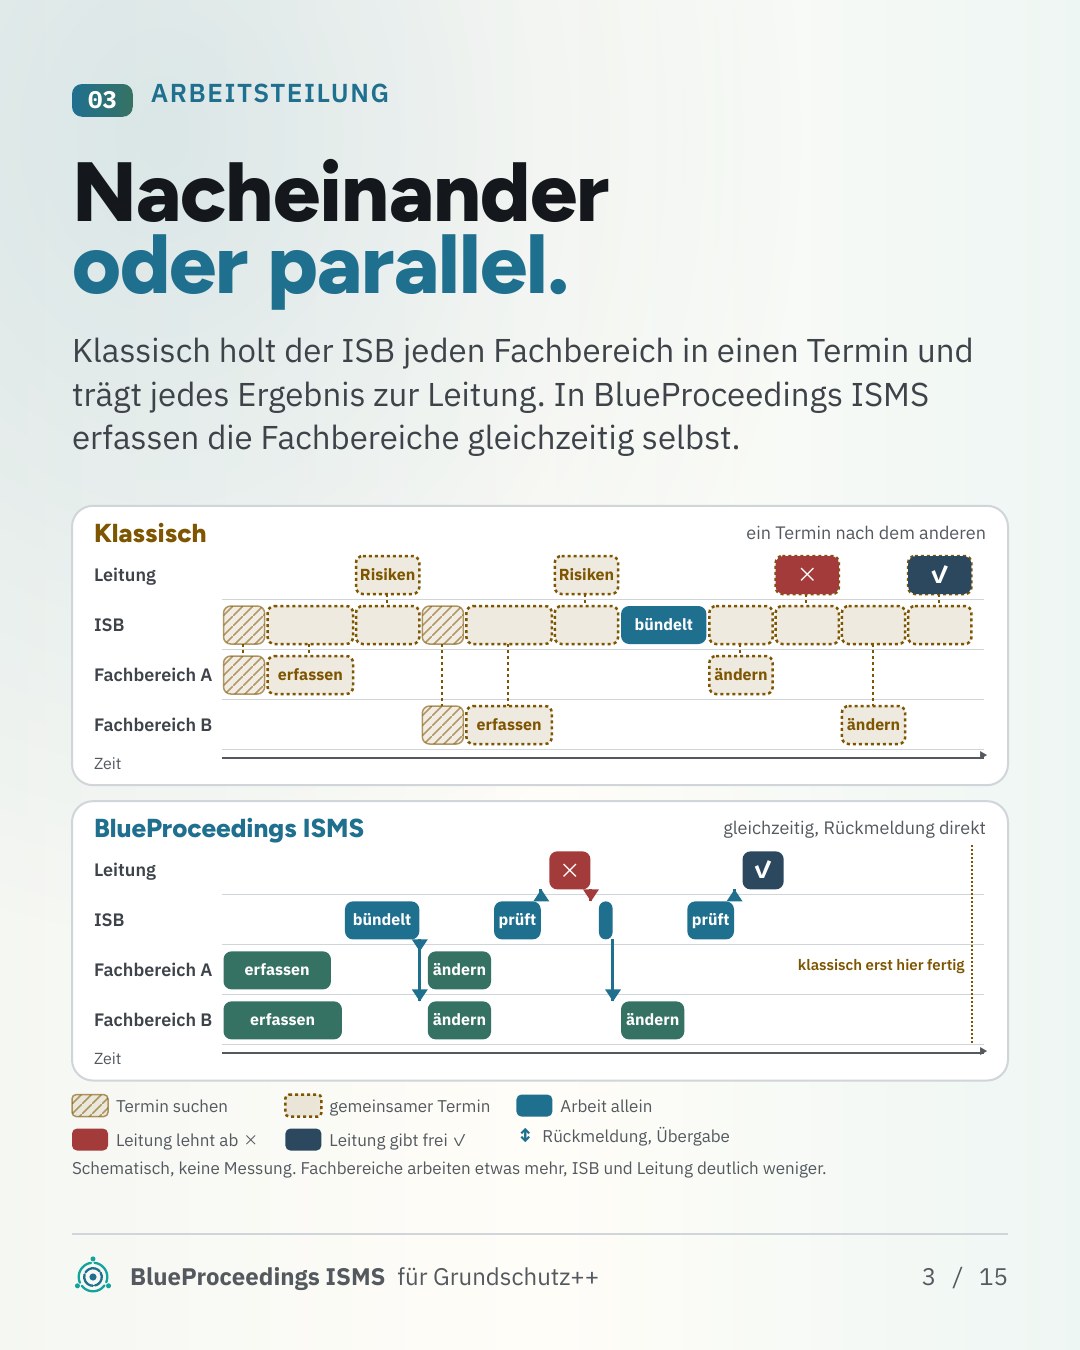
Genau dort liegt die meiste Arbeit: Risiken gibt es viele, und sie kommen mindestens jährlich und bei jeder wesentlichen Änderung wieder auf den Tisch (Kriterium 35). Vorbereitet wird alles vom ISB, und beide haben genug zu tun. Fällt eine Person aus, steht das ISMS still.
BlueProceedings ISMS verteilt deshalb die Arbeit, ohne die Verantwortung zu verwässern:
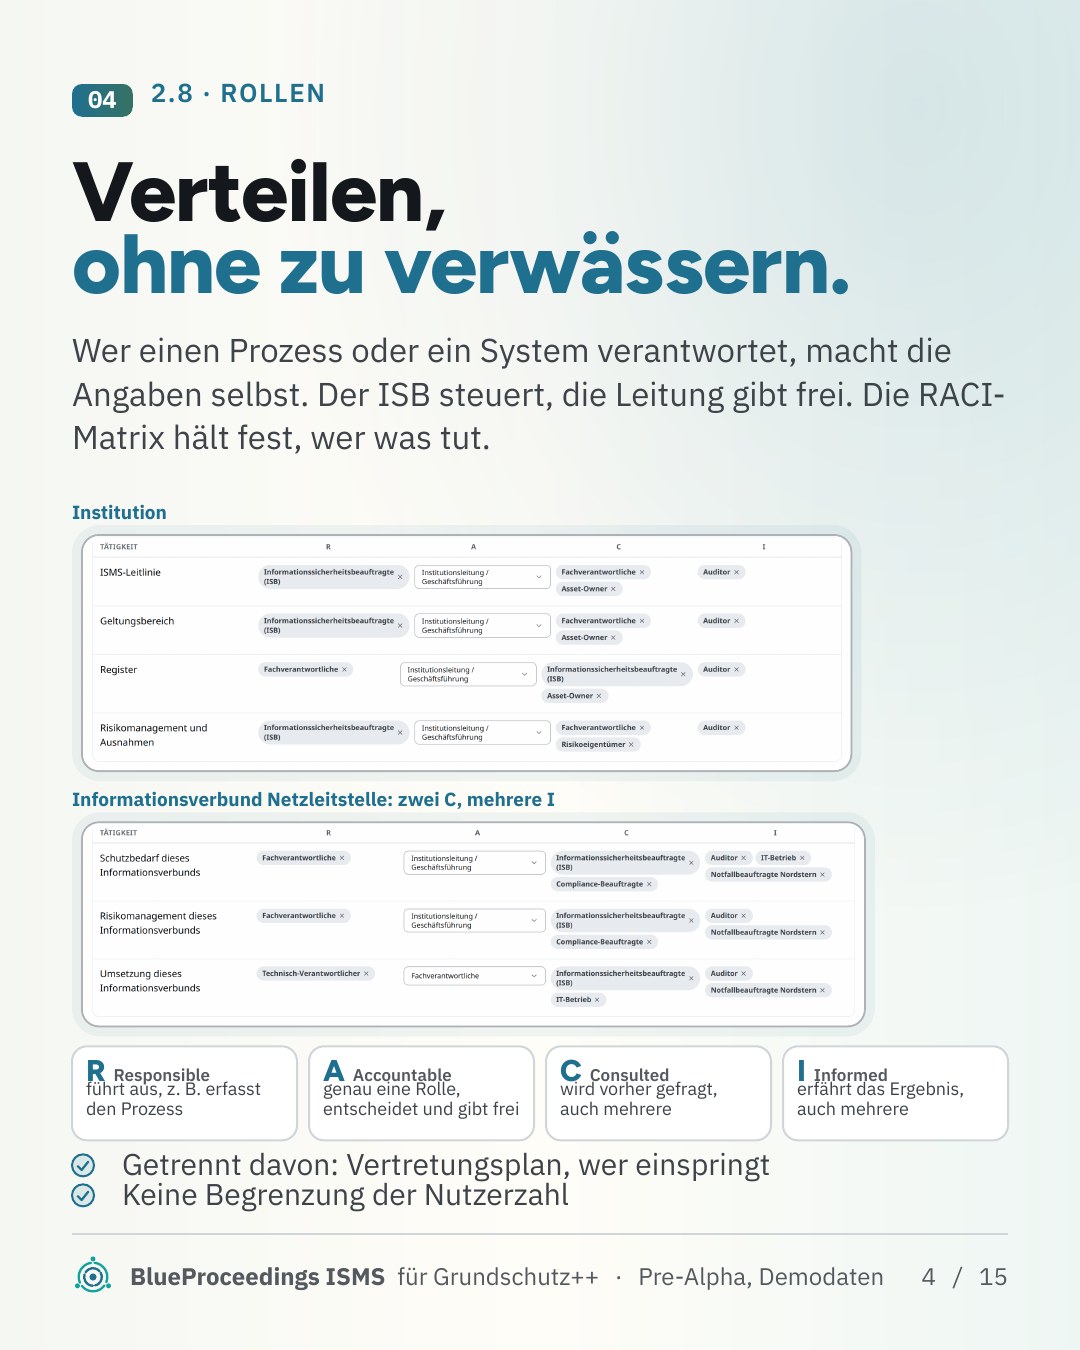
- Wer einen Prozess oder ein System verantwortet, macht die Angaben dazu selbst. Der ISB steuert, die Leitung gibt frei. Die RACI-Matrix legt fest, wer was tut, der Vertretungsplan, wer einspringt.
- Deshalb wird BlueProceedings ISMS die Zahl der Nutzenden nie begrenzen. Jeder Admin, jede Prozessverantwortliche, jede Fachabteilung kann mitarbeiten. Ein ISMS-Werkzeug, das Mitwirkung per Lizenz deckelt, schwächt das ISMS. Sicherheit ist Leitungssache, mitwirken müssen alle.
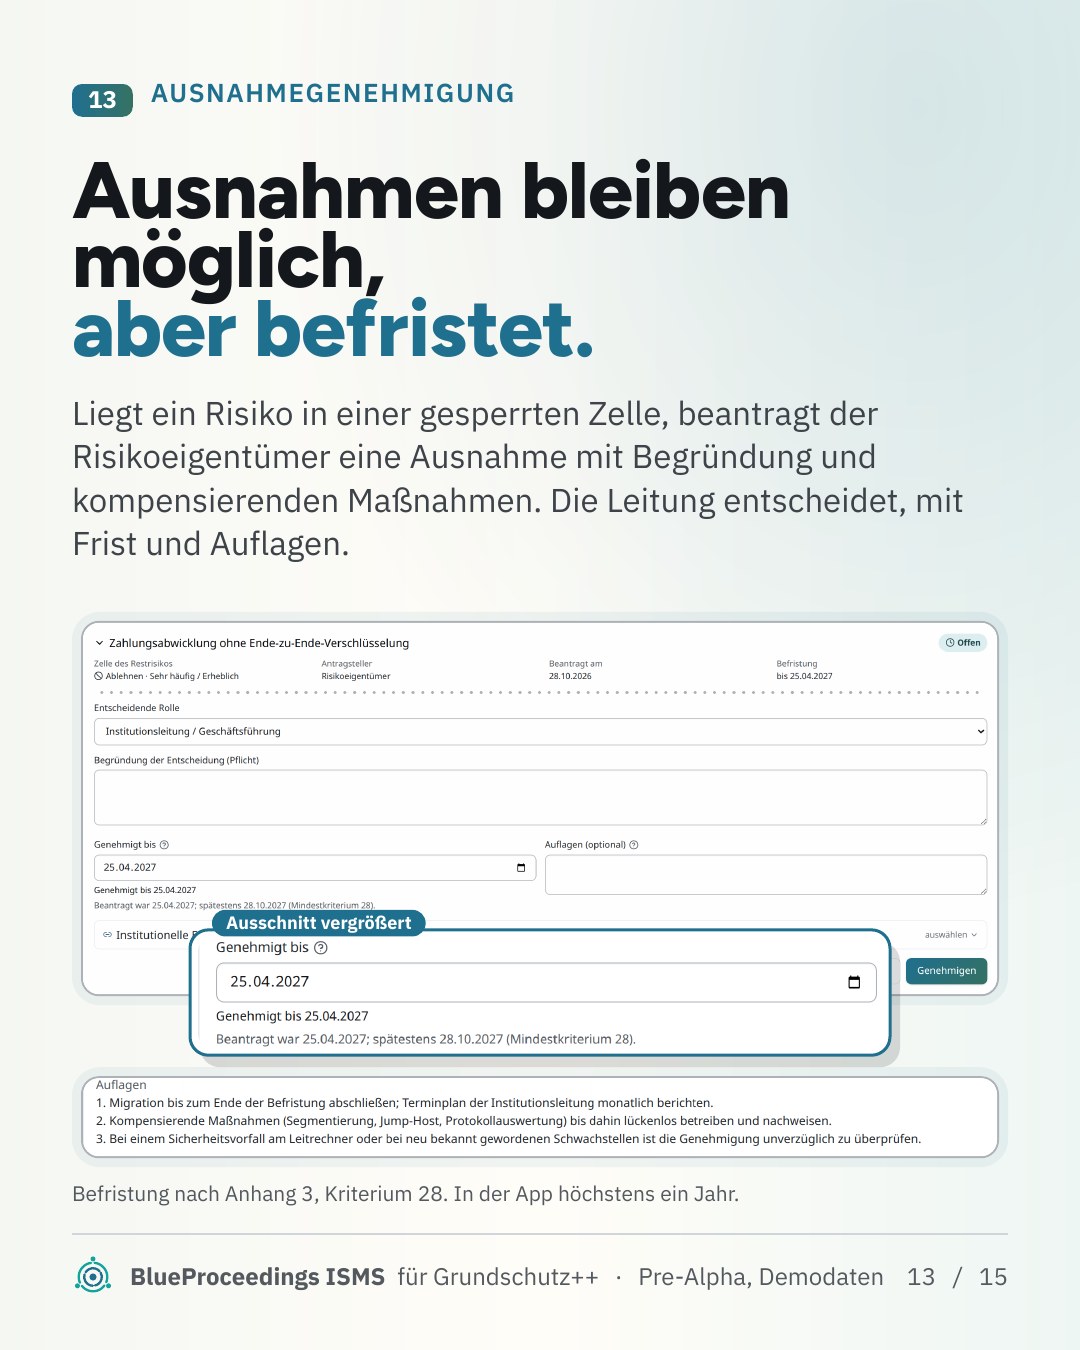
- Die Leitung entscheidet einmal über die Regel statt hundertmal über den Einzelfall. Für jede Zelle der Risikomatrix legt sie fest, ob ein Restrisiko vorab akzeptiert, einzeln entschieden oder automatisch abgelehnt wird. Ausnahmen bleiben möglich. Wer jedes Restrisiko einzeln freigeben will, stellt das mit einem Schalter ein.
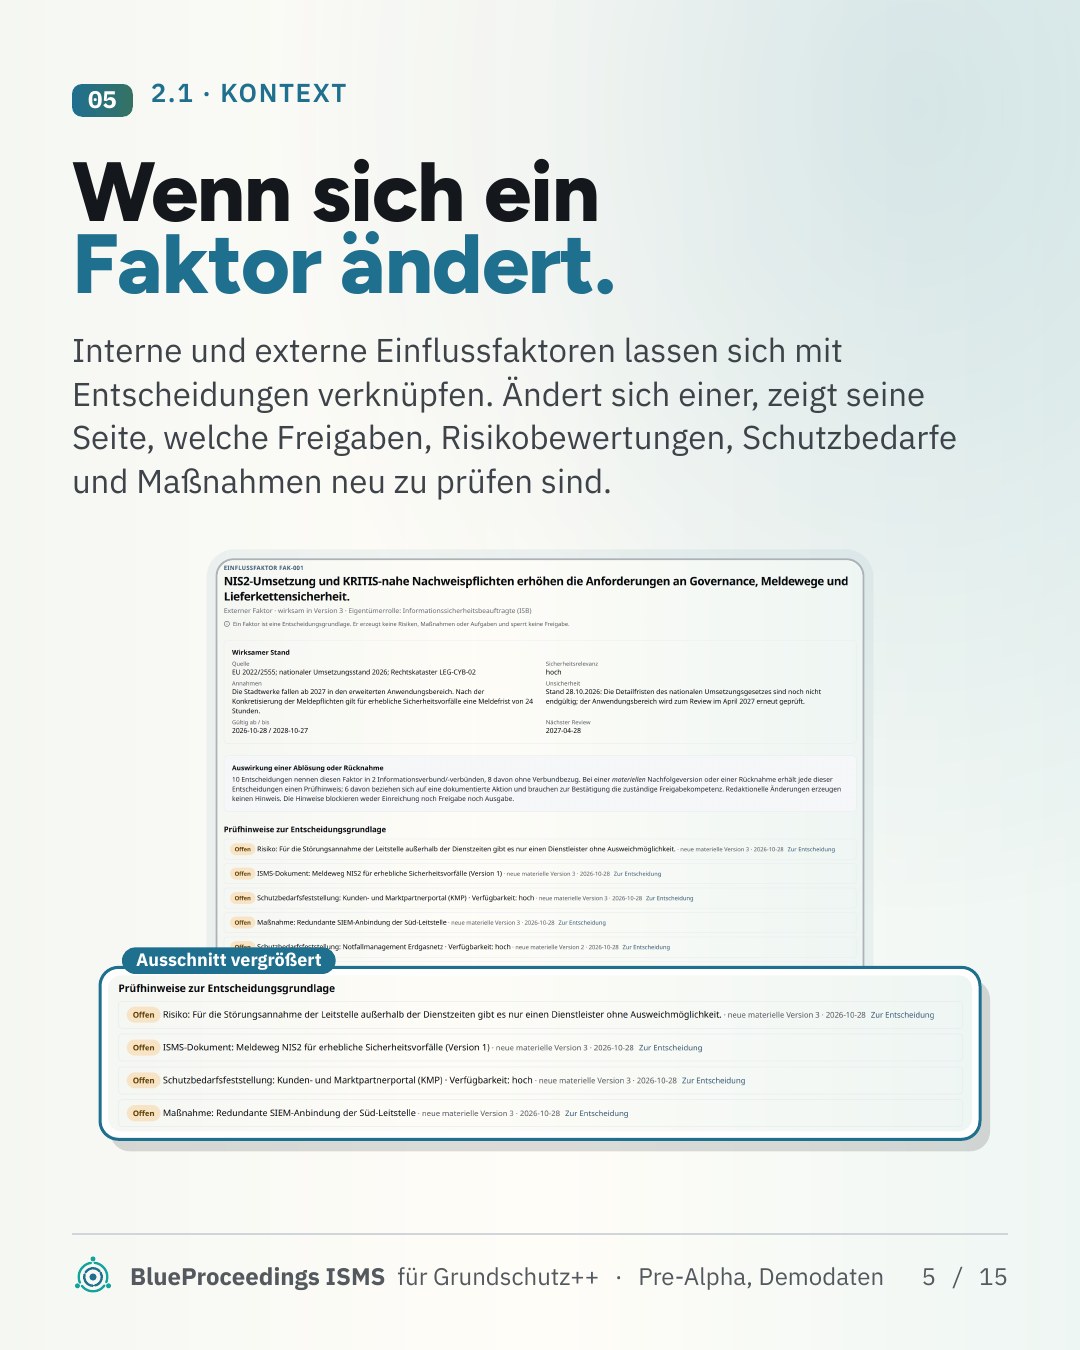
- Ändert sich ein interner oder externer Einflussfaktor, zeigt seine Seite, welche Entscheidungen neu zu prüfen sind.
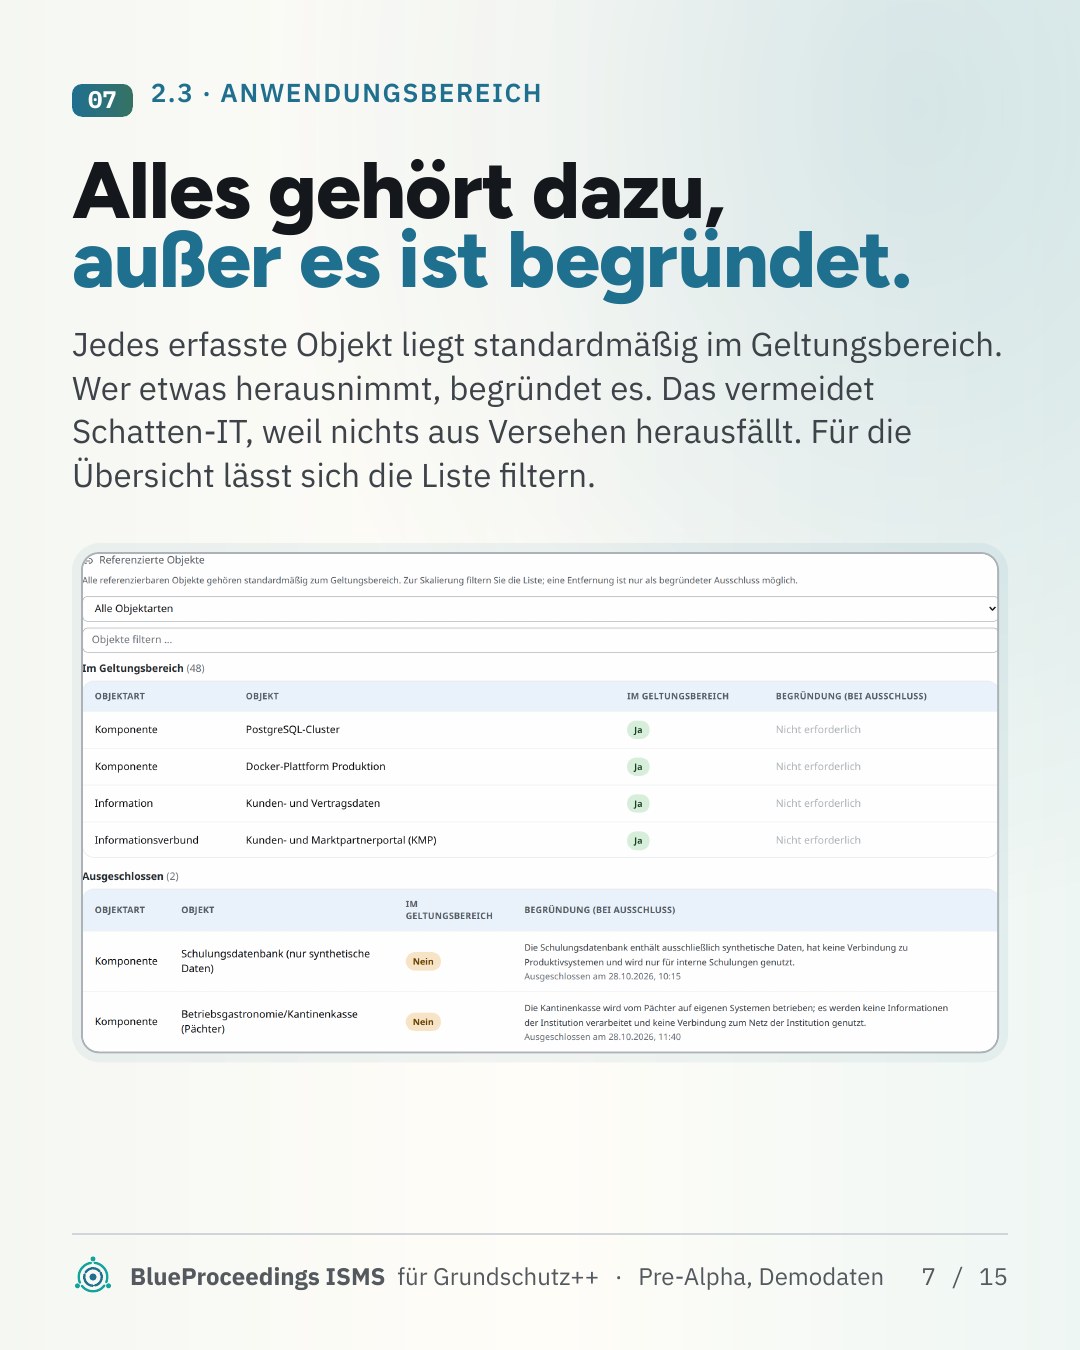
- Zum Geltungsbereich gehört alles, was nicht begründet ausgeschlossen wird. Das vermeidet Schatten-IT, weil kein System aus Versehen herausfällt.
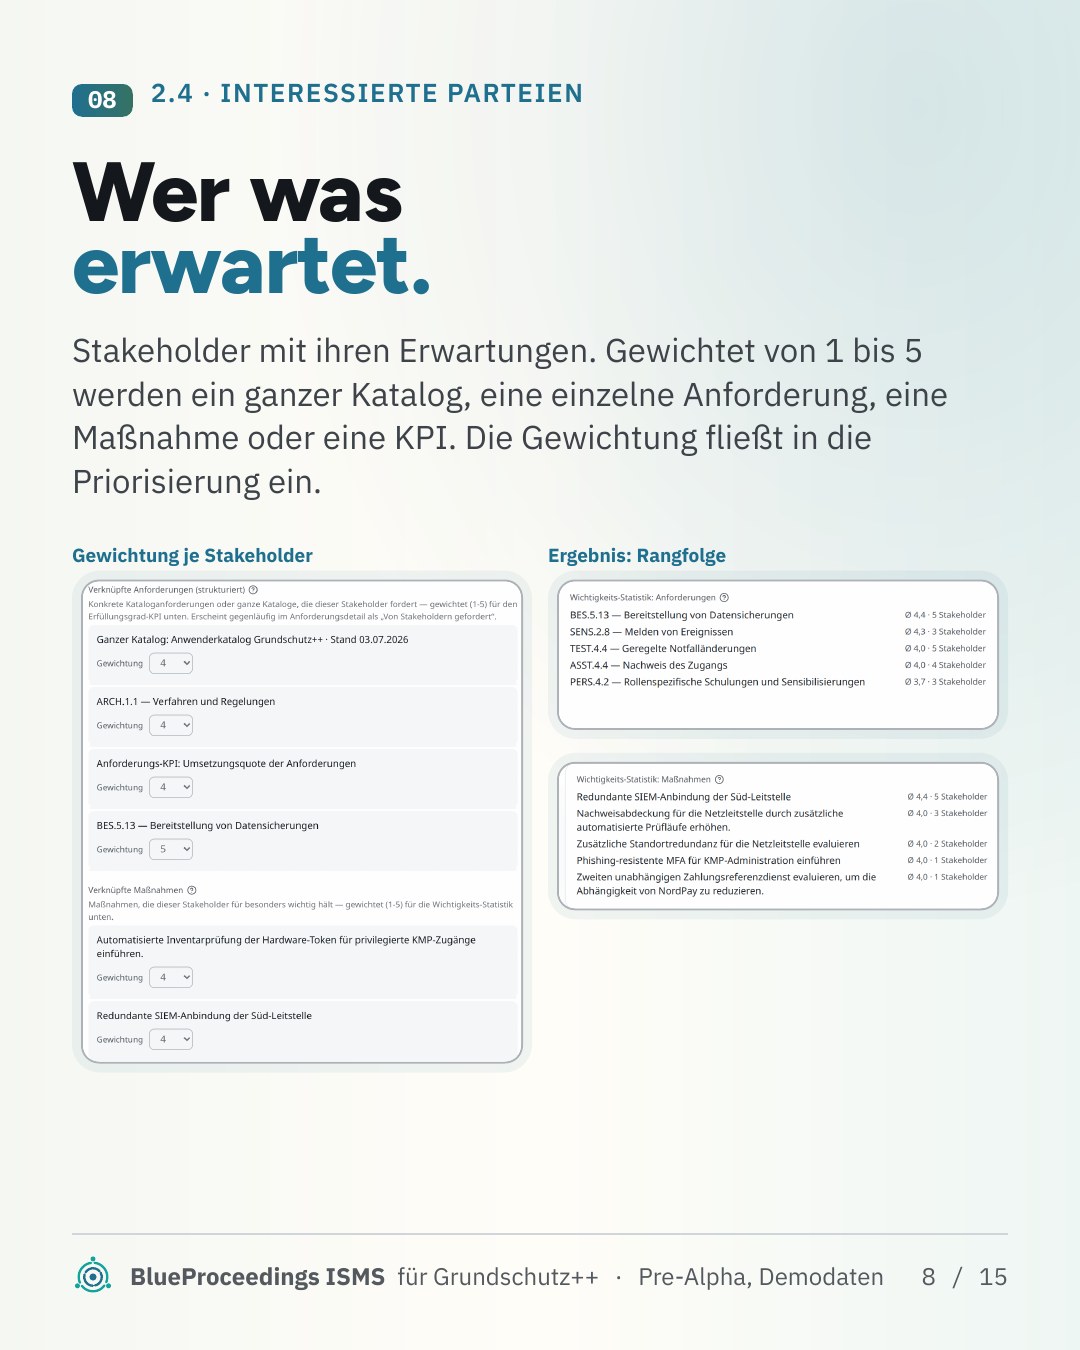
- Anforderungen der Stakeholder fließen gewichtet in die Priorisierung ein.
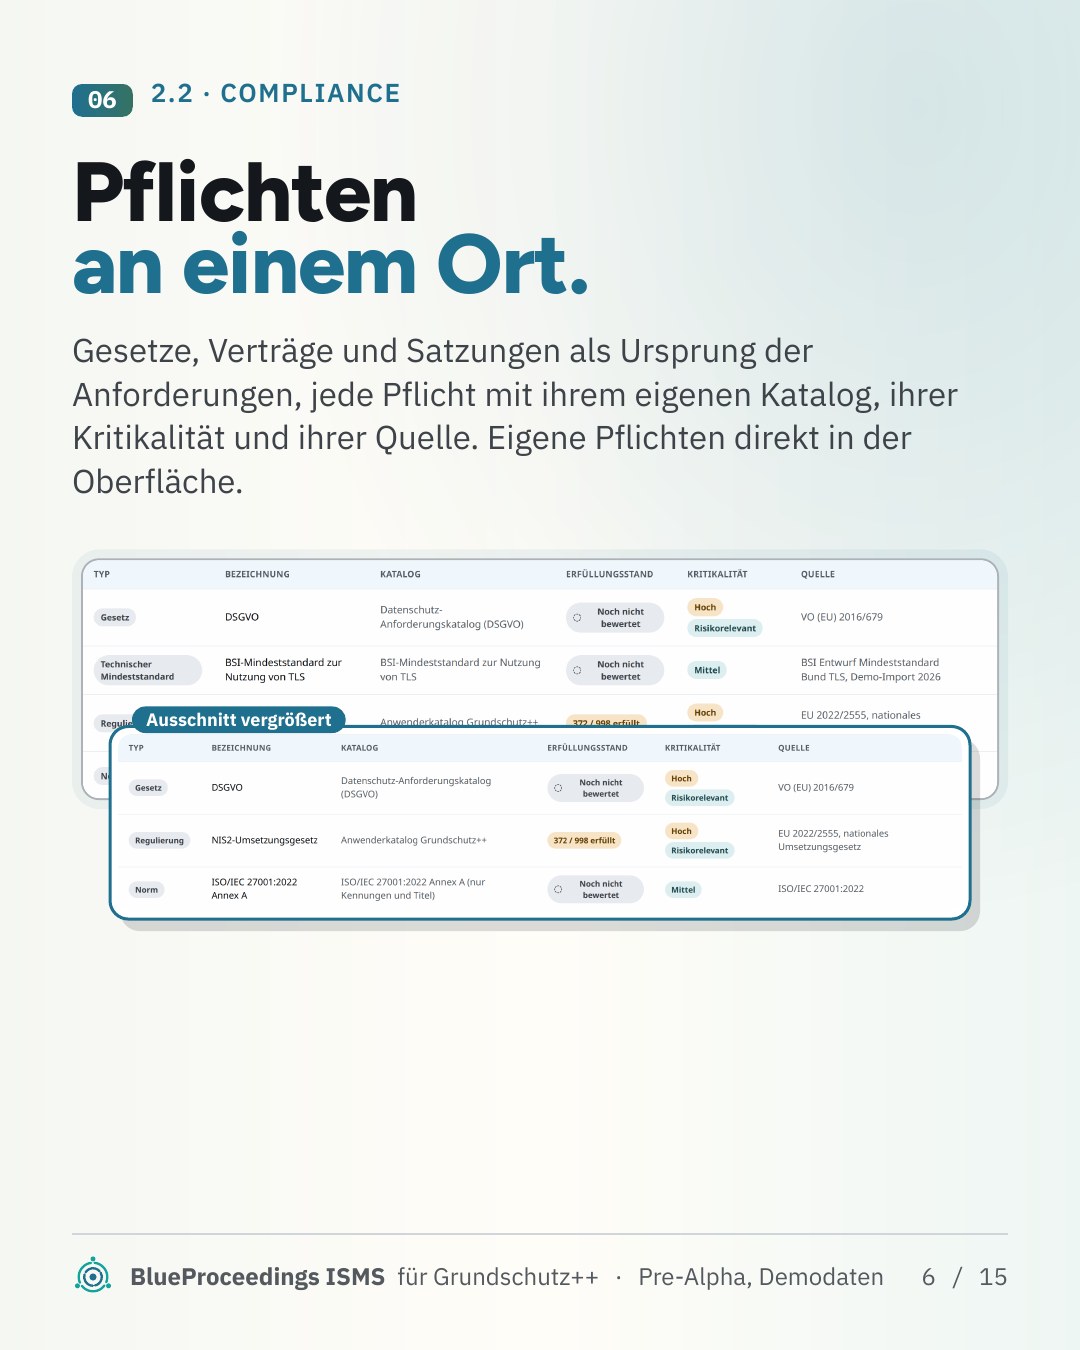
So liegt Schritt 1 an einem Ort statt in zwanzig Dateien. Das Karussell zeigt, wie es aussieht (Demodaten).
Plant ihr Schritt 1 gerade? Dann schick den Beitrag der Person, die ihn bei euch freigeben muss.
Mehr zum Projekt und zur Testphase ab 11.11.: blueproceedings.de