Prozessschritt 1 im Detail
Auf LinkedIn ansehen (Prozessschritt 1 im Detail) ↗ (groß ansehen)1 / 18
 (groß ansehen)2 / 18
 (groß ansehen)3 / 18
 (groß ansehen)4 / 18
 (groß ansehen)5 / 18
 (groß ansehen)6 / 18
 (groß ansehen)7 / 18
 (groß ansehen)8 / 18
 (groß ansehen)9 / 18
 (groß ansehen)10 / 18
 (groß ansehen)11 / 18
 (groß ansehen)12 / 18
 (groß ansehen)13 / 18
 (groß ansehen)14 / 18
 (groß ansehen)15 / 18
 (groß ansehen)16 / 18
 (groß ansehen)17 / 18
 (groß ansehen)18 / 18
Wischt oder scrollt durch die Folien. Zum Vergrößern könnt ihr eine Folie antippen oder anklicken. Alle Bilder zeigen fiktive Demodaten. Karussell als PDF öffnen (3,3 MB)
Der Beitrag
Ich baue ein ISMS-Tool für Grundschutz++.
Wie viele Entscheidungen sind bei euch nur noch „historisch gewachsen“? Und wer merkt es, wenn der Grund dafür wegfällt?
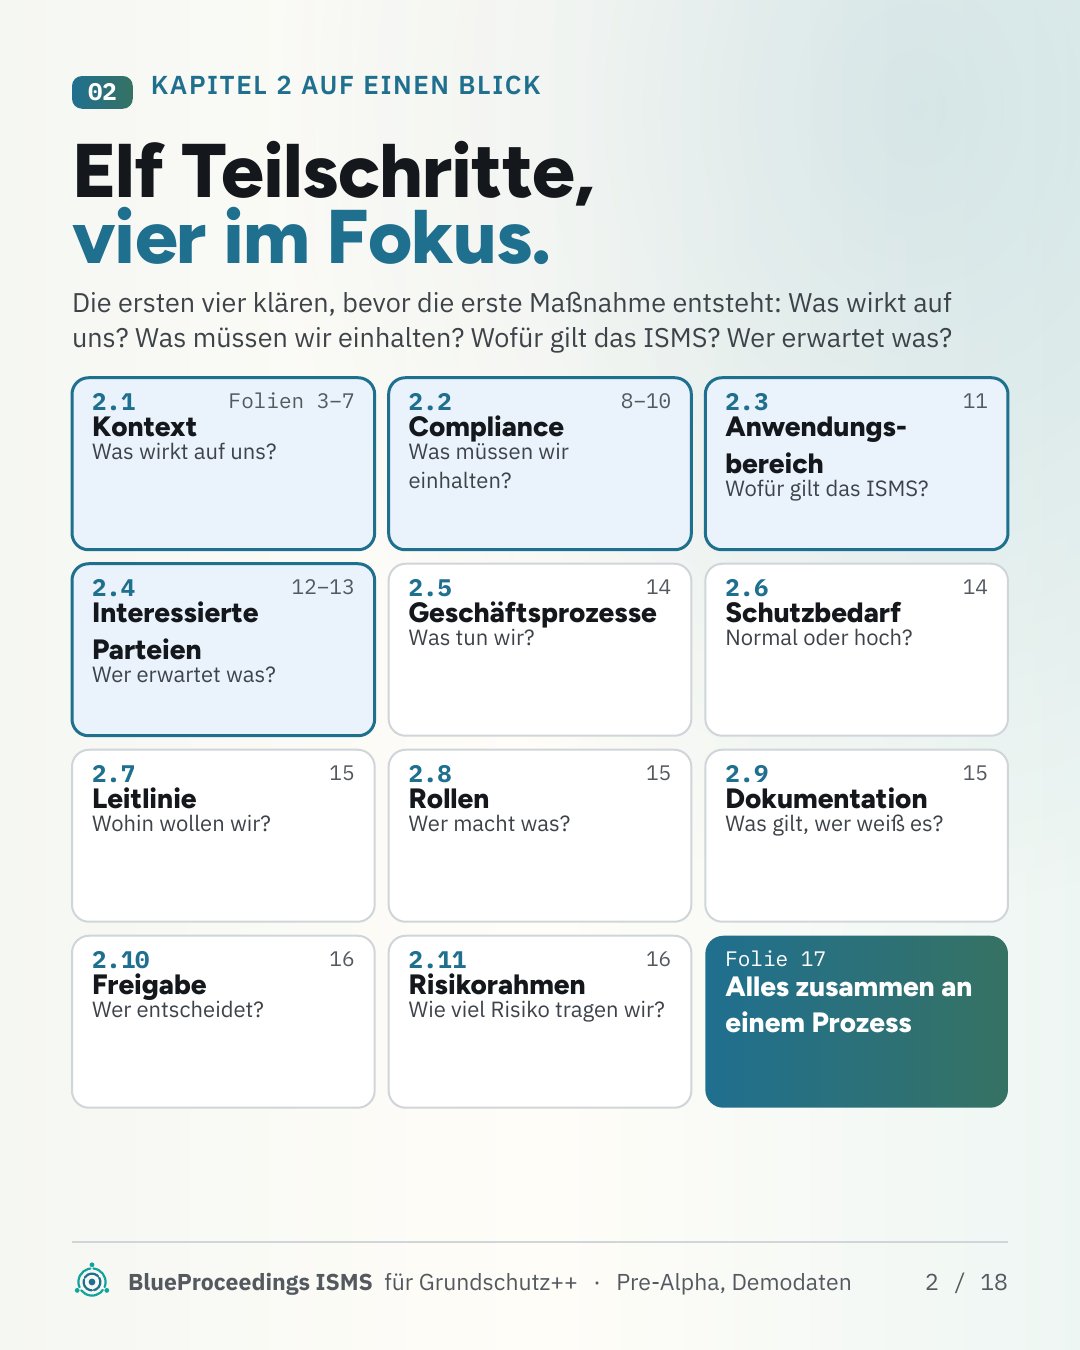
Nach dem Überblick im letzten Beitrag heute alle elf Teilschritte von Prozessschritt 1 (Kap. 2): was der BSI-Standard 300-1 verlangt und wie BlueProceedings ISMS es umsetzt. Schwerpunkt sind die ersten vier. Sie klären vor der ersten Maßnahme: Was wirkt auf uns? Was müssen wir einhalten? Wofür gilt das ISMS? Wer erwartet was?
Weiterlesen
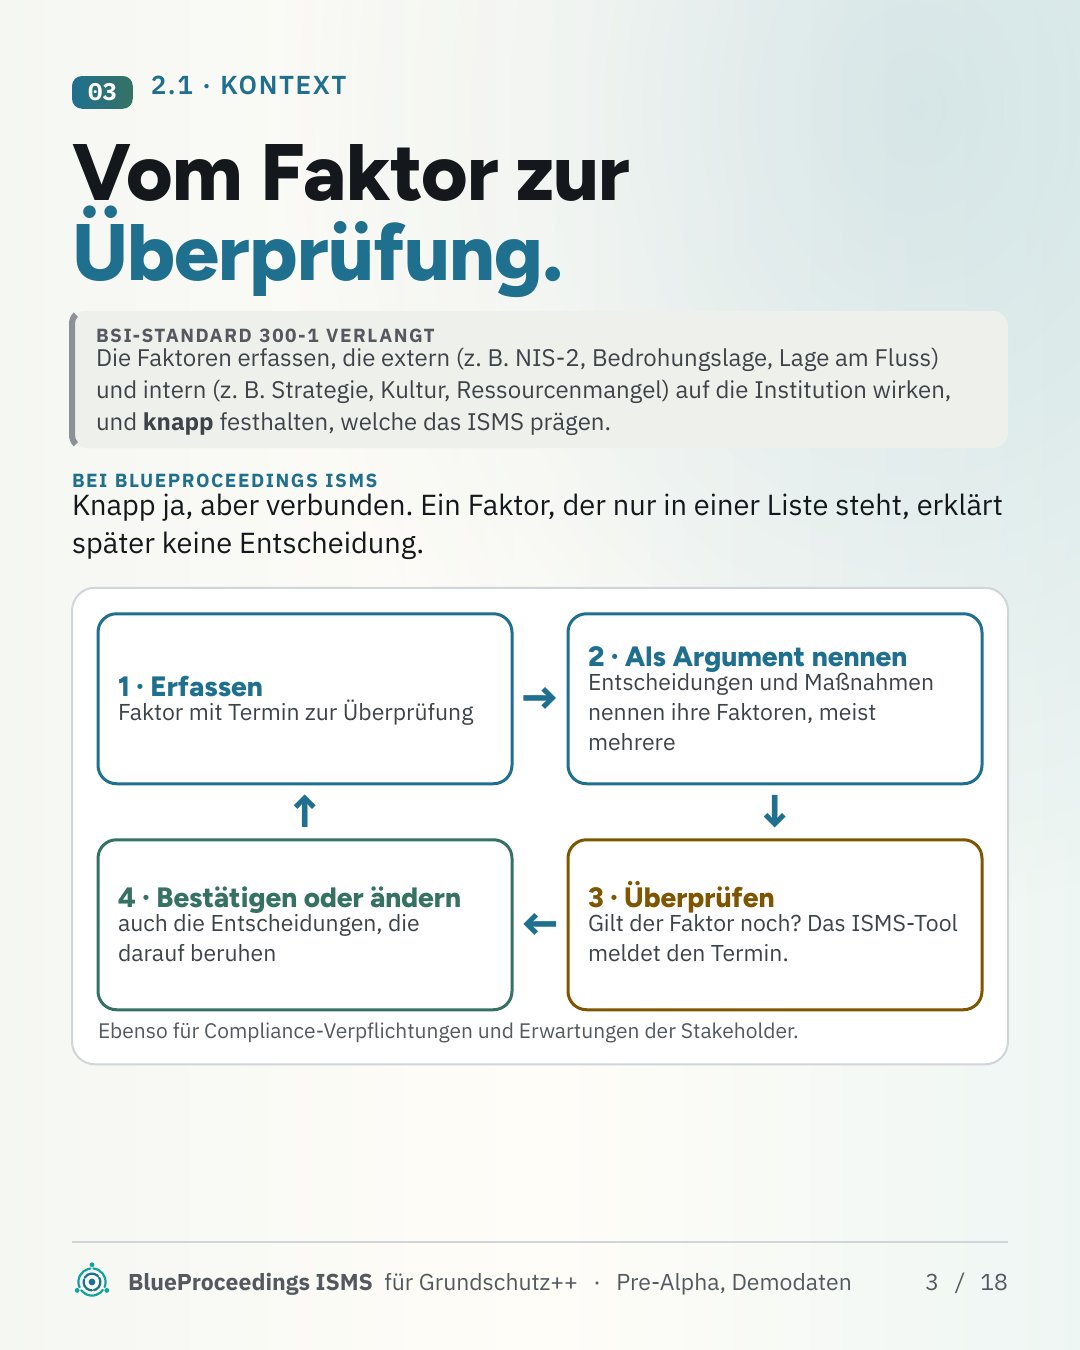
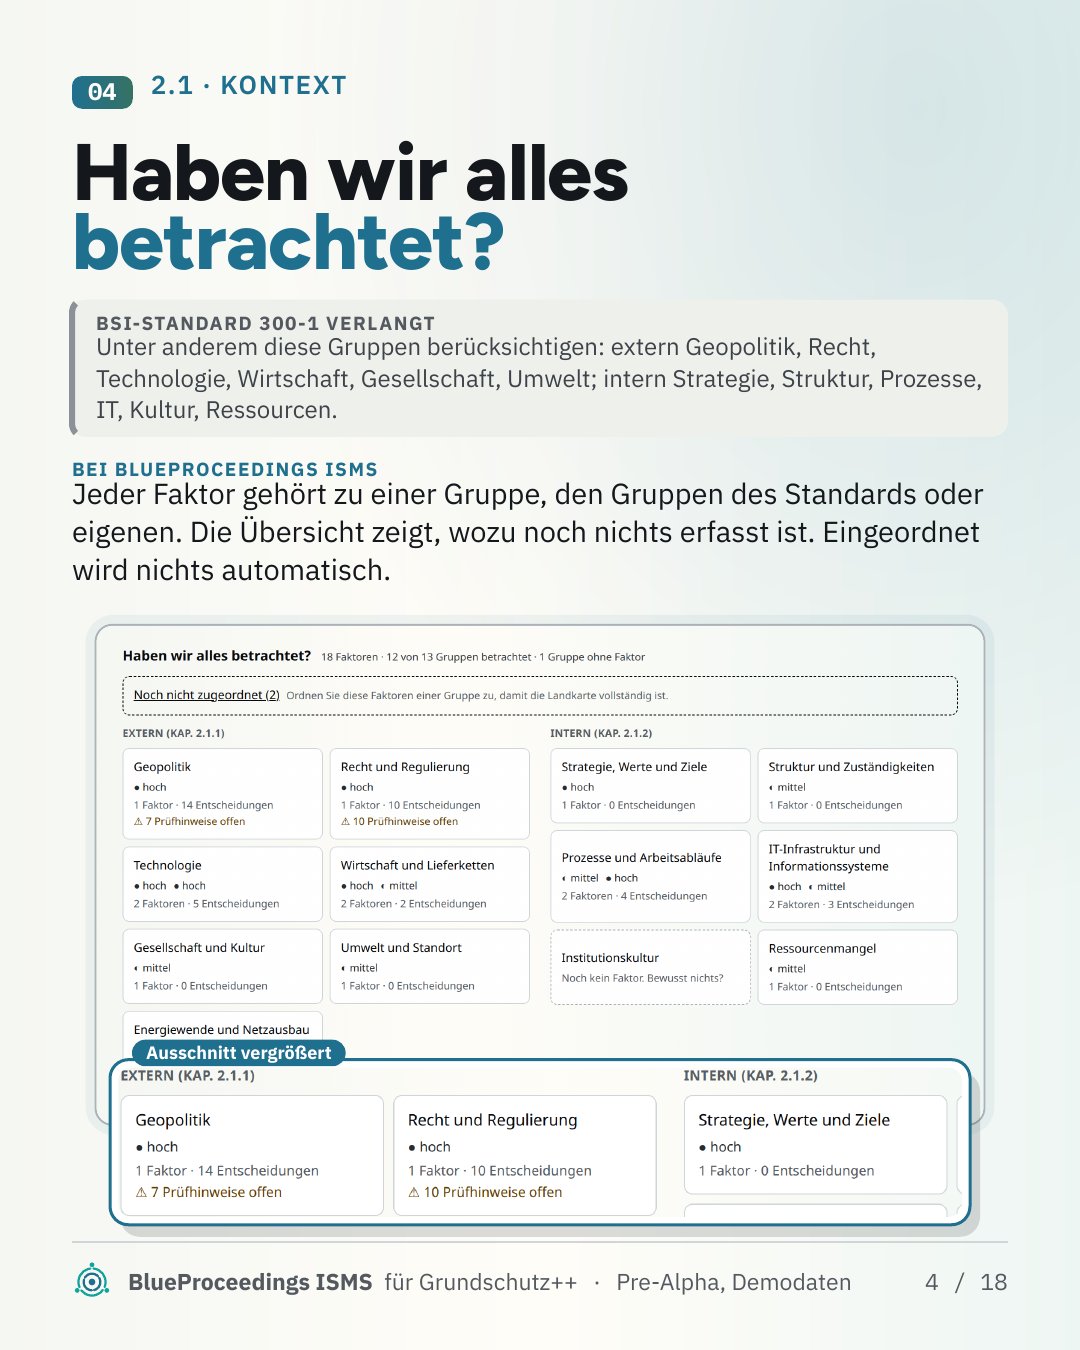
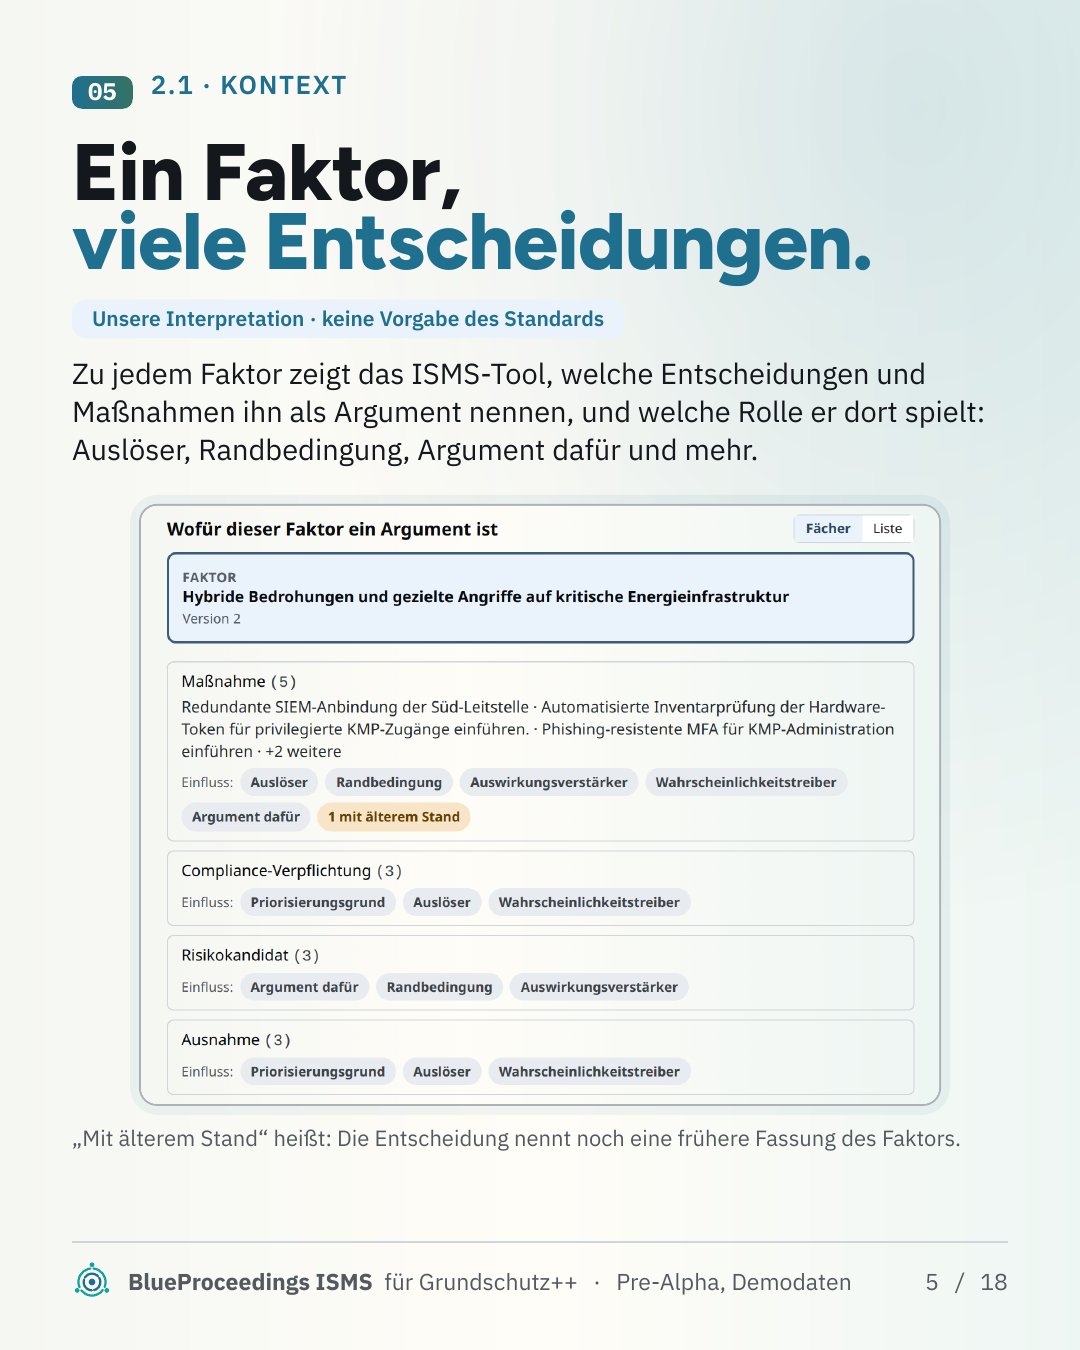
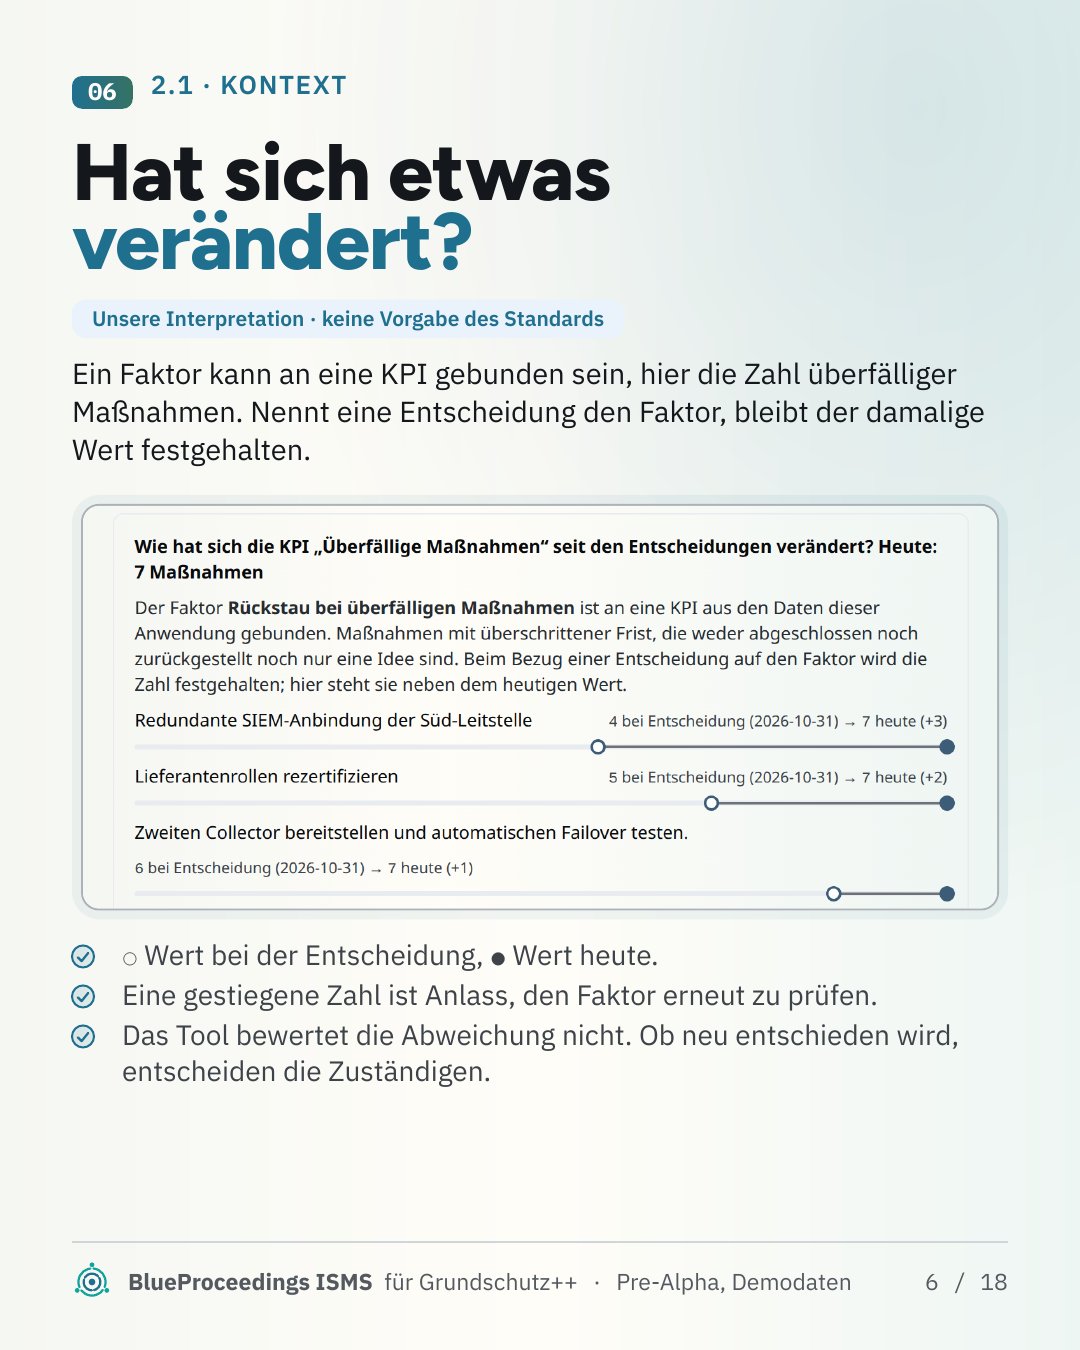
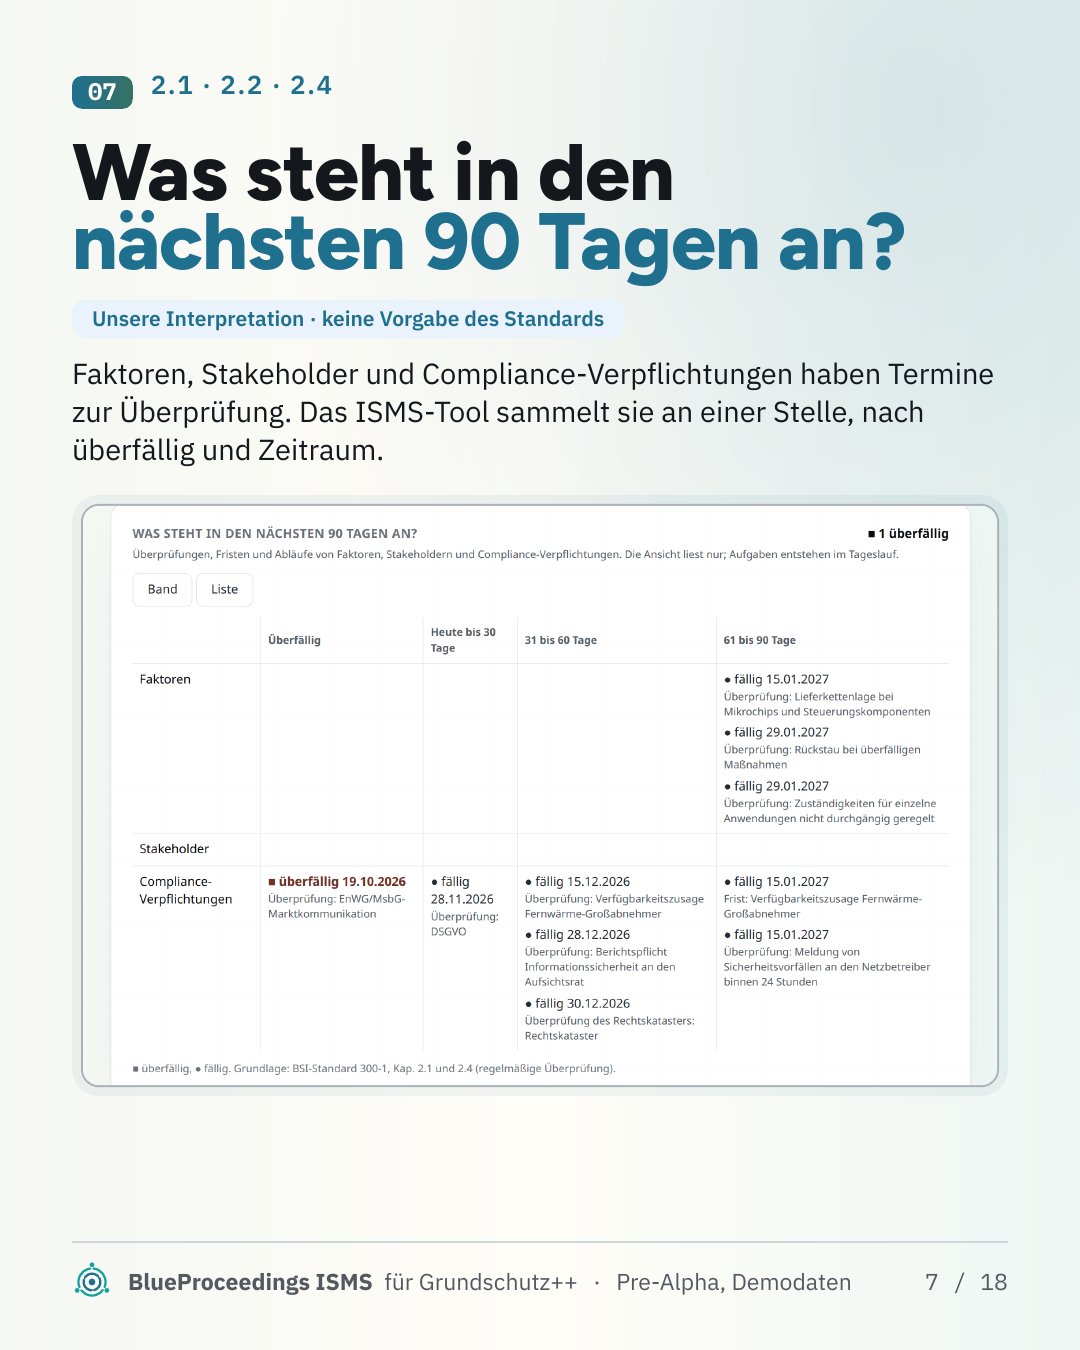
Kontext (Kap. 2.1) · Folien 3–7
Standard: Erfassen, welche Faktoren auf die Institution wirken, extern (NIS-2, Bedrohungslage) und intern (Strategie, Ressourcen), und knapp festhalten, welche das ISMS prägen.
Unsere Interpretation: Knapp ja, aber verbunden. Ein Faktor in einer Liste erklärt keine Entscheidung. Bei uns nennt jede Entscheidung und Maßnahme ihre Faktoren, und jeder Faktor hat einen Termin zur Überprüfung. Fällt ein Faktor weg, sieht man, was auf ihm beruht.
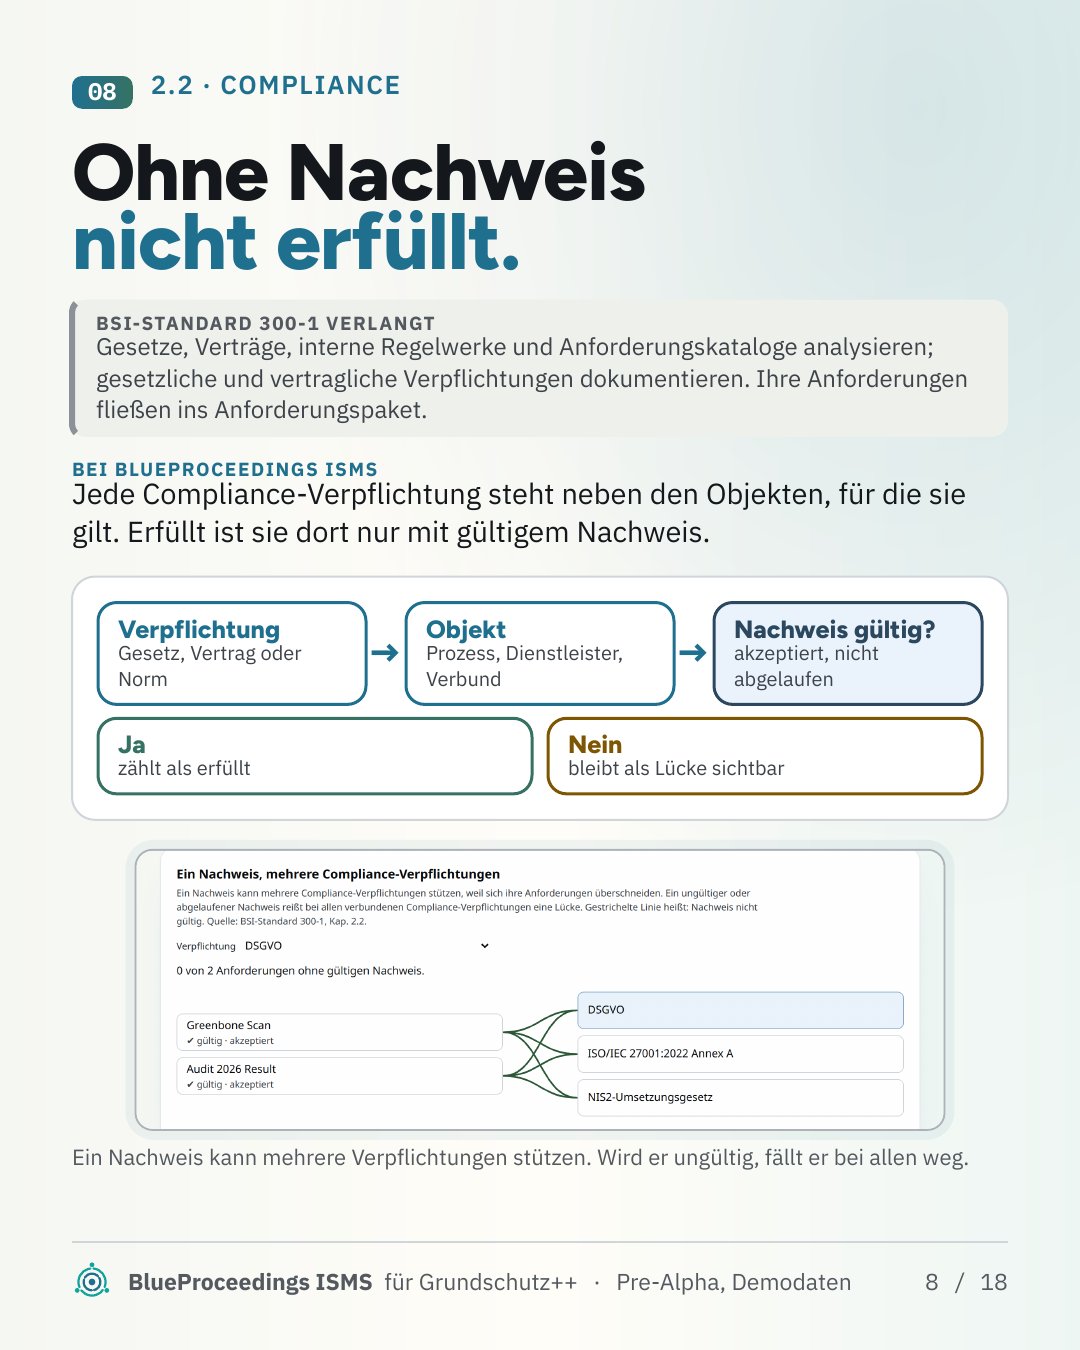
Compliance (Kap. 2.2) · Folien 8–10
Standard: Gesetze, Verträge und interne Regelwerke analysieren, die Verpflichtungen dokumentieren.
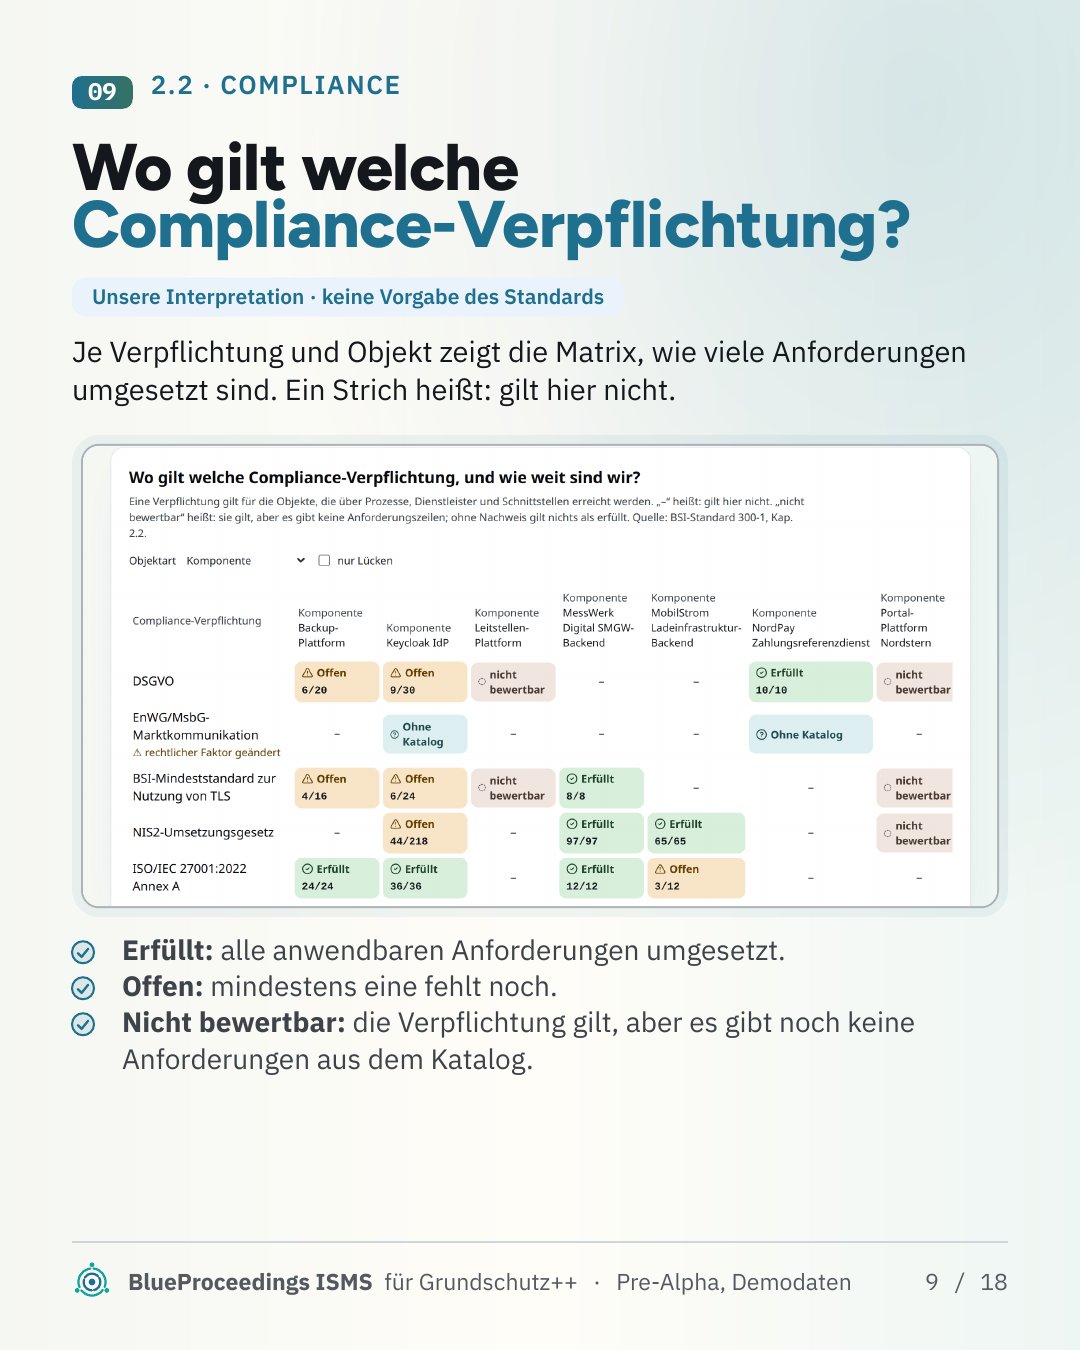
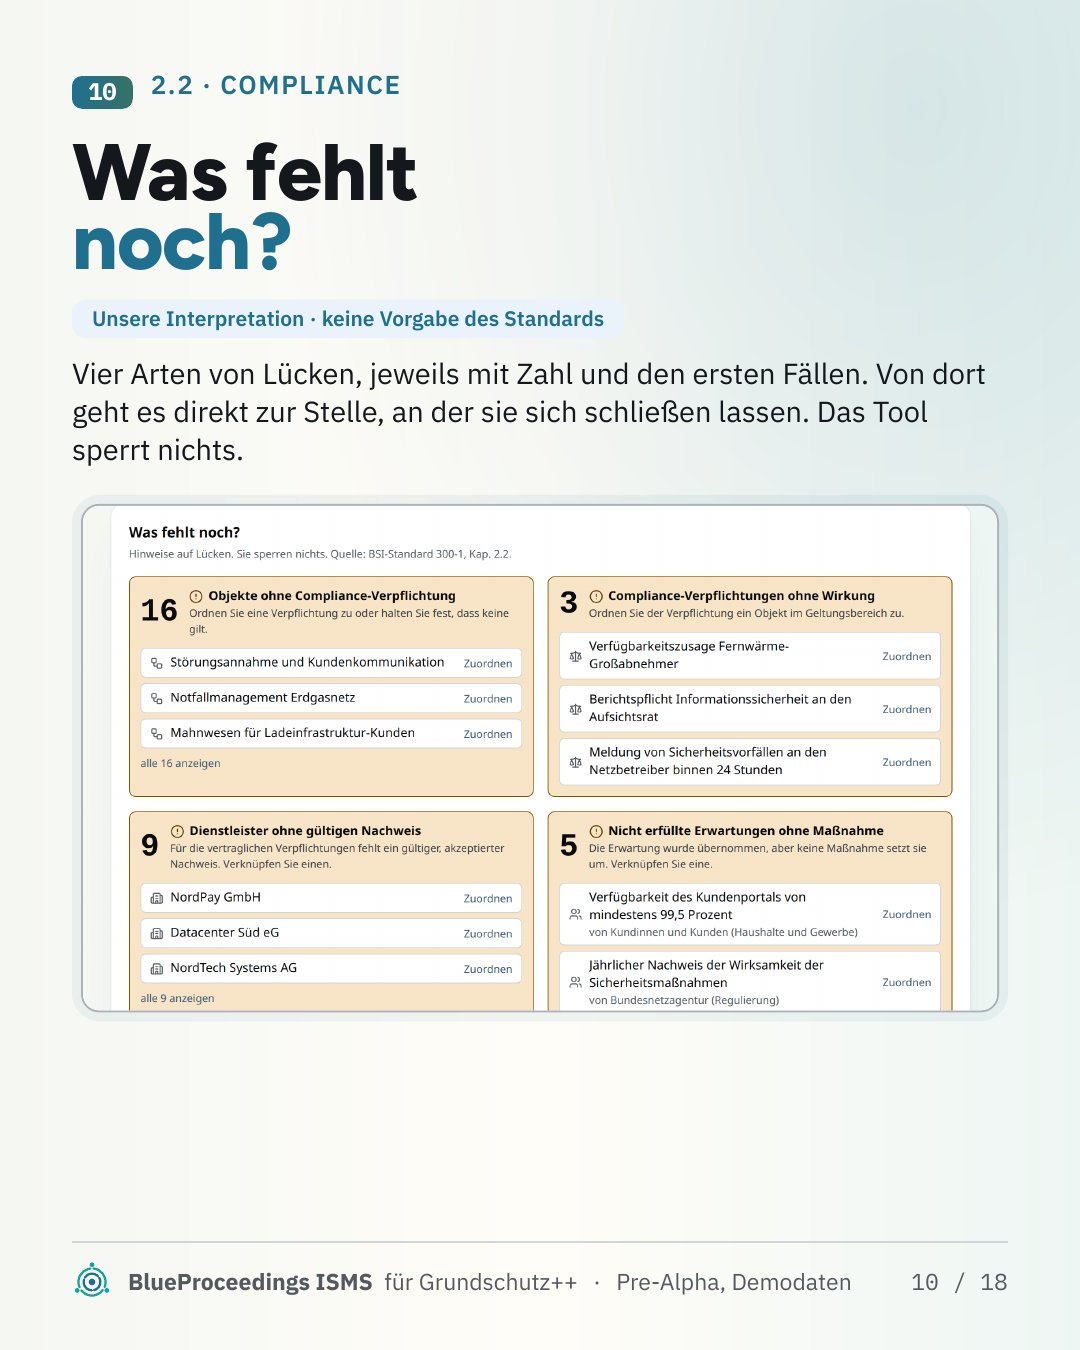
Gilt eine Compliance-Verpflichtung überall, wo sie gelten soll? Bei uns steht jede neben ihren Objekten. Ohne gültigen Nachweis gilt sie dort nicht als erfüllt.
Anwendungsbereich (Kap. 2.3) · Folie 11
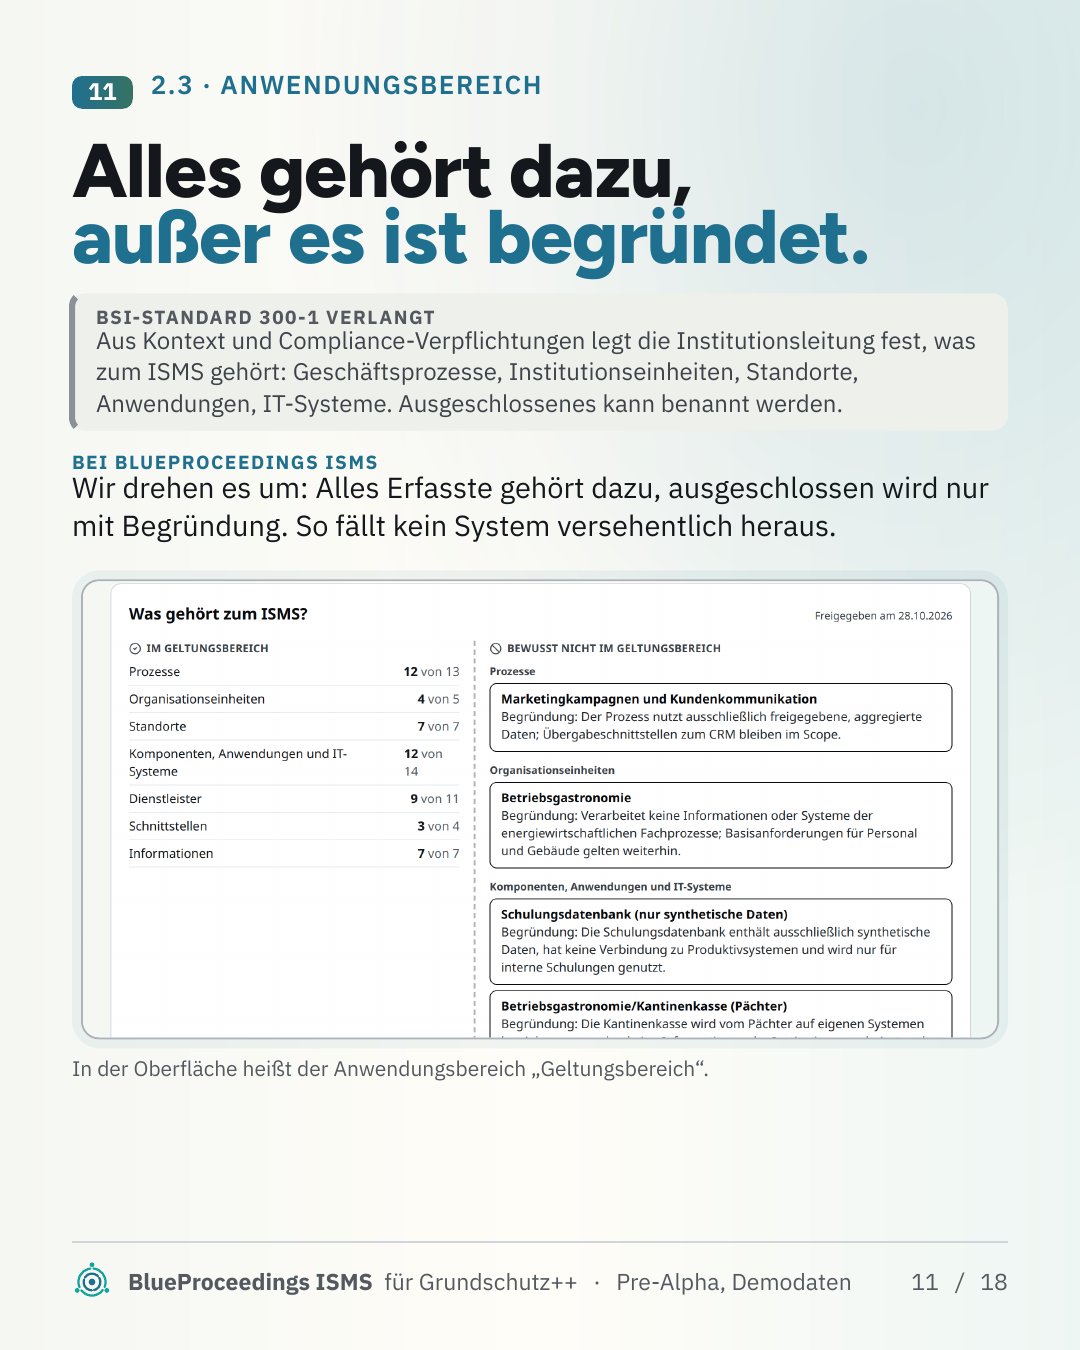
Standard: Aus Kontext und Compliance-Verpflichtungen wird durch die Institutionsleitung festgelegt, was dazugehört: Prozesse, Standorte, IT-Systeme.
Bei uns gehört alles Erfasste dazu, ausgeschlossen wird nur mit Begründung. So fällt kein System versehentlich heraus.
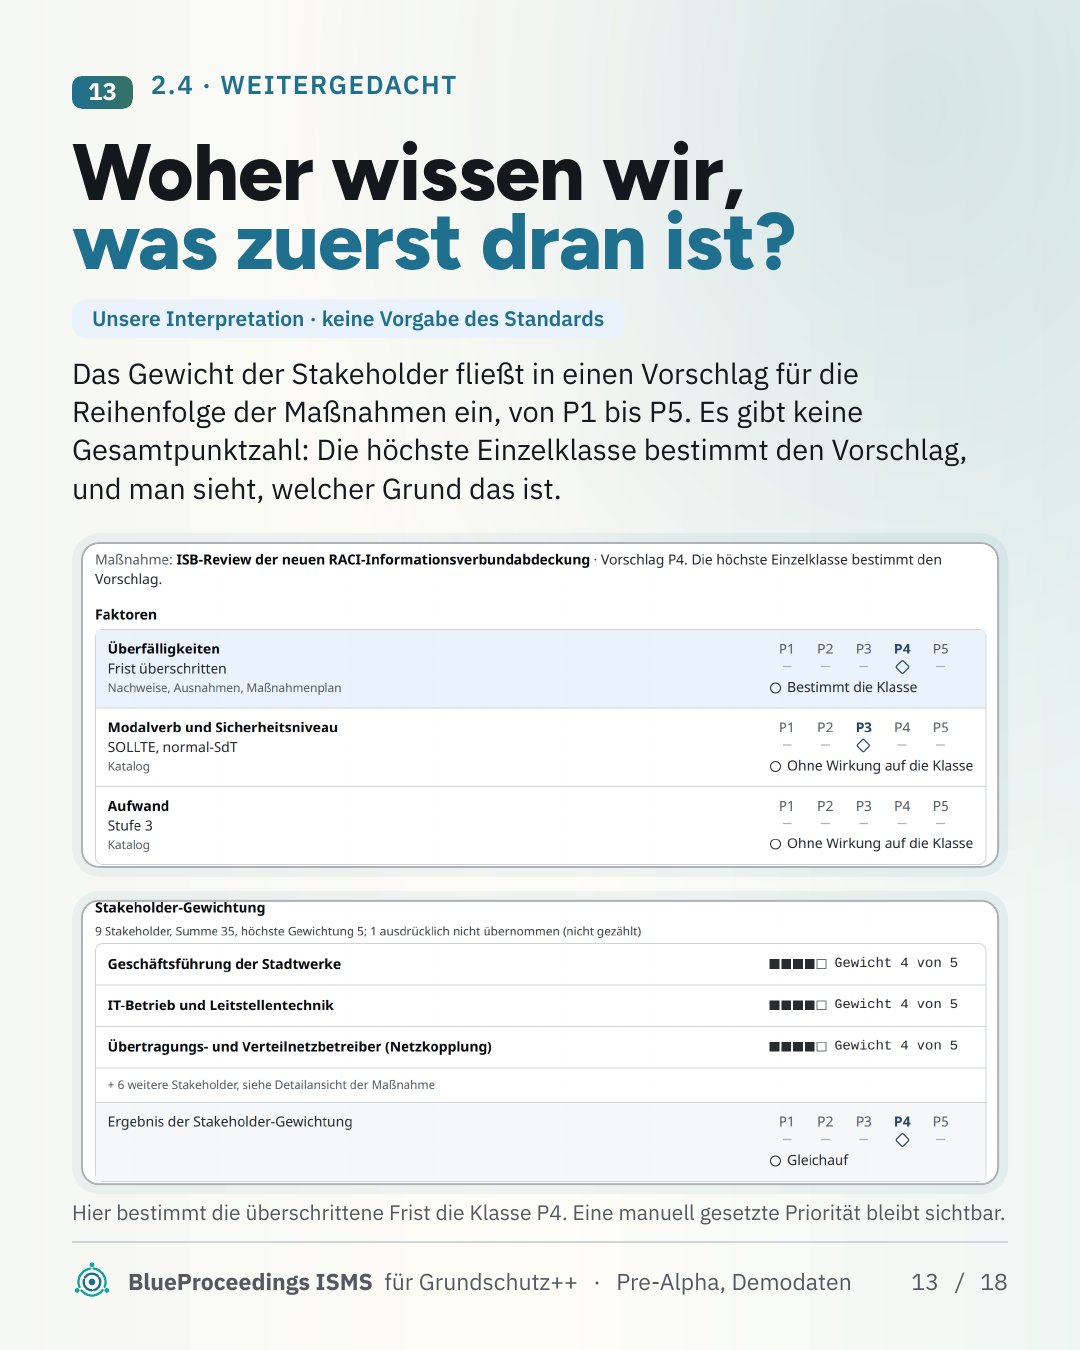
Interessierte Parteien (Kap. 2.4) · Folien 12–13
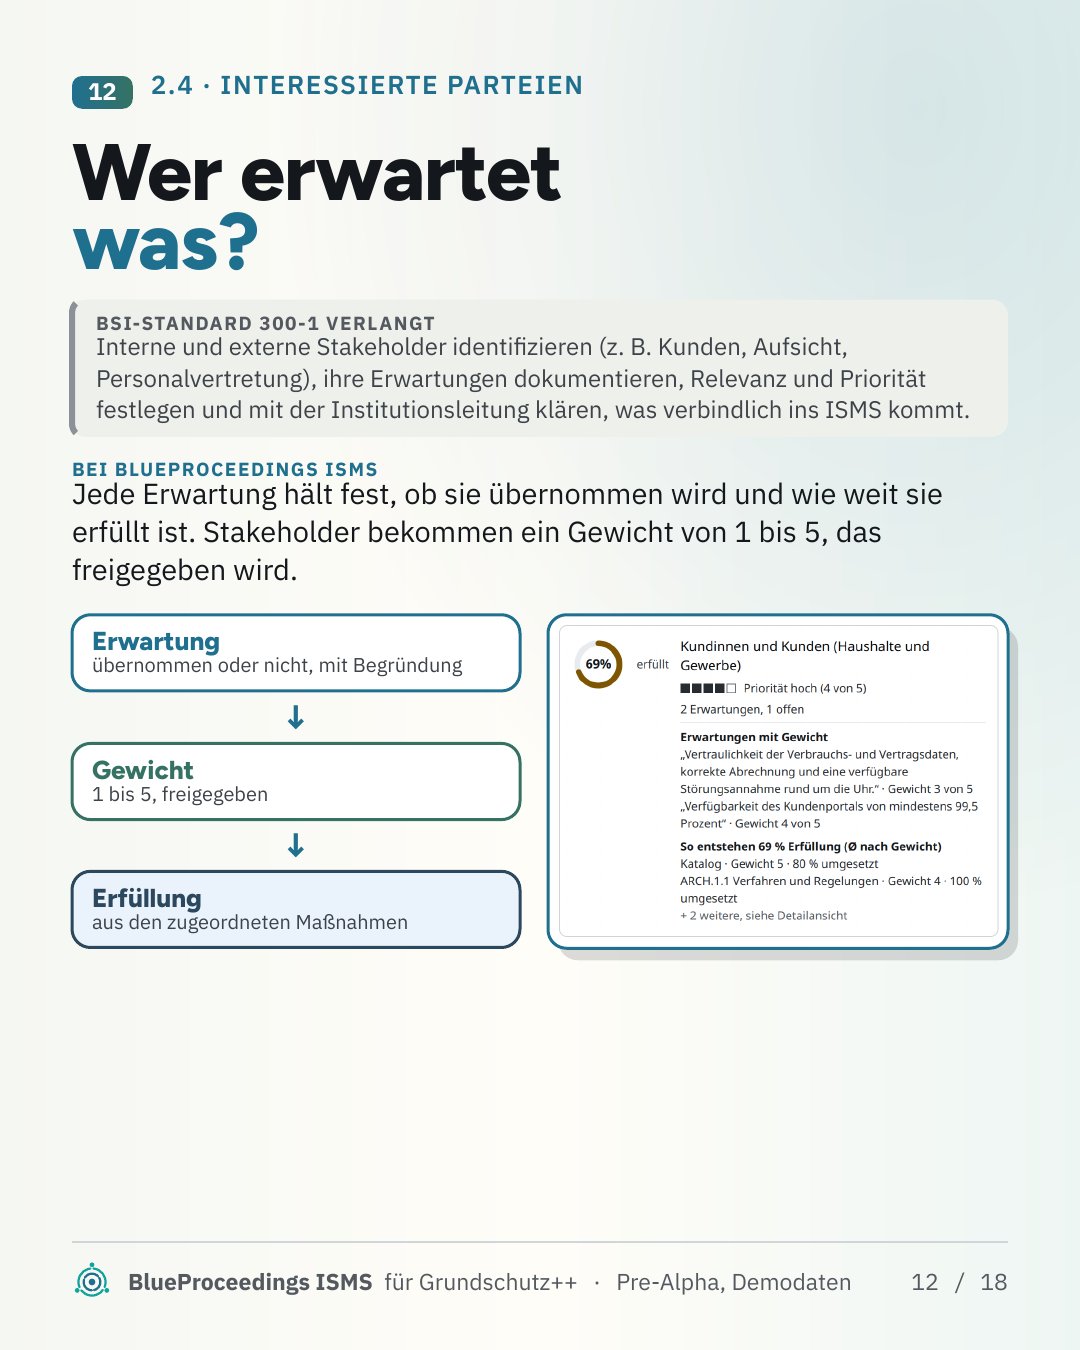
Standard: Interne und externe Stakeholder finden (Kunden, Aufsicht), ihre Erwartungen dokumentieren und priorisieren.
Was kommt zuerst? Bei uns fließt die freigegebene Gewichtung in einen Vorschlag für die Reihenfolge der Maßnahmen ein, ohne Gesamtpunktzahl. Man sieht, welcher Grund die Priorität bestimmt.
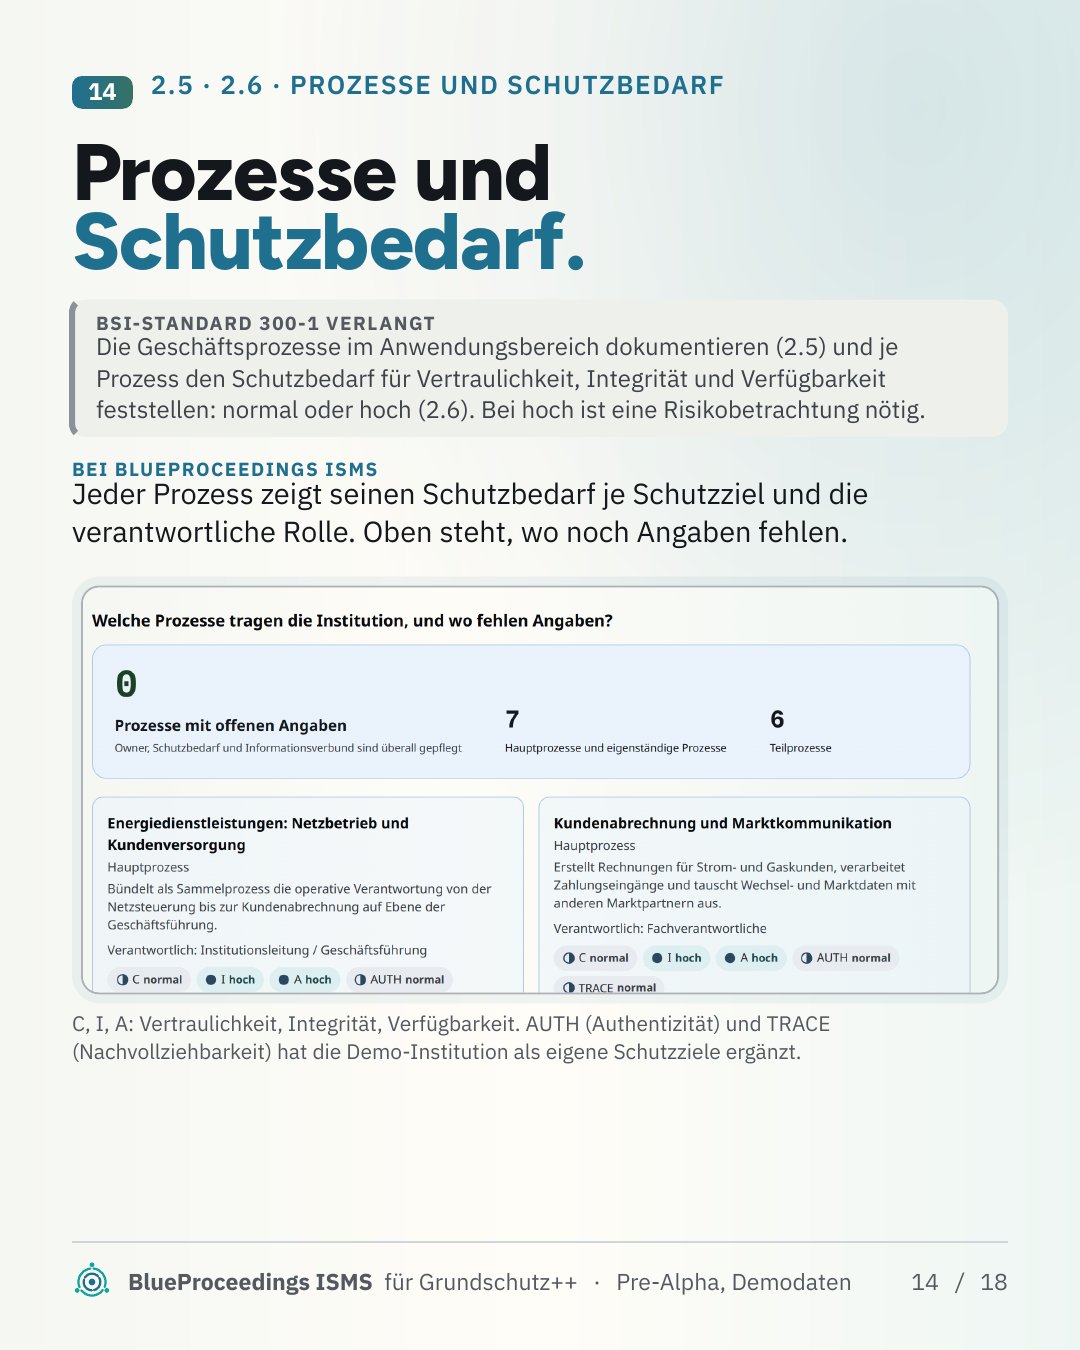
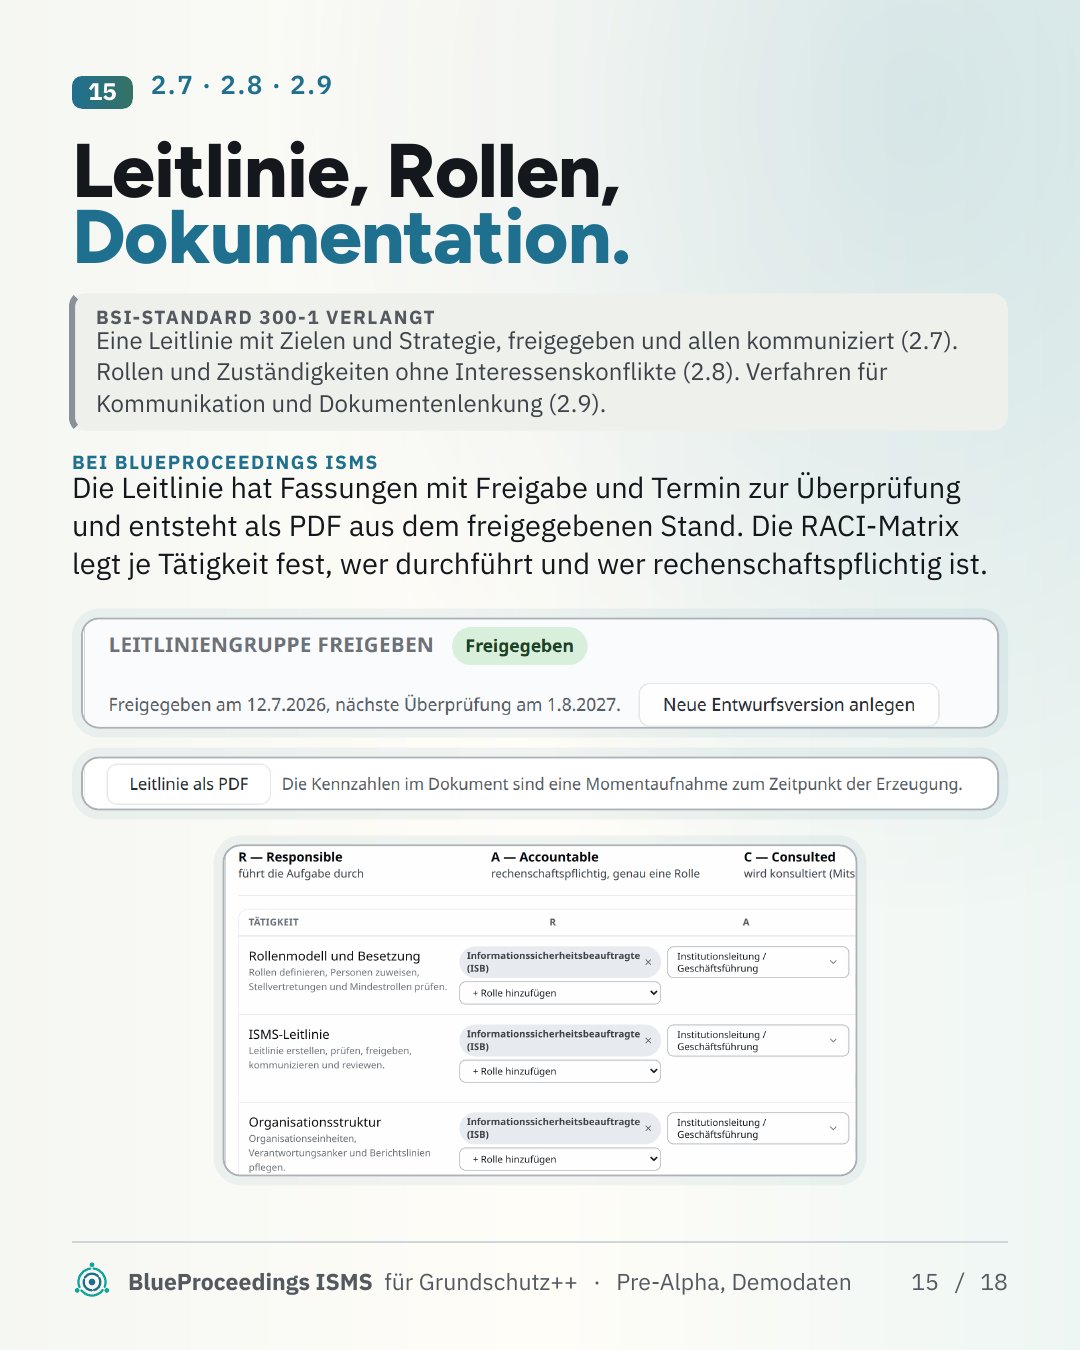
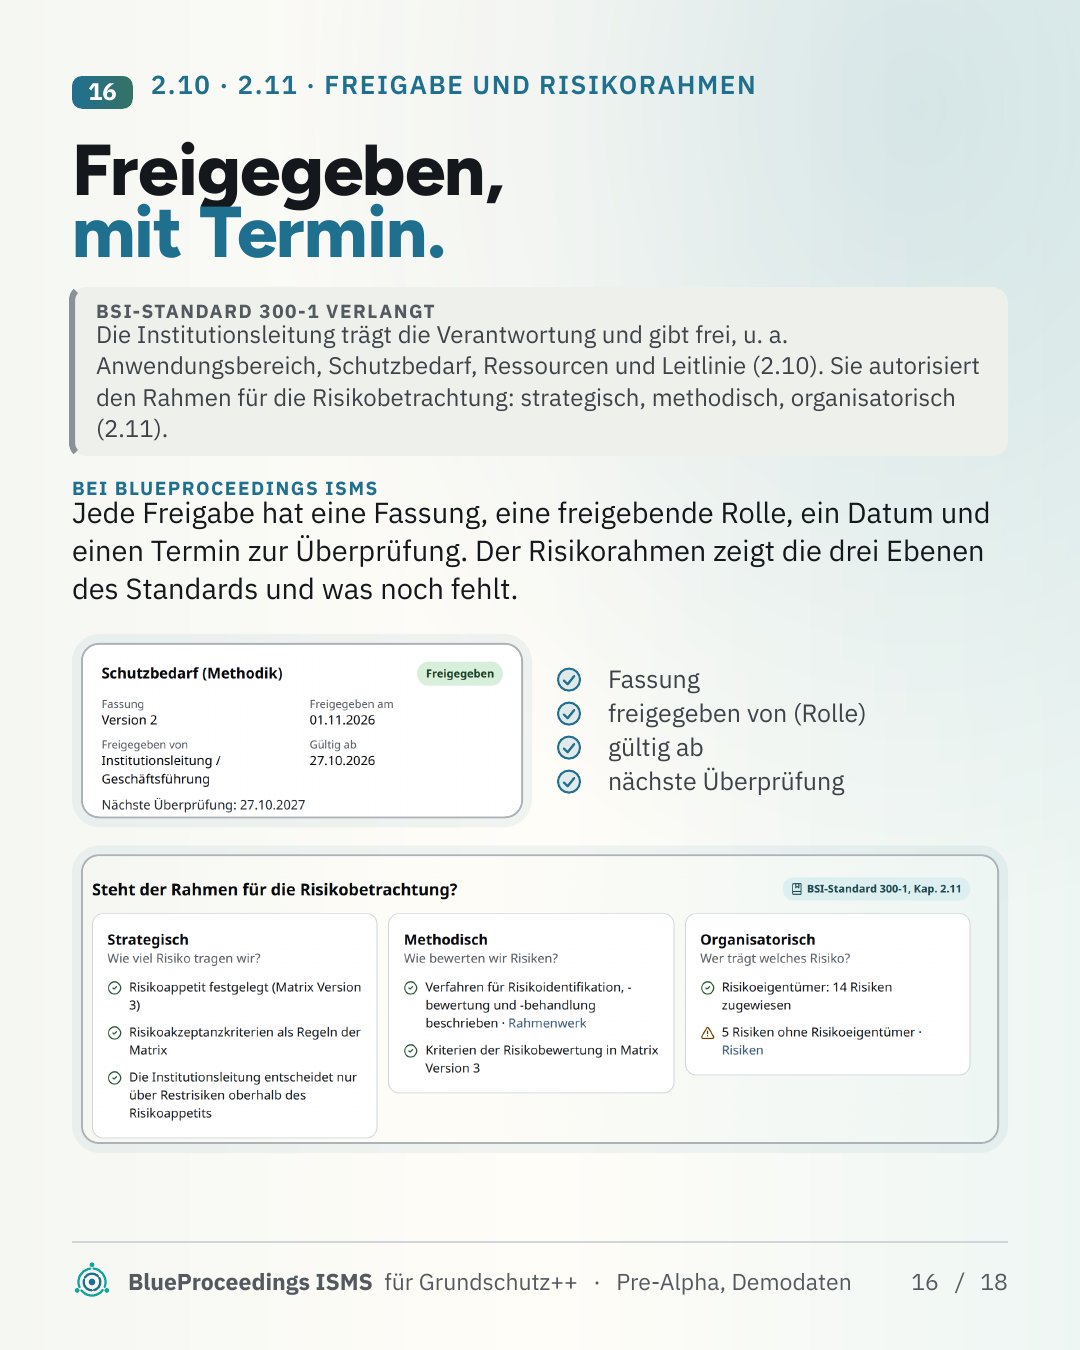
Prozesse bis Risikorahmen (Kap. 2.5–2.11) · Folien 14–16
Standard: Prozesse und Schutzbedarf, Leitlinie, Rollen, Dokumentenlenkung, Freigabe der Vorgehensweise, Rahmen für die Risikobetrachtung.
Bei uns hat jede Freigabe eine Fassung, eine Rolle und einen Termin zur Überprüfung.
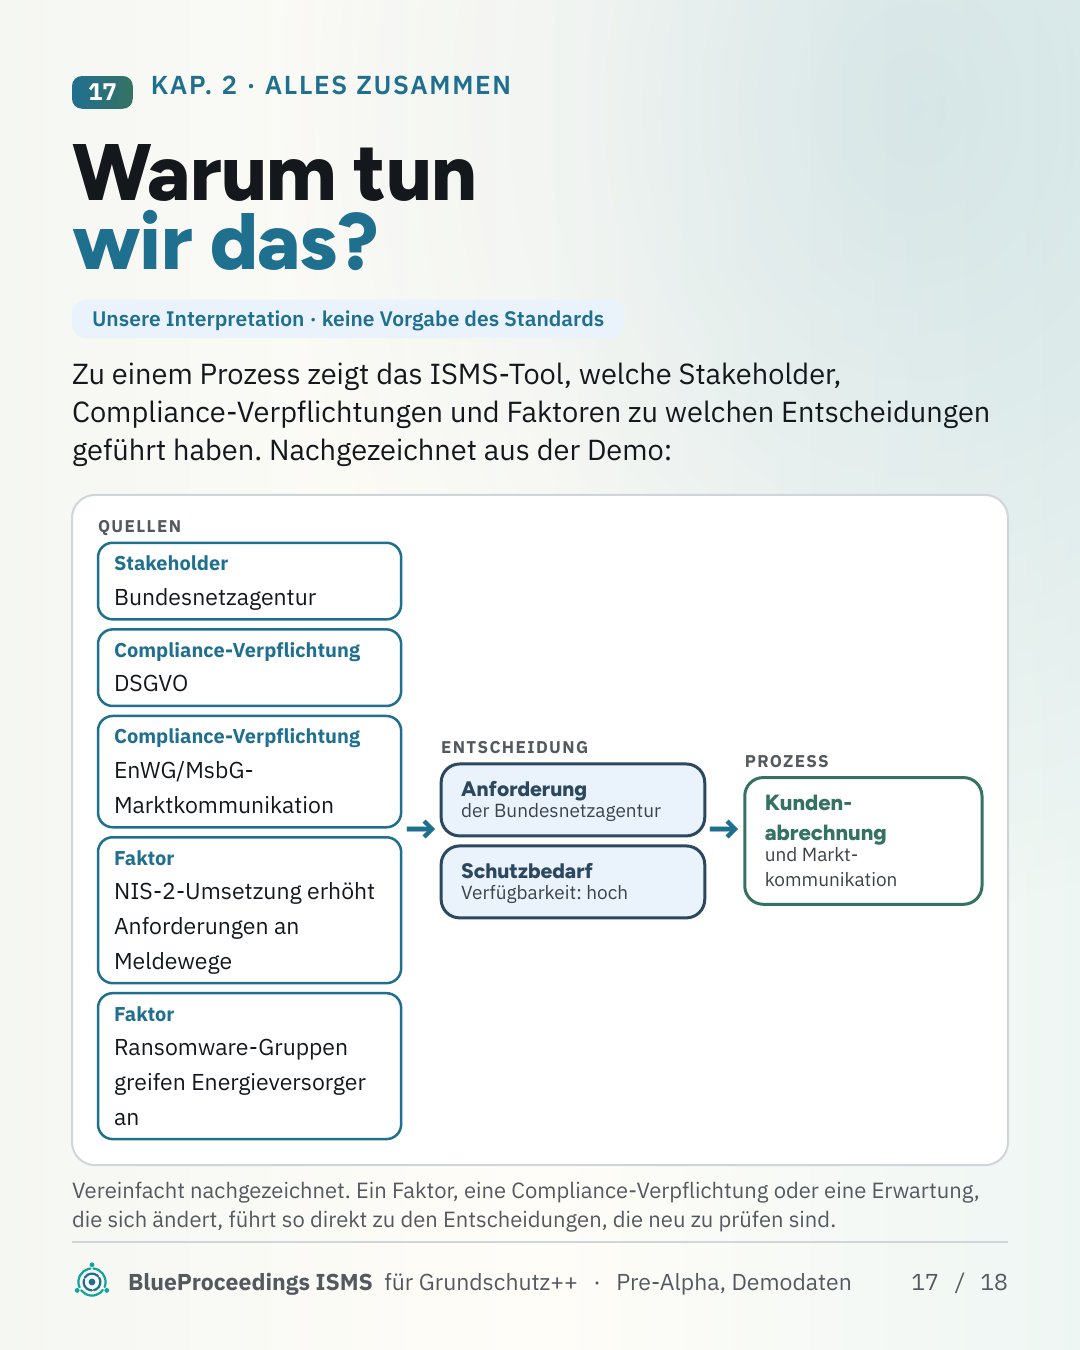
Mehr Aufwand als eine Liste? Am Anfang ja. Dafür heißt die Antwort im Audit nicht mehr „historisch gewachsen“. Folie 17 zeigt alles an einem Prozess (Demodaten).
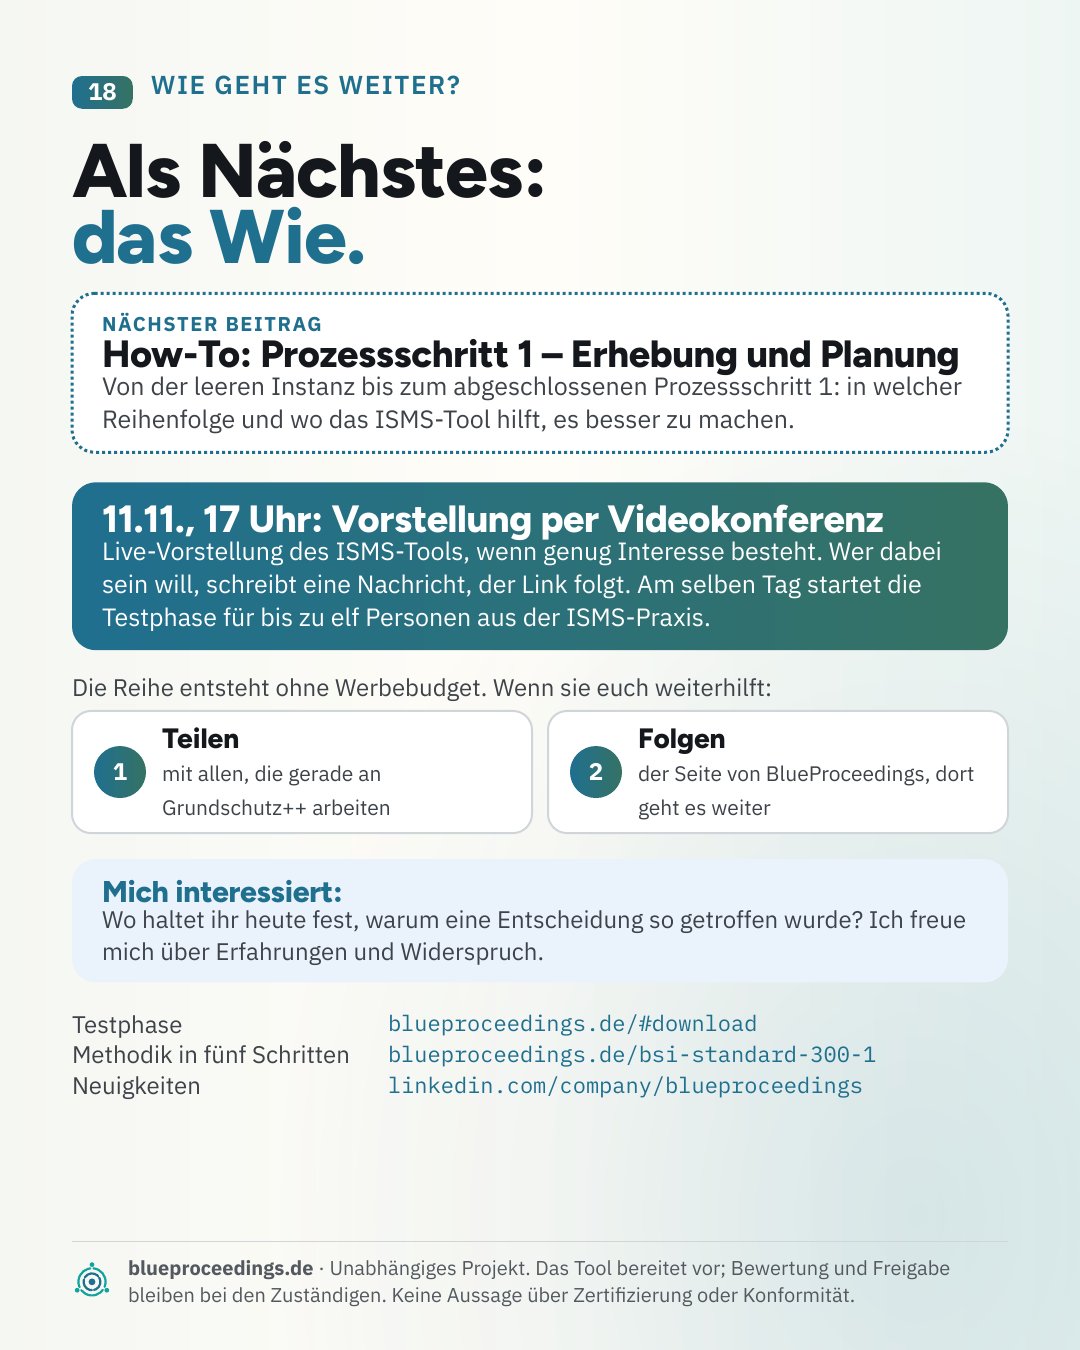
Heute das Was und Warum, im nächsten Beitrag das Wie: How-To „Prozessschritt 1 – Erhebung und Planung“. Von der leeren Instanz bis zum abgeschlossenen Prozessschritt 1, in welcher Reihenfolge und wo das ISMS-Tool hilft, es besser zu machen.
Wo haltet ihr heute fest, warum eine Entscheidung so getroffen wurde?
11.11., 17 Uhr: Vorstellung des ISMS-Tools per Videokonferenz, wenn genug Interesse besteht. Wer dabei sein will, schreibt mir eine Nachricht, der Link folgt. Am selben Tag startet die Testphase: blueproceedings.de